Что такое обратная маска подсети?
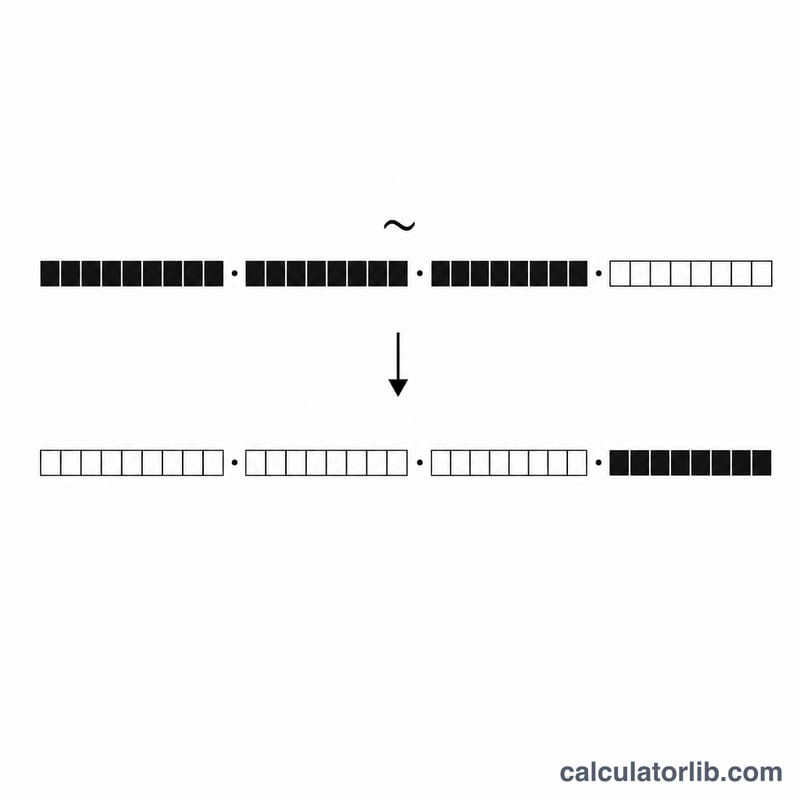
Обратная маска подсети — её также называют wildcard-маской (или инверсной, шаблонной маской) — это побитовая инверсия обычной мары подсети. Если маска подсети использует единицы для обозначения сетевой части IP-адреса, то wildcard-маска работает наоборот: нули обозначают биты, которые должны совпадать, а единицы — биты, которые могут принимать любое значение. Wildcard-маски широко применяются в сетевых технологиях, прежде всего в списках контроля доступа (ACL) и в настройке OSPF на оборудовании Cisco, где устройство ожидает именно обратную маску, а не обычную.
Этот калькулятор принимает один параметр — вашу маску подсети (например, 255.255.255.0) — и мгновенно выдаёт обратную маску вместе с несколькими полезными сопутствующими значениями: длиной префикса CIDR, общим числом хостов и числом доступных для назначения хостов.
Как пользоваться калькулятором
- Маска подсети: введите маску в десятично-точечном формате, которую нужно преобразовать, например
255.255.255.192. - Нажмите кнопку — и получите обратную (wildcard) маску, нотацию CIDR, общее число хостов и число доступных хостов.
Формула расчёта
Калькулятор выполняет четыре простых вычисления:
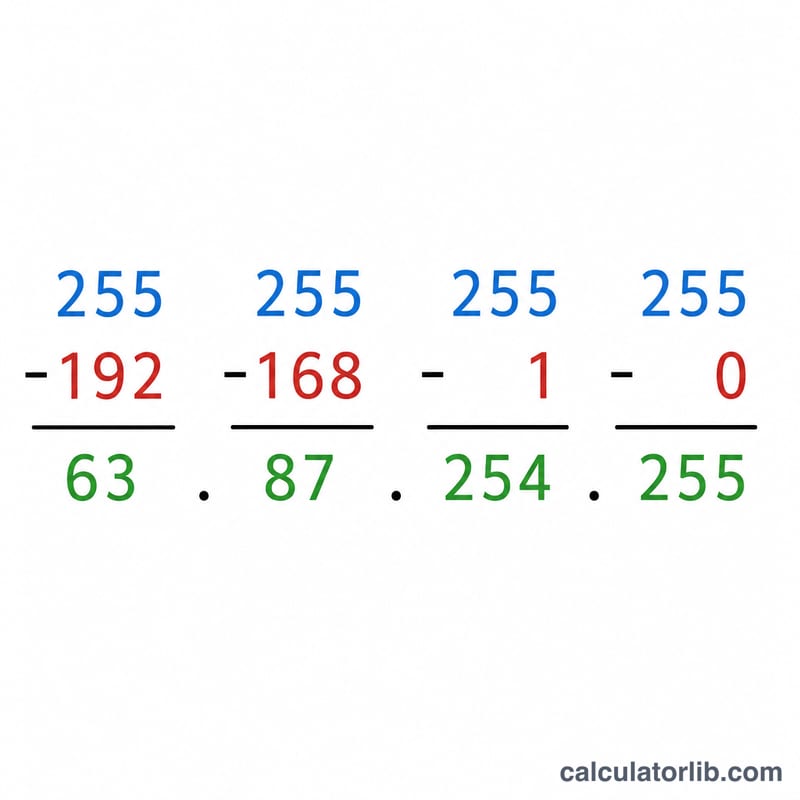
$$\text{Wildcard Mask} = 255.255.255.255 - \text{Subnet Mask}$$- Wildcard-маска: каждый октет вычитается из 255 (
255 − октет). - Префикс CIDR: маска переводится в двоичный вид, после чего подсчитывается количество единичных битов.
- Общее число хостов: \(2^{32 - \text{CIDR}}\).
- Доступные хосты: общее число хостов минус 2 (один адрес отводится под адрес сети, второй — под широковещательный), но не меньше 0.
Пример расчёта
Допустим, вы ввели 255.255.255.0:
- Wildcard-маска: \(255-255,\ 255-255,\ 255-255,\ 255-0\) =
0.0.0.255 - CIDR: в двоичной форме 24 единицы, поэтому префикс равен /24
- Общее число хостов: $$2^{32 - 24} = 2^{8} = \mathbf{256}$$
- Доступные хосты: \(256 - 2 = \mathbf{254}\)
Общие маски подсети и маски обратного значения (CIDR от /8 до /32)
Маска обратного значения (wildcard) является побитовой инверсией маски подсети: каждый октет равен 255 минус соответствующий октет маски подсети. В таблице приведены распространённые префиксы IPv4.
| Префикс CIDR | Маска подсети | Маска обратного значения | Всего адресов | Доступных узлов |
|---|---|---|---|---|
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 (двухточечное соединение, RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 (один узел) |
Для префиксов от /8 до /30 количество доступных узлов = общее количество адресов − 2, поскольку адреса сети и широковещательный адрес зарезервированы. Это правило не применяется к /31 и /32. Согласно RFC 3021, у /31 нет адреса сети и широковещательного адреса, поэтому оба его адреса могут использоваться на двухточечном канале. /32 идентифицирует один узел (например, адрес loopback или маршрут к узлу).
Как читать маску обратного значения
Маска обратного значения указывает устройству, какие биты адреса нужно сравнивать. Бит 0 означает, что соответствующий бит адреса должен совпадать точно. Бит 1 означает, что бит игнорируется, поэтому принимается любое значение. Это противоположность маске подсети, в которой единичные биты обозначают сетевую часть.
Пример: для маски подсети 255.255.255.0 маска обратного значения равна 255.255.255.255 − 255.255.255.0 = 0.0.0.255.
Примеры использования (синтаксис Cisco IOS)
access-list 10 permit 192.168.1.0 0.0.0.255разрешает любой адрес отправителя от 192.168.1.0 до 192.168.1.255. Первые три октета должны совпадать, а последний октет может быть любым.network 10.0.0.0 0.255.255.255 area 0(OSPF) включает OSPF на каждом интерфейсе, адрес которого начинается с 10, и помещает его в область 0.
Специальные маски обратного значения
- 0.0.0.0: все биты должны совпадать, поэтому маска соответствует ровно одному узлу. Она эквивалентна ключевому слову
hostв списке контроля доступа Cisco (ACL). - 255.255.255.255: совпадение битов не требуется, поэтому маска соответствует любому адресу. Она эквивалентна ключевому слову
any(с адресом 0.0.0.0).
Допустимые маски подсети
Допустимая маска подсети представляет собой непрерывную последовательность единиц, за которой следует непрерывная последовательность нулей (например, 255.255.255.192, но не 255.0.255.0). Обратная величина допустимой маски подсети, соответственно, является последовательностью нулей, за которой следуют единицы. Маски обратного значения, используемые в ACL на некоторых платформах, могут быть непрерывными (например, 0.0.0.254 для сопоставления нечётных или чётных адресов). Такой шаблон не является обратной величиной какой-либо допустимой маски подсети, поэтому введите допустимую маску подсети в калькулятор. Синтаксис и поддержка масок обратного значения зависят от производителя, поэтому проверьте документацию своего устройства.
Часто задаваемые вопросы
Почему wildcard для /24 равен 0.0.0.255? Потому что wildcard-маска — это точная инверсия маски подсети: биты, которые маска фиксирует (сетевая часть), становятся нулями, а биты узла — единицами. В данном случае это последний октет, покрывающий все 256 адресов.
Где на практике применяется wildcard-маска? Чаще всего в списках доступа Cisco IOS (ACL) и в командах network при настройке OSPF — там требуются именно обратные маски, а не стандартные маски подсети.
Почему из числа хостов вычитают 2? Первый адрес в подсети зарезервирован как идентификатор сети, а последний — как широковещательный адрес. Ни один из них нельзя назначить устройству.