什么是反向子网掩码?
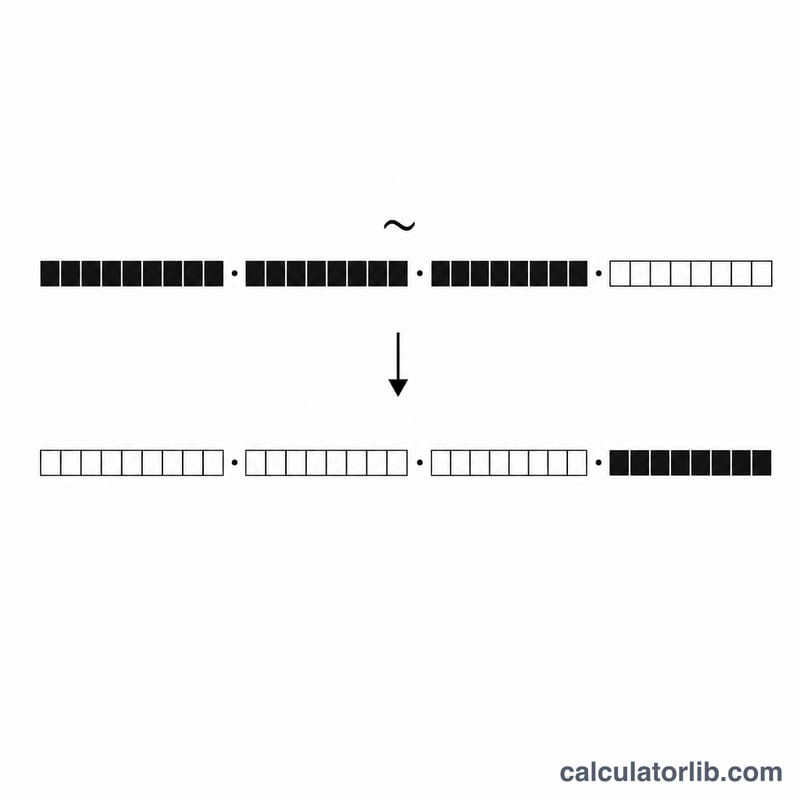
反向子网掩码——也称为通配符掩码(Wildcard Mask)——是标准子网掩码按位取反后的结果。子网掩码用 1 来标识 IP 地址中的网络部分,而通配符掩码恰好相反:用 0 表示必须匹配的位,用 1 表示可以变化的位。通配符掩码在网络配置中应用广泛,尤其是在思科(Cisco)的访问控制列表(ACL)和 OSPF 配置中,这些设备要求填写的是通配符掩码,而不是普通的子网掩码。
本计算器只需一项输入——你的子网掩码(例如 255.255.255.0),就能立即返回对应的反向掩码,并附带几个实用的相关数值:CIDR 前缀长度、主机总数以及可用主机数。
如何使用本计算器
- 子网掩码:输入你想转换的点分十进制掩码,例如
255.255.255.192。 - 提交后即可得到反向(通配符)掩码、CIDR 表示法、主机总数和可用主机数。
背后的计算公式
本工具会执行四项简单的计算:
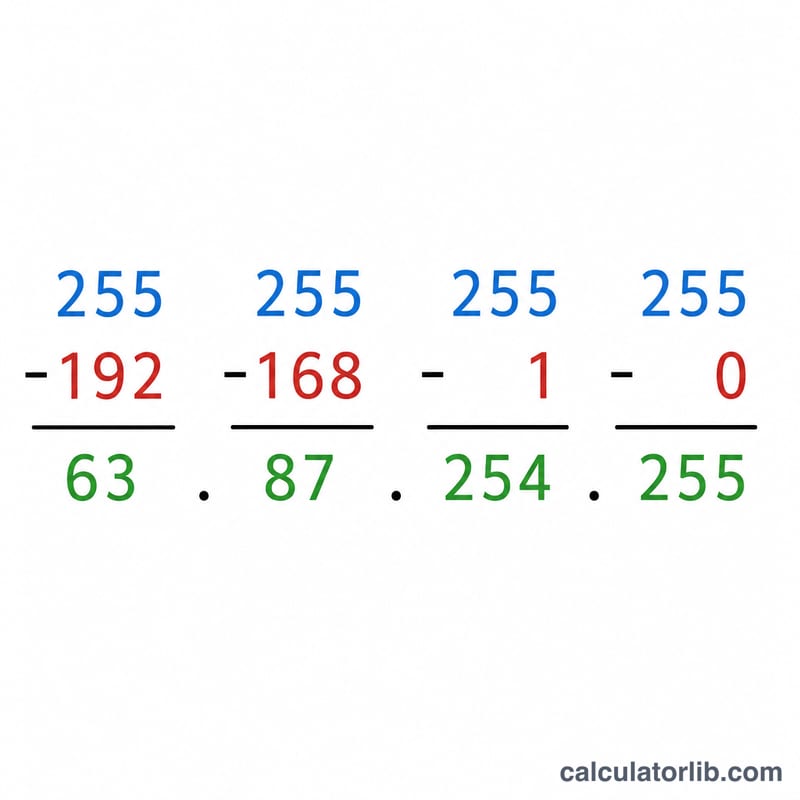
$$\text{Wildcard Mask} = 255.255.255.255 - \text{Subnet Mask}$$- 通配符掩码:用 255 减去每一个八位组(
255 − 八位组)。 - CIDR 前缀:将掩码转换为二进制,统计其中 1 的个数。
- 主机总数:\(2^{(32 - \text{CIDR})}\)。
- 可用主机数:主机总数减去 2(一个用于网络地址,一个用于广播地址),最小取 0。
实例演算
假设你输入 255.255.255.0:
- 通配符掩码:\(255-255\)、\(255-255\)、\(255-255\)、\(255-0\) =
0.0.0.255 - CIDR:其二进制形式中共有 24 个 1,因此前缀为 /24
- 主机总数:\(2^{(32 - 24)} = 2^{8} = 256\),即 256
- 可用主机数:\(256 - 2 = 254\),即 254
常见子网掩码和通配符掩码(CIDR /8 至 /32)
通配符掩码是子网掩码的按位取反:每个八位字节等于 255 减去子网掩码对应的八位字节。下表列出了常见的 IPv4 前缀。
| CIDR 前缀 | 子网掩码 | 通配符掩码 | 地址总数 | 可用主机数 |
|---|---|---|---|---|
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2(点对点,RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1(单个主机) |
对于 /8 至 /30 的前缀,可用主机数 = 地址总数 − 2,因为网络地址和广播地址是保留的。此规则不适用于 /31 和 /32。根据 RFC 3021,/31 没有网络地址或广播地址,因此其两个地址都可用于点对点链路。/32 标识一个主机(例如环回地址或主机路由)。
解读通配符掩码
通配符掩码告诉设备应比较地址的哪些位。0 位表示对应的地址位必须完全匹配。1 位表示该位被忽略,因此接受任何值。这与子网掩码相反,子网掩码中的 1 位标记网络部分。
示例:对于子网掩码 255.255.255.0,通配符为 255.255.255.255 − 255.255.255.0 = 0.0.0.255。
用法示例(Cisco IOS 语法)
access-list 10 permit 192.168.1.0 0.0.0.255允许来自 192.168.1.0 至 192.168.1.255 的任何源地址。前三个八位字节必须匹配,最后一个八位字节可以是任意值。network 10.0.0.0 0.255.255.255 area 0(OSPF)在地址以 10 开头的每个接口上启用 OSPF,并将其放入区域 0。
特殊通配符掩码
- 0.0.0.0:每一位都必须匹配,因此只匹配一个主机。它等同于 Cisco ACL 中的关键字
host。 - 255.255.255.255:无需匹配任何位,因此匹配任何地址。它等同于关键字
any(地址为 0.0.0.0)。
有效的子网掩码
有效的子网掩码是一段连续的 1 后接连续的 0(例如 255.255.255.192,但不是 255.0.255.0)。因此,有效子网掩码的反码是一段 0 后接 1。某些平台上 ACL 使用的通配符掩码可以是不连续的(例如用 0.0.0.254 匹配奇数或偶数地址)。这种模式不是任何有效子网掩码的反码,因此请在计算器中输入有效的子网掩码。语法和通配符支持因厂商而异,请查阅设备文档。
常见问题
为什么 /24 的通配符掩码是 0.0.0.255?因为通配符掩码是子网掩码的精确取反——掩码锁定的位(网络部分)变成 0,而主机位变成 1,这里正好覆盖最后一个八位组的 256 个地址。
通配符掩码究竟用在哪里?最常见于思科 IOS 的访问列表(ACL)和 OSPF 的 network 语句中,这些场景需要填写的是通配符掩码,而非标准子网掩码。
为什么计算可用主机数时要减 2?因为子网中的第一个地址被保留作为网络标识,最后一个地址被保留作为广播地址,这两个地址都不能分配给设备使用。