Qu'est-ce qu'un masque inversé ?
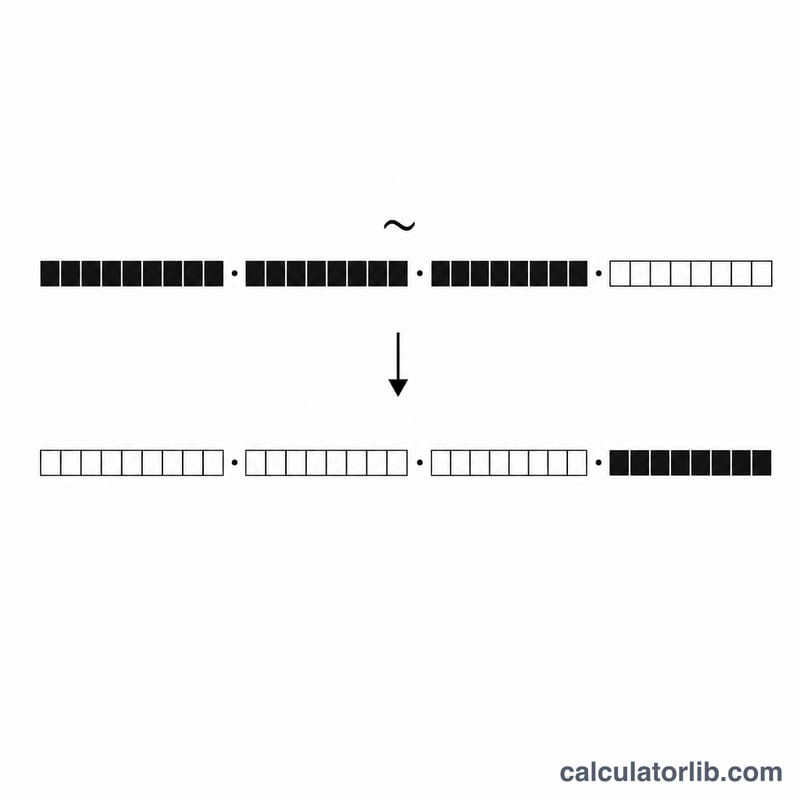
Un masque inversé — que l'on appelle aussi masque générique ou wildcard mask — correspond à l'inverse binaire d'un masque de sous-réseau classique. Là où un masque de sous-réseau utilise des 1 pour désigner la partie réseau d'une adresse IP, le masque générique fait l'inverse : il place des 0 sur les bits qui doivent correspondre exactement et des 1 sur les bits qui peuvent varier. Ces masques sont incontournables en réseau, en particulier dans les listes de contrôle d'accès (ACL) Cisco et la configuration OSPF, où l'équipement attend un wildcard plutôt qu'un masque ordinaire.
Ce calculateur ne demande qu'une seule donnée — votre masque de sous-réseau (par exemple 255.255.255.0) — et renvoie aussitôt le masque inversé ainsi que plusieurs informations connexes très utiles : la longueur du préfixe CIDR, le nombre total d'hôtes et le nombre d'hôtes utilisables.
Comment utiliser le calculateur
- Masque de sous-réseau : saisissez le masque en notation décimale pointée à convertir, par exemple
255.255.255.192. - Validez pour obtenir le masque inversé (wildcard), la notation CIDR, le nombre total d'hôtes et le nombre d'hôtes utilisables.
La formule utilisée
L'outil effectue quatre calculs très simples :
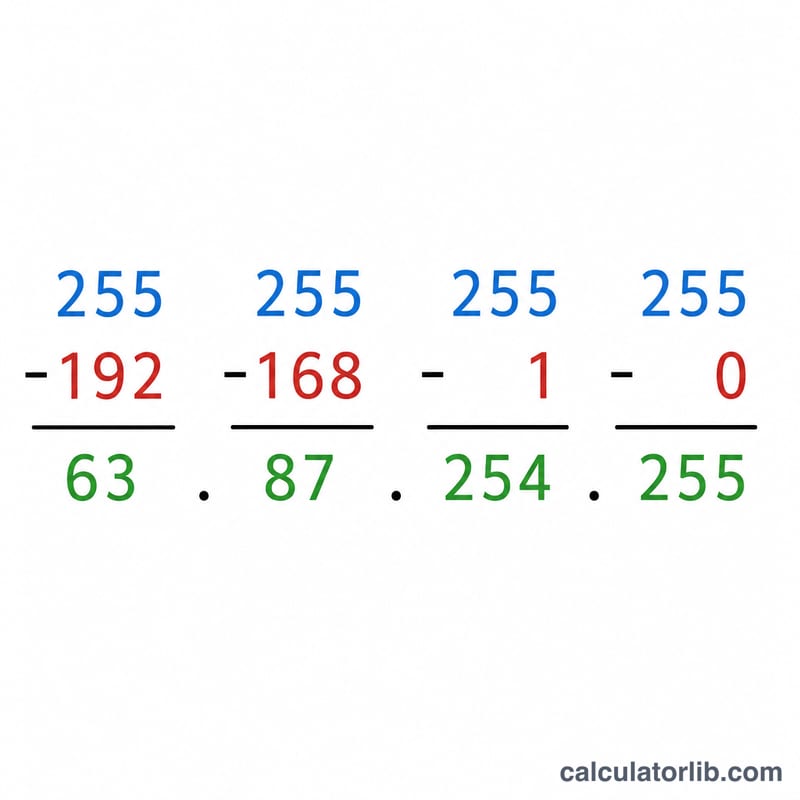
$$\text{Masque générique} = 255.255.255.255 - \text{Masque de sous-réseau}$$- Masque générique : chaque octet est soustrait de 255 (\(255 - \text{octet}\)).
- Préfixe CIDR : le masque est converti en binaire et l'on compte le nombre de bits à 1.
- Nombre total d'hôtes : \(2^{(32 - \text{CIDR})}\).
- Hôtes utilisables : le nombre total d'hôtes moins 2 (une adresse pour le réseau, une pour la diffusion), avec un minimum fixé à 0.
Exemple concret
Imaginons que vous saisissiez 255.255.255.0 :
- Masque générique : \(255-255,\ 255-255,\ 255-255,\ 255-0\) =
0.0.0.255 - CIDR : la forme binaire compte 24 bits à 1, le préfixe est donc /24
- Nombre total d'hôtes : $$2^{(32 - 24)} = 2^{8} = 256$$
- Hôtes utilisables : \(256 - 2 = 254\)
Masques de sous-réseau et masques génériques courants (CIDR /8 à /32)
Le masque générique est l'inverse binaire du masque de sous-réseau : chaque octet correspond à 255 moins l'octet correspondant du masque de sous-réseau. Le tableau couvre les préfixes IPv4 courants.
| Préfixe CIDR | Masque de sous-réseau | Masque générique | Adresses totales | Hôtes utilisables |
|---|---|---|---|---|
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 (point à point, RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 (hôte unique) |
Pour les préfixes de /8 à /30, hôtes utilisables = adresses totales − 2, car les adresses de réseau et de diffusion sont réservées. Cette règle ne s'applique pas aux /31 et /32. Un /31 n'a ni adresse de réseau ni adresse de diffusion selon la RFC 3021, donc ses deux adresses peuvent être utilisées sur une liaison point à point. Un /32 identifie un seul hôte (par exemple une adresse de boucle locale ou une route hôte).
Interpréter votre masque générique
Un masque générique indique à un appareil quels bits d'une adresse doivent être comparés. Un bit à 0 signifie que le bit correspondant de l'adresse doit correspondre exactement. Un bit à 1 signifie que le bit est ignoré, donc toute valeur est acceptée. C'est l'inverse d'un masque de sous-réseau, où les bits à 1 marquent la partie réseau.
Exemple : pour le masque de sous-réseau 255.255.255.0, le masque générique est 255.255.255.255 − 255.255.255.0 = 0.0.0.255.
Exemples d'utilisation (syntaxe Cisco IOS)
access-list 10 permit 192.168.1.0 0.0.0.255autorise toute adresse source de 192.168.1.0 à 192.168.1.255. Les trois premiers octets doivent correspondre, et le dernier octet peut être quelconque.network 10.0.0.0 0.255.255.255 area 0(OSPF) active OSPF sur chaque interface dont l'adresse commence par 10, et la place dans la zone 0.
Masques génériques spéciaux
- 0.0.0.0 : tous les bits doivent correspondre, donc cela ne correspond qu'à un seul hôte. C'est l'équivalent du mot-clé
hostdans une ACL Cisco. - 255.255.255.255 : aucun bit n'a besoin de correspondre, donc cela correspond à n'importe quelle adresse. C'est l'équivalent du mot-clé
any(avec l'adresse 0.0.0.0).
Masques de sous-réseau valides
Un masque de sous-réseau valide est une suite continue de 1 suivie d'une suite continue de 0 (par exemple 255.255.255.192, mais pas 255.0.255.0). L'inverse d'un masque de sous-réseau valide est donc une suite de 0 suivie de 1. Les masques génériques utilisés dans les ACL sur certaines plateformes peuvent être non contigus (par exemple 0.0.0.254 pour correspondre aux adresses paires ou impaires). Un tel motif n'est l'inverse d'aucun masque de sous-réseau valide ; saisissez donc un masque de sous-réseau valide dans le calculateur. La syntaxe et la prise en charge des masques génériques varient selon le fournisseur, vérifiez donc la documentation de votre appareil.
Questions fréquentes
Pourquoi le wildcard d'un /24 donne-t-il 0.0.0.255 ? Parce que le masque générique est l'inverse exact du masque : les bits verrouillés par le masque (la partie réseau) passent à 0, et les bits d'hôte passent à 1, ce qui couvre ici le dernier octet de 256 adresses.
Où se sert-on concrètement d'un masque générique ? Le plus souvent dans les listes d'accès (ACL) de Cisco IOS et dans les instructions network d'OSPF, qui exigent des masques génériques au lieu des masques de sous-réseau classiques.
Pourquoi soustraire 2 pour les hôtes utilisables ? Dans chaque sous-réseau, la première adresse est réservée comme identifiant du réseau et la dernière comme adresse de diffusion (broadcast) : aucune des deux ne peut être attribuée à un équipement.