À quoi sert ce calculateur
Le calculateur de temps de piratage estime la durée qu'il faudrait à un attaquant pour casser un mot de passe par force brute, c'est-à-dire en essayant toutes les combinaisons possibles. Le calcul repose uniquement sur la taille de l'espace de clés et sur la vitesse de l'attaquant : il vous donne ainsi un aperçu rapide du gain de sécurité qu'apporte réellement un mot de passe plus long ou plus complexe.
Comment l'utiliser
Indiquez la longueur du mot de passe (nombre de caractères), cochez les jeux de caractères qu'il contient, puis définissez la vitesse de l'attaquant en tentatives par seconde. Une configuration GPU moderne effectue environ un milliard (1 000 000 000) de tentatives par seconde sur des hachages rapides : c'est une valeur par défaut raisonnable. Le résultat affiche le temps maximal, dans le pire des cas, pour parcourir l'ensemble de l'espace de clés, exprimé en secondes, en heures, en jours et en années.
La formule expliquée
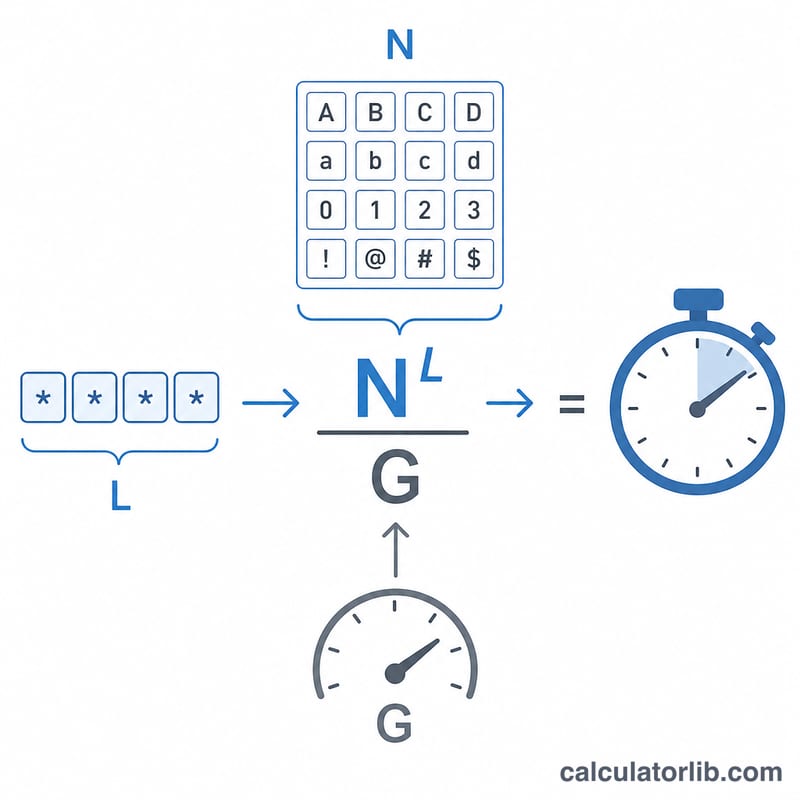
Le nombre total de mots de passe possibles correspond à la taille du jeu de caractères élevée à la puissance de la longueur : \(C = N^{L}\). En divisant ce nombre par les tentatives par seconde de l'attaquant, on obtient le temps nécessaire pour tous les essayer :
$$t = \frac{N^{L}}{G}$$La taille du jeu de caractères \(N\) s'additionne : minuscules (26), majuscules (26), chiffres (10) et symboles (32), ce qui donne \(N = 94\) pour un mélange complet.
Exemple concret
Prenons un mot de passe de 8 caractères en minuscules (\(N = 26\), \(L = 8\)) face à un attaquant capable d'un milliard de tentatives par seconde. Combinaisons :
$$26^{8} = 208\,827\,064\,576$$Temps de cassage :
$$\frac{208\,827\,064\,576}{1\,000\,000\,000} \approx 208{,}83 \text{ secondes}$$— soit moins de quatre minutes. Ajoutez les majuscules, les chiffres et les symboles (\(N = 94\)) et, pour la même longueur, le total grimpe à \(94^{8} \approx 6{,}1 \times 10^{15}\) combinaisons, soit environ 70 jours.
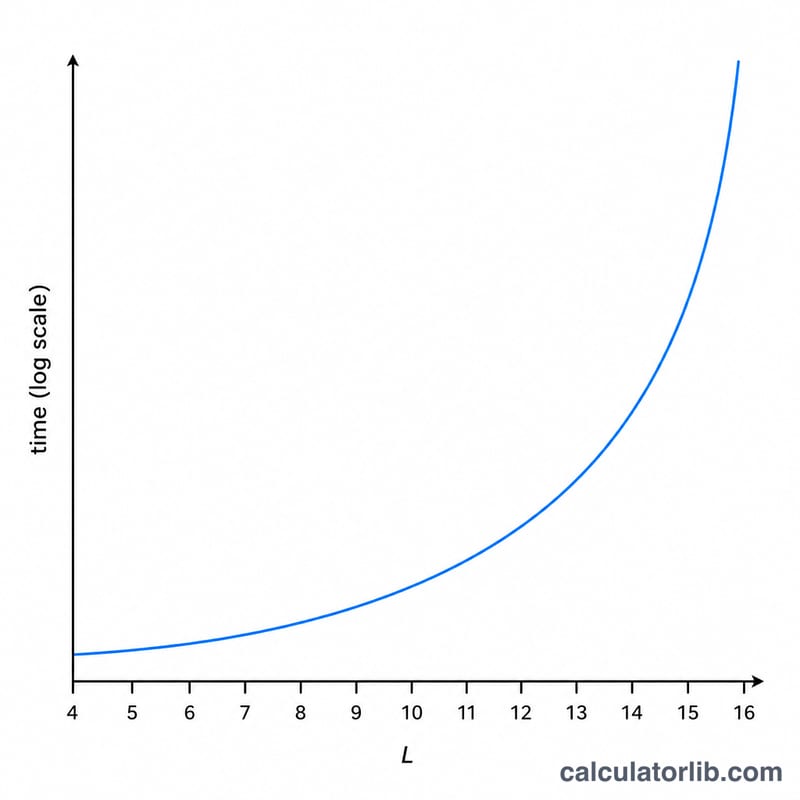
Temps de craquage selon la longueur des mots de passe et les jeux de caractères
Le tableau indique le temps nécessaire pour épuiser tout l'espace des clés, \(T = N^{L}/G\), à une vitesse d'attaque de \(G = 10^{9}\) tentatives par seconde (1 milliard/s). Le temps moyen pour trouver un mot de passe correspond à environ la moitié de chaque valeur. Les années sont calculées sur 365.25 jours ; les valeurs sont arrondies.
| Longueur (L) | Chiffres uniquement (N=10) | Minuscules (N=26) | Alphanumérique (N=62) | Imprimables complets (N=94) |
|---|---|---|---|---|
| 6 | 0.001 s | 0.31 s | 56.8 s | 690 s (environ 11.5 min) |
| 8 | 0.1 s | 209 s (environ 3.5 min) | 2.5 jours | 70.6 jours |
| 10 | 10 s | 1.6 jours | 26.6 ans | environ 1,700 ans |
| 12 | 1,000 s (environ 16.7 min) | 3.0 ans | environ 102,000 ans | environ 15 millions d'années |
| 16 | 115.7 jours | environ 1.4 million d'années | environ 1.5 billion d'années | environ 1.2 billiard d'années |
Exemple de substitution : pour 8 lettres minuscules, \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\), donc \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) secondes.
Chaque caractère supplémentaire multiplie le temps par \(N\), donc ajouter de la longueur aide bien plus qu'élargir légèrement le jeu de caractères. L'ensemble de 94 caractères utilisé ici correspond aux 26 + 26 lettres et 10 chiffres, plus 32 symboles ASCII.
Taux typiques de tentatives d'un attaquant selon le type de hachage
Lors d'une attaque hors ligne, l'attaquant dispose d'une base de données volée de hachages de mots de passe et teste des suppositions à la vitesse de son matériel. Les taux ci-dessous sont des ordres de grandeur approximatifs pour un seul GPU grand public haut de gamme (par exemple, les tests de performance hashcat publiés pour une carte de classe RTX 4090). Ils varient fortement selon le matériel, le logiciel et les paramètres de l'algorithme ; ils ne doivent donc être considérés que comme des ordres de grandeur.
| Algorithme de hachage | Estimation de tentatives/seconde par GPU | Remarques |
|---|---|---|
| NTLM | ~1011 à 1012 | Très rapide, hachage Windows sans sel |
| MD5 | ~1011 | Rapide, inadapté au stockage des mots de passe |
| SHA-1 | ~1010 à 1011 | Fonction de hachage rapide à usage général |
| SHA-256 | ~1010 | Fonction de hachage rapide à usage général |
| bcrypt (coût ~10 à 12) | ~103 à 105 | Volontairement lent ; chaque +1 de coût double le travail |
| scrypt (paramètres typiques) | ~103 à 105 | Gourmand en mémoire ; dépend fortement des paramètres |
| Argon2id (paramètres typiques) | ~102 à 104 | Gourmand en mémoire ; dépend fortement des réglages de mémoire, de temps et de parallélisme |
Les attaquants peuvent utiliser plusieurs GPU en parallèle, si bien que la vitesse totale peut être plusieurs fois supérieure à celle d'une seule carte. Les hachages lents, salés et gourmands en mémoire (bcrypt, scrypt, Argon2) réduisent le nombre de tentatives par seconde de plusieurs ordres de grandeur par rapport aux hachages rapides.
Attaques en ligne (tentatives via un formulaire de connexion ou une API) sont beaucoup plus lentes, souvent limitées à quelques tentatives, voire quelques centaines par seconde au maximum, en raison de la latence réseau, de la limitation de débit, des verrouillages de compte et des CAPTCHA. Les estimations par force brute avec des milliards de tentatives par seconde s'appliquent au scénario hors ligne.
Interpréter votre résultat de temps de craquage
Le calculateur indique \(T = N^{L}/G\), le temps au pire nécessaire pour essayer toutes les combinaisons possibles. En moyenne, un attaquant trouve un mot de passe choisi au hasard après avoir exploré environ la moitié de l'espace des clés, si bien que le temps moyen est d'environ \(T/2\). Cela suppose que chaque caractère est choisi uniformément au hasard dans les jeux sélectionnés ; les mots de passe choisis par des humains sont bien moins aléatoires.
| Plage de résultats | Signification pour une attaque hors ligne |
|---|---|
| Secondes à minutes | Épuisé très facilement avec un matériel modeste ; le mot de passe n'offre pratiquement aucune résistance une fois son hachage volé. |
| Heures à jours | Réalisable pour un attaquant déterminé disposant d'un ou de quelques GPU, surtout contre des hachages rapides. |
| Semaines à mois | Faisable pour un attaquant prêt à louer ou à posséder un matériel plus puissant, bien que coûteux. |
| Années à siècles | Hors de portée pour une force brute à la vitesse supposée, même si les progrès matériels et le parallélisme peuvent réduire ce délai. |
Limites importantes de l'estimation :
- Attaques par dictionnaire et par règles testent d'abord les mots courants, les noms, les motifs et les substitutions ; un mot de passe prévisible peut donc tomber bien plus vite que ne le suggère son espace des clés.
- Mots de passe réutilisés ou divulgués contournent entièrement la force brute : si un mot de passe figure dans une liste de fuites, il peut être testé immédiatement.
- Le matériel gagne en vitesse avec le temps, et le taux de tentatives que vous saisissez n'est qu'un instantané ; un résultat de plusieurs années aujourd'hui pourrait être plus court plus tard.
- Le jeu de caractères du calculateur est une hypothèse. Si le mot de passe n'utilise pas réellement de façon uniforme tous les jeux sélectionnés, l'espace des clés réel est plus petit.
Le NIST américain (National Institute of Standards and Technology) publie la norme SP 800-63B (Lignes directrices sur l'identité numérique : authentification), qui privilégie la longueur du mot de passe plutôt que les règles de composition, recommande d'autoriser les mots de passe longs (au moins 64 caractères) et recommande de vérifier les nouveaux mots de passe par rapport aux listes de valeurs connues pour avoir fuité ou couramment utilisées. La révision 4 relève la longueur minimale des mots de passe utilisés comme facteur unique. Il s'agit d'informations générales sur les recommandations publiées, et non de conseils de sécurité personnalisés.
FAQ
Ce résultat est-il exact ? Non. Il s'agit du maximum théorique pour une attaque par force brute pure. En réalité, les attaquants utilisent des dictionnaires, des listes de mots de passe ayant fuité et des schémas courants : un mot de passe prévisible tombe donc bien plus vite que cette estimation.
Quelle vitesse de tentatives choisir ? Cela dépend du hachage. Les hachages rapides (MD5, sans sel) permettent des milliards de tentatives par seconde ; les hachages lents (bcrypt, Argon2) n'en autorisent que quelques milliers. Plus \(G\) est faible, plus le temps de cassage est long.
Comment créer un mot de passe robuste ? La longueur prime sur la complexité. Chaque caractère supplémentaire multiplie l'espace de clés par \(N\) : une longue phrase de passe est donc bien plus difficile à casser qu'un mot de passe court mais complexe.