Công cụ này dùng để làm gì
Công Cụ Tính Thời Gian Bẻ Khóa Mật Khẩu ước tính khoảng thời gian mà kẻ tấn công cần để bẻ khóa mật khẩu bằng phương pháp brute force — tức là thử lần lượt mọi tổ hợp có thể. Cách tính dựa hoàn toàn vào kích thước không gian khóa (keyspace) và tốc độ đoán của kẻ tấn công, giúp bạn nhanh chóng hình dung được rằng một mật khẩu dài hơn hay phức tạp hơn thực sự an toàn đến mức nào.
Cách sử dụng
Nhập độ dài mật khẩu (số ký tự), tích chọn các bộ ký tự mà mật khẩu của bạn sử dụng, và đặt số lần đoán mỗi giây của kẻ tấn công. Một dàn GPU hiện đại có thể thực hiện khoảng một tỷ (1.000.000.000) lần đoán mỗi giây với các hàm băm nhanh — đây là giá trị mặc định hợp lý. Kết quả hiển thị thời gian tệ nhất để thử hết toàn bộ không gian khóa, tính theo giây, giờ, ngày và năm.
Giải thích công thức
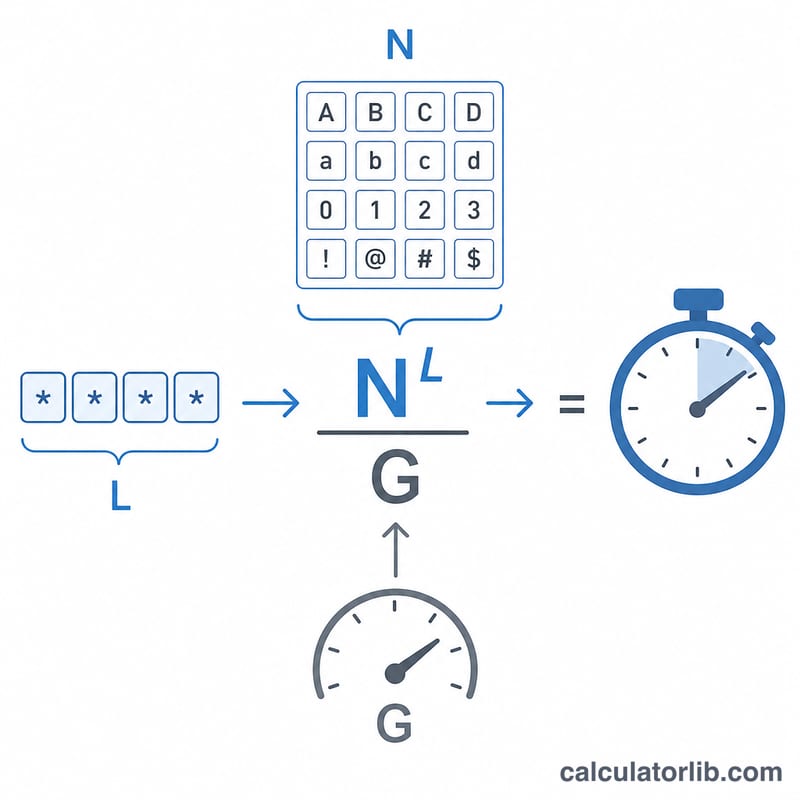
Tổng số mật khẩu có thể có chính là kích thước bộ ký tự lũy thừa lên theo độ dài: \(C = N^{L}\). Chia con số này cho số lần đoán mỗi giây của kẻ tấn công sẽ ra thời gian để thử hết:
$$T = \frac{N^{L}}{G}$$Kích thước bộ ký tự \(N\) được cộng dồn lại: chữ thường (26), chữ hoa (26), chữ số (10) và ký tự đặc biệt (32), nên nếu kết hợp đầy đủ thì \(N = 94\).
Ví dụ minh họa
Giả sử có một mật khẩu 8 ký tự chỉ gồm chữ thường (\(N = 26\), \(L = 8\)) trước kẻ tấn công đoán 1 tỷ lần/giây. Số tổ hợp =
$$26^{8} = 208\,827\,064\,576$$Thời gian bẻ khóa =
$$\frac{208\,827\,064\,576}{1\,000\,000\,000} \approx 208{,}83 \text{ giây}$$— chưa tới bốn phút. Nếu thêm chữ hoa, chữ số và ký tự đặc biệt (\(N = 94\)) thì cùng độ dài đó sẽ nhảy vọt lên \(94^{8} \approx 6{,}1 \times 10^{15}\) tổ hợp, tức khoảng 70 ngày.
Thời gian bẻ khóa theo độ dài mật khẩu và bộ ký tự
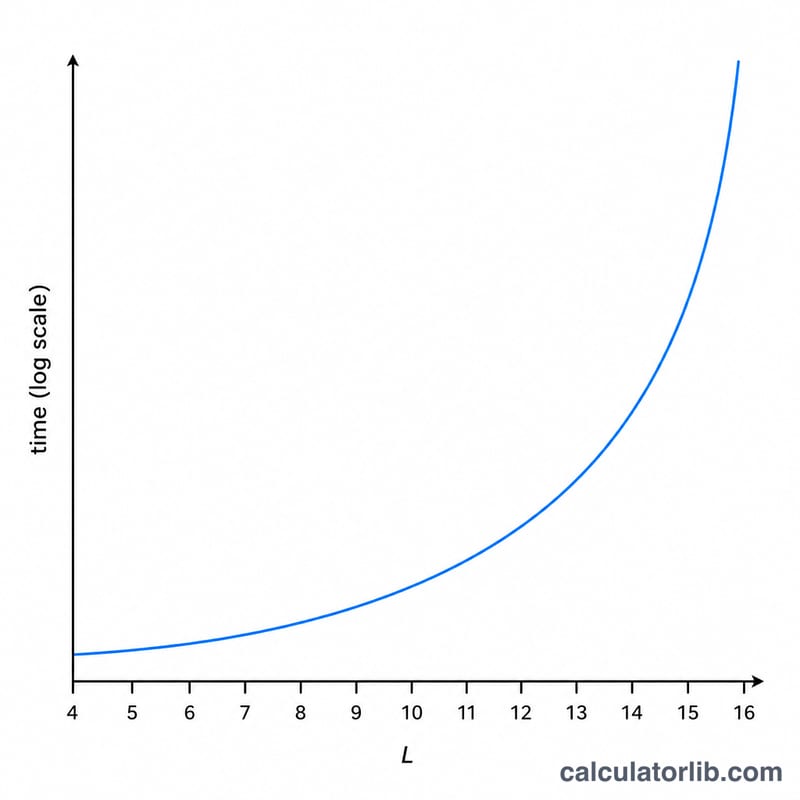
Bảng cho biết thời gian để duyệt hết toàn bộ không gian khóa, \(T = N^{L}/G\), với tốc độ tấn công \(G = 10^{9}\) lần đoán mỗi giây (1 tỷ/giây). Thời gian trung bình để tìm ra một mật khẩu khoảng bằng một nửa mỗi giá trị. Một năm được tính là 365.25 ngày; các giá trị đã được làm tròn.
| Độ dài (L) | Chỉ chữ số (N=10) | Chữ thường (N=26) | Chữ và số (N=62) | Đầy đủ ký tự có thể in (N=94) |
|---|---|---|---|---|
| 6 | 0.001 s | 0.31 s | 56.8 s | 690 s (khoảng 11.5 phút) |
| 8 | 0.1 s | 209 s (khoảng 3.5 phút) | 2.5 ngày | 70.6 ngày |
| 10 | 10 s | 1.6 ngày | 26.6 năm | khoảng 1,700 năm |
| 12 | 1,000 s (khoảng 16.7 phút) | 3.0 năm | khoảng 102,000 năm | khoảng 15 triệu năm |
| 16 | 115.7 ngày | khoảng 1.4 triệu năm | khoảng 1.5 nghìn tỷ năm | khoảng 1.2 triệu tỷ năm |
Ví dụ thay thế: với 8 chữ cái thường, \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\), nên \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) giây.
Mỗi ký tự thêm vào làm thời gian nhân lên \(N\) lần, nên tăng độ dài giúp ích nhiều hơn hẳn so với mở rộng bộ ký tự thêm một chút. Bộ 94 ký tự ở đây gồm 26 + 26 chữ cái hoa và thường, 10 chữ số, cộng với 32 ký hiệu ASCII.
Tốc độ đoán thông thường của kẻ tấn công theo loại băm
Trong tấn công ngoại tuyến, kẻ tấn công có một cơ sở dữ liệu băm mật khẩu bị đánh cắp và thử đoán với tốc độ phần cứng của mình cho phép. Các tốc độ dưới đây chỉ là bậc độ lớn ước chừng cho một GPU tiêu dùng cao cấp (ví dụ, các bài kiểm tra hashcat đã công bố cho card thuộc lớp RTX 4090). Chúng thay đổi rất nhiều tùy theo phần cứng, phần mềm và cài đặt của thuật toán, nên chỉ nên xem là con số tham khảo.
| Thuật toán băm | Ước tính số lần đoán/giây trên mỗi GPU | Ghi chú |
|---|---|---|
| NTLM | ~1011 đến 1012 | Rất nhanh, băm Windows không có salt |
| MD5 | ~1011 | Nhanh, không phù hợp để lưu mật khẩu |
| SHA-1 | ~1010 đến 1011 | Hàm băm đa dụng, nhanh |
| SHA-256 | ~1010 | Hàm băm đa dụng, nhanh |
| bcrypt (hệ số chi phí ~10 đến 12) | ~103 đến 105 | Cố ý chậm; mỗi lần tăng 1 về chi phí làm khối lượng tính toán gấp đôi |
| scrypt (cài đặt thông thường) | ~103 đến 105 | Tốn nhiều bộ nhớ; phụ thuộc mạnh vào tham số |
| Argon2id (cài đặt thông thường) | ~102 đến 104 | Tốn nhiều bộ nhớ; phụ thuộc mạnh vào cài đặt bộ nhớ, thời gian và song song |
Kẻ tấn công có thể dùng nhiều GPU song song, nên tổng tốc độ có thể cao gấp nhiều lần so với con số của một card đơn. Các hàm băm chậm, có salt và tốn nhiều bộ nhớ (bcrypt, scrypt, Argon2) làm giảm số lần đoán mỗi giây đi nhiều bậc độ lớn so với các hàm băm nhanh.
Tấn công trực tuyến (đoán qua form đăng nhập hoặc API) chậm hơn nhiều, thường chỉ vài đến vài trăm lần đoán mỗi giây tối đa, do độ trễ mạng, giới hạn tần suất, khóa tài khoản và CAPTCHA. Các ước tính vũ lực với hàng tỷ lần đoán mỗi giây chỉ áp dụng cho kịch bản ngoại tuyến.
Diễn giải kết quả thời gian bẻ khóa của bạn
Máy tính này cho kết quả \(T = N^{L}/G\), tức là thời gian trường hợp xấu nhất để thử mọi tổ hợp có thể. Trung bình, kẻ tấn công tìm ra một mật khẩu được chọn ngẫu nhiên sau khi tìm khoảng một nửa không gian khóa, nên thời gian kỳ vọng xấp xỉ \(T/2\). Giả định này cho rằng mỗi ký tự được chọn đồng đều ngẫu nhiên từ các bộ đã chọn; mật khẩu do con người đặt thì ngẫu nhiên kém hơn nhiều.
| Khoảng kết quả | Ý nghĩa đối với tấn công ngoại tuyến |
|---|---|
| Vài giây đến vài phút | Bị duyệt hết dễ dàng với phần cứng khiêm tốn; mật khẩu hầu như không có khả năng chống chịu khi băm của nó bị đánh cắp. |
| Vài giờ đến vài ngày | Khả thi với kẻ tấn công có động cơ, dùng một hoặc vài GPU, đặc biệt đối với các hàm băm nhanh. |
| Vài tuần đến vài tháng | Khả thi với kẻ tấn công sẵn sàng thuê hoặc sở hữu phần cứng lớn hơn, dù tốn kém. |
| Vài năm đến vài thế kỷ | Nằm ngoài tầm vũ lực ở tốc độ giả định, dù cải tiến phần cứng và song song hóa có thể làm nó ngắn lại. |
Các giới hạn quan trọng của ước tính:
- Tấn công từ điển và theo quy tắc thử các từ phổ biến, tên, mẫu và cách thay thế trước, nên một mật khẩu dễ đoán có thể bị phá nhanh hơn nhiều so với không gian khóa gợi ý.
- Mật khẩu bị tái sử dụng hoặc rò rỉ bỏ qua hoàn toàn vũ lực: nếu một mật khẩu xuất hiện trong danh sách bị rò rỉ, nó có thể bị thử ngay lập tức.
- Phần cứng ngày càng nhanh theo thời gian, và tốc độ đoán bạn nhập chỉ là một ảnh chụp tại một thời điểm; kết quả nhiều năm hôm nay có thể ngắn hơn về sau.
- Bộ ký tự của máy tính là một giả định. Nếu mật khẩu không thực sự dùng đồng đều tất cả các bộ đã chọn, không gian khóa thực tế sẽ nhỏ hơn.
Ấn phẩm SP 800-63B của NIST Hoa Kỳ (Hướng dẫn về Định danh số: Xác thực) nhấn mạnh độ dài mật khẩu hơn các quy tắc về thành phần, khuyến nghị cho phép mật khẩu dài (ít nhất 64 ký tự), và khuyến nghị kiểm tra mật khẩu mới với các danh sách giá trị đã bị rò rỉ hoặc thường dùng. Bản sửa đổi 4 nâng yêu cầu độ dài tối thiểu đối với mật khẩu được dùng như một yếu tố duy nhất. Đây là thông tin chung về hướng dẫn đã được công bố, không phải lời khuyên bảo mật cá nhân hóa.
Câu hỏi thường gặp
Kết quả này có chính xác không? Không. Đây chỉ là mức tối đa về lý thuyết cho brute force thuần túy. Kẻ tấn công thực tế còn dùng từ điển, danh sách mật khẩu bị rò rỉ và các mẫu phổ biến, nên một mật khẩu dễ đoán sẽ bị bẻ nhanh hơn rất nhiều so với ước tính này.
Tôi nên dùng tốc độ đoán nào? Điều này phụ thuộc vào hàm băm. Các hàm băm nhanh (MD5, không có salt) cho phép hàng tỷ lần mỗi giây; các hàm băm chậm (bcrypt, Argon2) chỉ cho phép vài nghìn lần. \(G\) càng thấp thì thời gian bẻ khóa càng dài.
Làm sao để tạo mật khẩu mạnh? Độ dài quan trọng hơn độ phức tạp. Mỗi ký tự thêm vào sẽ nhân không gian khóa lên \(N\) lần, nên một cụm mật khẩu (passphrase) dài sẽ khó bẻ hơn nhiều so với một mật khẩu ngắn mà phức tạp.