Qué hace esta calculadora
La Calculadora de tiempo para descifrar contraseñas estima cuánto tardaría un atacante en romper una contraseña por fuerza bruta, es decir, probando todas las combinaciones posibles una a una. El cálculo se basa únicamente en el tamaño del espacio de claves y en la velocidad de intentos del atacante, lo que te da una idea rápida de cuánto más segura es realmente una contraseña más larga o más compleja.
Cómo usarla
Introduce la longitud de la contraseña (número de caracteres), marca los conjuntos de caracteres que utiliza tu contraseña y define los intentos por segundo del atacante. Un equipo moderno con GPU puede realizar alrededor de mil millones (1.000.000.000) de intentos por segundo con hashes rápidos, lo que sirve como valor predeterminado razonable. El resultado muestra el tiempo en el peor de los casos para agotar todo el espacio de claves, expresado en segundos, horas, días y años.
La fórmula explicada
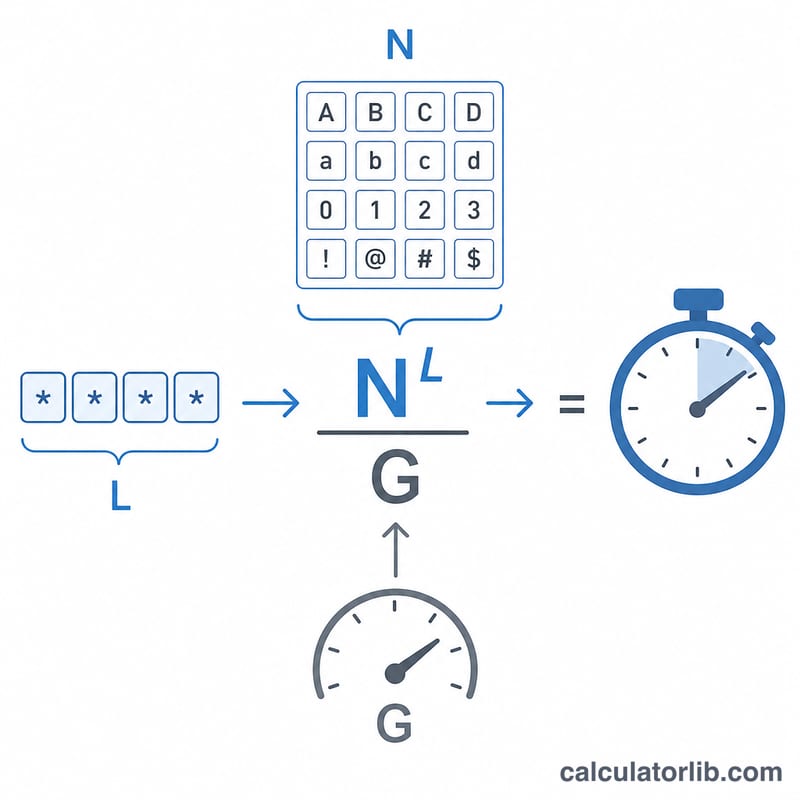
El número total de contraseñas posibles es el tamaño del conjunto de caracteres elevado a la longitud: \(C = N^{L}\). Si dividimos ese valor entre los intentos por segundo del atacante, obtenemos el tiempo necesario para probarlas todas:
$$t = \frac{N^{L}}{G}$$El tamaño del conjunto de caracteres \(N\) se va sumando: minúsculas (26), mayúsculas (26), dígitos (10) y símbolos (32), de modo que una combinación completa da \(N = 94\).
Ejemplo práctico
Tomemos una contraseña de 8 caracteres en minúsculas (\(N = 26\), \(L = 8\)) frente a un atacante que realiza 1.000 millones de intentos por segundo. Combinaciones = \(26^{8} = 208\,827\,064\,576\). Tiempo de descifrado:
$$t = \frac{208\,827\,064\,576}{1\,000\,000\,000} \approx 208{,}83 \text{ segundos}$$menos de cuatro minutos. Si añadimos mayúsculas, dígitos y símbolos (\(N = 94\)), esa misma longitud salta a \(94^{8} \approx 6{,}1 \times 10^{15}\) combinaciones, es decir, unos 70 días.
Tiempo de craqueo según la longitud de la contraseña y el conjunto de caracteres
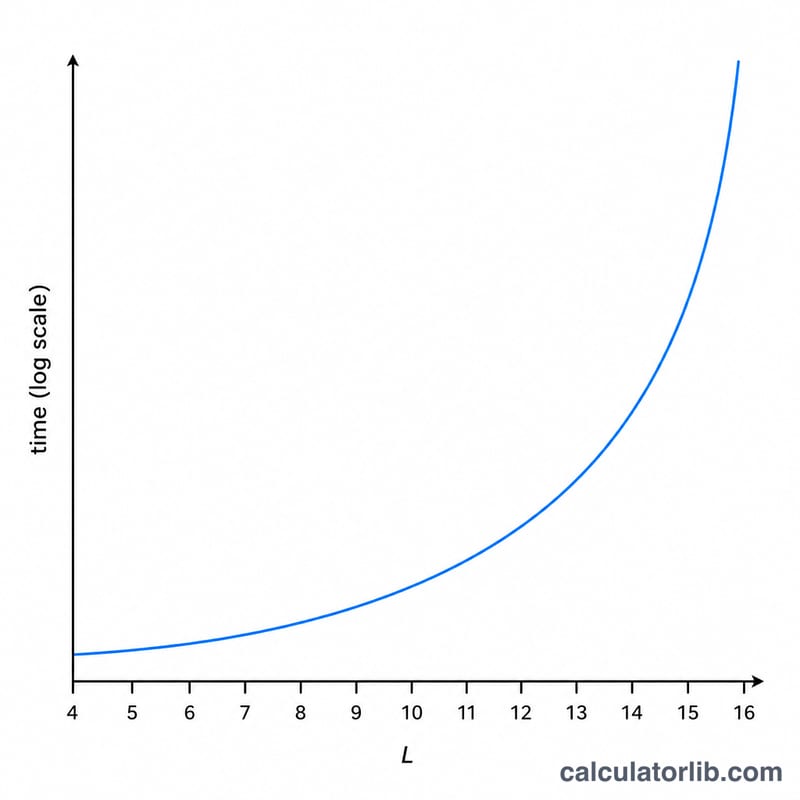
La tabla muestra el tiempo necesario para agotar todo el espacio de claves, \(T = N^{L}/G\), con una velocidad de ataque de \(G = 10^{9}\) conjeturas por segundo (1000 millones/s). El tiempo medio para encontrar una contraseña es aproximadamente la mitad de cada valor. Los años se calculan con 365.25 días; los valores están redondeados.
| Longitud (L) | Solo dígitos (N=10) | Minúsculas (N=26) | Alfanumérico (N=62) | Imprimible completo (N=94) |
|---|---|---|---|---|
| 6 | 0.001 s | 0.31 s | 56.8 s | 690 s (unos 11.5 min) |
| 8 | 0.1 s | 209 s (unos 3.5 min) | 2.5 días | 70.6 días |
| 10 | 10 s | 1.6 días | 26.6 años | unos 1,700 años |
| 12 | 1,000 s (unos 16.7 min) | 3.0 años | unos 102,000 años | unos 15 millones de años |
| 16 | 115.7 días | unos 1.4 millones de años | unos 1.5 billones de años | unos 1.2 mil billones de años |
Ejemplo de sustitución: para 8 letras minúsculas, \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\), así que \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) segundos.
Cada carácter adicional multiplica el tiempo por \(N\), así que añadir longitud ayuda mucho más que ampliar ligeramente el conjunto de caracteres. El conjunto de 94 caracteres aquí son las 26 + 26 letras y 10 dígitos, más 32 símbolos ASCII.
Velocidades típicas de conjetura del atacante según el tipo de hash
En un ataque sin conexión, el atacante tiene una base de datos robada de hashes de contraseñas y prueba conjeturas a la velocidad de su hardware. Las velocidades siguientes son órdenes de magnitud aproximados para una única GPU de consumo de gama alta (por ejemplo, los benchmarks publicados de hashcat para una tarjeta de clase RTX 4090). Varían mucho según el hardware, el software y la configuración del algoritmo, así que deben tomarse solo como cifras orientativas.
| Algoritmo de hash | Aprox. conjeturas/segundo por GPU | Notas |
|---|---|---|
| NTLM | ~1011 a 1012 | Muy rápido, hash de Windows sin sal |
| MD5 | ~1011 | Rápido, no apto para almacenar contraseñas |
| SHA-1 | ~1010 a 1011 | Hash rápido de uso general |
| SHA-256 | ~1010 | Hash rápido de uso general |
| bcrypt (coste ~10 a 12) | ~103 a 105 | Deliberadamente lento; cada +1 en el coste duplica el trabajo |
| scrypt (configuración típica) | ~103 a 105 | Intensivo en memoria; depende mucho de los parámetros |
| Argon2id (configuración típica) | ~102 a 104 | Intensivo en memoria; depende mucho de la configuración de memoria, tiempo y paralelismo |
Los atacantes pueden usar muchas GPU en paralelo, así que la velocidad total puede ser muchas veces mayor que la de una sola tarjeta. Los hashes lentos, con sal e intensivos en memoria (bcrypt, scrypt, Argon2) reducen las conjeturas por segundo en muchos órdenes de magnitud frente a los hashes rápidos.
Ataques en línea (adivinar a través de un formulario de inicio de sesión o una API) son mucho más lentos, a menudo solo unas pocas a unos cientos de conjeturas por segundo como máximo, debido a la latencia de red, la limitación de velocidad, los bloqueos y los CAPTCHA. Las estimaciones de fuerza bruta con miles de millones de conjeturas por segundo se aplican al escenario sin conexión.
Cómo interpretar el resultado del tiempo de craqueo
La calculadora muestra \(T = N^{L}/G\), el tiempo del peor caso para probar todas las combinaciones posibles. En promedio, un atacante encuentra una contraseña elegida al azar tras buscar aproximadamente la mitad del espacio de claves, por lo que el tiempo esperado es aproximadamente \(T/2\). Esto supone que cada carácter se elige de forma uniforme y aleatoria entre los conjuntos seleccionados; las contraseñas elegidas por personas son mucho menos aleatorias.
| Franja de resultado | Qué significa para un ataque sin conexión |
|---|---|
| Segundos a minutos | Se agota con facilidad con hardware modesto; la contraseña ofrece prácticamente ninguna resistencia una vez robado su hash. |
| Horas a días | Viable para un atacante motivado con una o unas pocas GPU, sobre todo contra hashes rápidos. |
| Semanas a meses | Factible para un atacante dispuesto a alquilar o poseer hardware más potente, aunque costoso. |
| Años a siglos | Fuera del alcance de la fuerza bruta a la velocidad supuesta, aunque las mejoras de hardware y el paralelismo pueden reducirlo. |
Límites importantes de la estimación:
- Ataques de diccionario y basados en reglas prueban primero palabras comunes, nombres, patrones y sustituciones, por lo que una contraseña predecible puede caer mucho más rápido de lo que sugiere su espacio de claves.
- Las contraseñas reutilizadas o filtradas eluden por completo la fuerza bruta: si una contraseña aparece en una lista de filtraciones, puede probarse de inmediato.
- El hardware se vuelve más rápido con el tiempo, y la velocidad de conjeturas que introduces es solo una instantánea; un resultado de muchos años hoy puede ser menor más adelante.
- El conjunto de caracteres de la calculadora es una suposición. Si la contraseña no usa realmente todos los conjuntos seleccionados de forma uniforme, el espacio de claves real es menor.
La publicación SP 800-63B del NIST de EE. UU. (Directrices de identidad digital: autenticación) destaca la longitud de la contraseña frente a las reglas de composición, recomienda permitir contraseñas largas (de al menos 64 caracteres) y recomienda comparar las nuevas contraseñas con listas de valores filtrados o de uso común. La revisión 4 eleva la longitud mínima para las contraseñas usadas como único factor. Esta es información general sobre directrices publicadas, no un asesoramiento de seguridad personalizado.
Preguntas frecuentes
¿Es un cálculo exacto? No. Es el máximo teórico para un ataque de fuerza bruta pura. Los atacantes reales usan diccionarios, listas de contraseñas filtradas y patrones, por lo que una contraseña previsible cae mucho antes de lo que indica esta estimación.
¿Qué velocidad de intentos debo usar? Depende del hash. Los hashes rápidos (MD5, sin sal) permiten miles de millones por segundo; los lentos (bcrypt, Argon2) solo permiten unos miles. Cuanto menor sea \(G\), mucho mayor será el tiempo de descifrado.
¿Cómo creo una contraseña robusta? La longitud importa más que la complejidad. Cada carácter adicional multiplica el espacio de claves por \(N\), así que una frase de contraseña larga es muchísimo más difícil de descifrar que una contraseña corta aunque sea compleja.