Bu hesaplama aracı ne işe yarar?
Şifre Kırma Süresi Hesaplama aracı, bir saldırganın olası tüm kombinasyonları tek tek deneyerek (kaba kuvvet yöntemiyle) bir şifreyi kırmak için ne kadar zamana ihtiyaç duyacağını tahmin eder. Hesaplama tamamen anahtar uzayının büyüklüğüne ve saldırganın deneme hızına dayanır; böylece daha uzun veya daha karmaşık bir şifrenin aslında ne kadar güçlü olduğunu hızlıca kavrarsınız.
Nasıl kullanılır?
Şifrenizin uzunluğunu (karakter sayısı) girin, şifrenizin oluştuğu karakter kümelerini işaretleyin ve saldırganın saniyedeki deneme sayısını belirleyin. Modern bir GPU sistemi, hızlı karma (hash) algoritmalarında saniyede yaklaşık bir milyar (1.000.000.000) deneme yapabilir; bu da makul bir varsayılan değerdir. Sonuç, tüm anahtar uzayını tüketmek için gereken en kötü durum süresini saniye, saat, gün ve yıl cinsinden gösterir.
Formülün açıklaması
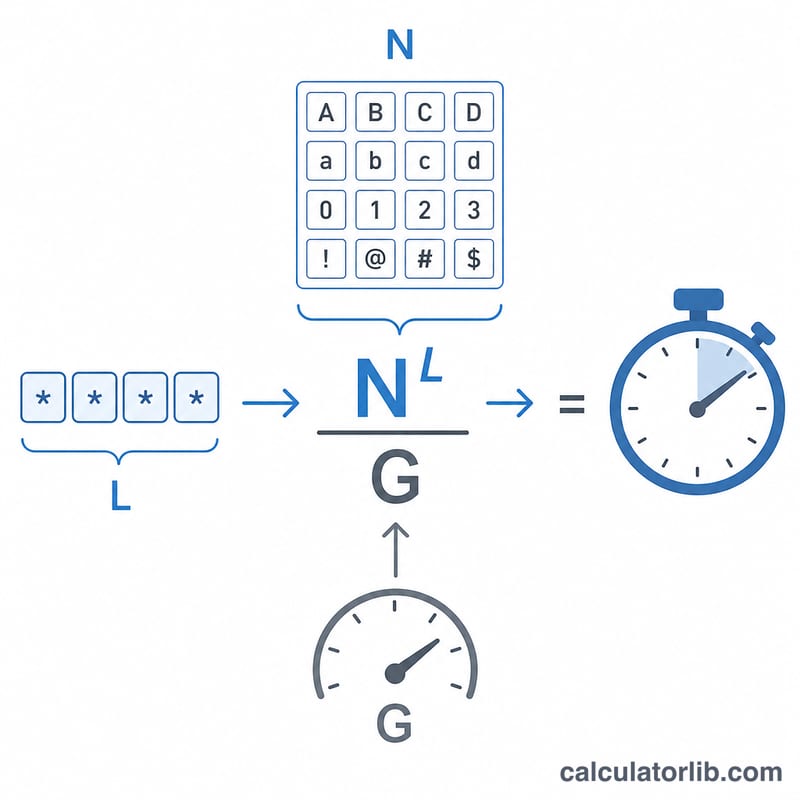
Olası şifrelerin toplam sayısı, karakter kümesi boyutunun uzunluk kuvvetine yükseltilmesiyle bulunur: \(C = N^{L}\). Bunu saldırganın saniyedeki deneme sayısına böldüğünüzde hepsini denemek için gereken süreyi elde edersiniz:
$$t = \frac{N^{L}}{G}$$Karakter kümesi boyutu \(N\) şu şekilde toplanır: küçük harfler (26), büyük harfler (26), rakamlar (10) ve semboller (32); yani tam bir karışım \(N = 94\) değerini verir.
Örnek hesaplama
8 karakterlik, yalnızca küçük harflerden oluşan bir şifreyi (\(N = 26\), \(L = 8\)) saniyede 1 milyar deneme yapan bir saldırgana karşı ele alalım. Kombinasyonlar:
$$26^{8} = 208\,827\,064\,576$$Kırılma süresi:
$$\frac{208\,827\,064\,576}{1\,000\,000\,000} \approx 208{,}83 \text{ saniye}$$yani dört dakikadan az. Büyük harf, rakam ve sembol eklediğinizde (\(N = 94\)) aynı uzunluk \(94^{8} \approx 6{,}1 \times 10^{15}\) kombinasyona, yani yaklaşık 70 güne fırlar.
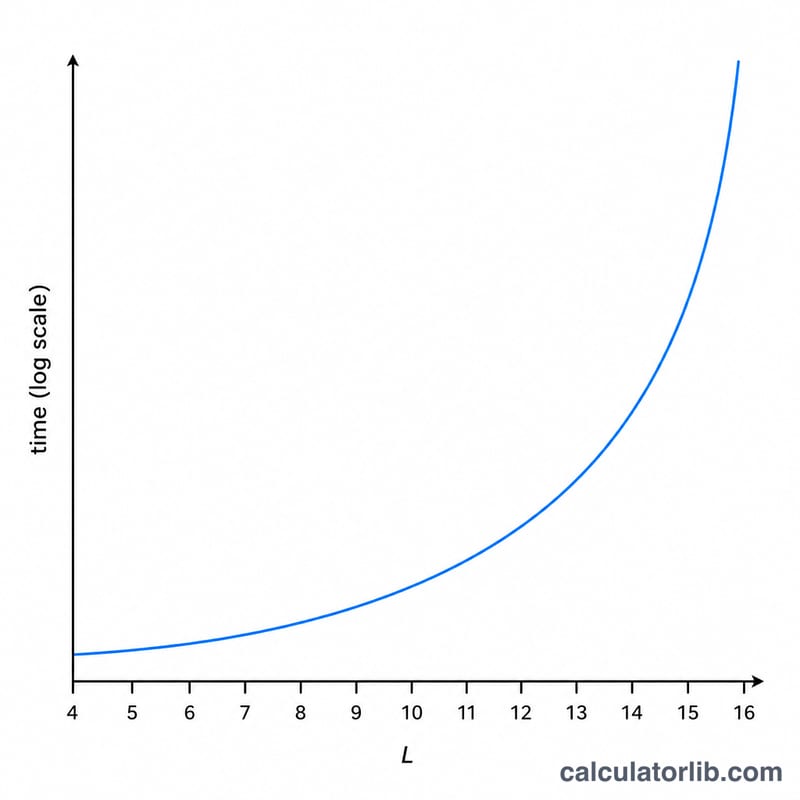
Parola Uzunluğuna ve Karakter Kümelerine Göre Kırılma Süresi
Tablo, saldırganın hızı \(G = 10^{9}\) tahmin/saniye (saniyede 1 milyar) iken tüm anahtar uzayını tüketmek için gereken süreyi, \(T = N^{L}/G\), göstermektedir. Bir parolayı bulmanın ortalama süresi her değerin yaklaşık yarısıdır. Yıllar 365.25 gün olarak hesaplanmıştır; değerler yuvarlanmıştır.
| Uzunluk (L) | Yalnızca rakamlar (N=10) | Küçük harf (N=26) | Alfanümerik (N=62) | Tüm yazdırılabilir karakterler (N=94) |
|---|---|---|---|---|
| 6 | 0.001 s | 0.31 s | 56.8 s | 690 s (yaklaşık 11.5 dk) |
| 8 | 0.1 s | 209 s (yaklaşık 3.5 dk) | 2.5 gün | 70.6 gün |
| 10 | 10 s | 1.6 gün | 26.6 yıl | yaklaşık 1,700 yıl |
| 12 | 1,000 s (yaklaşık 16.7 dk) | 3.0 yıl | yaklaşık 102,000 yıl | yaklaşık 15 milyon yıl |
| 16 | 115.7 gün | yaklaşık 1.4 milyon yıl | yaklaşık 1.5 trilyon yıl | yaklaşık 1.2 katrilyon yıl |
Örnek hesaplama: 8 küçük harfli bir parola için \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\), dolayısıyla \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) saniyedir.
Her ek karakter süreyi \(N\) ile çarpar; bu nedenle uzunluğu artırmak, karakter kümesini küçük bir miktarda genişletmekten çok daha fazla fayda sağlar. Buradaki 94 karakterlik küme, 26 + 26 + 10 harf ve rakam ile 32 ASCII sembolünden oluşmaktadır.
Hash Türüne Göre Tipik Saldırgan Tahmin Hızları
Çevrimdışı bir saldırıda saldırganın çalınmış bir parola hash veritabanı vardır ve tahminleri donanımının hızında test eder. Aşağıdaki oranlar, tek bir üst düzey tüketici GPU'su için (örneğin RTX 4090 sınıfı bir kart için yayımlanmış hashcat kıyaslamaları) kaba büyüklük mertebeleridir. Donanıma, yazılıma ve algoritmanın ayarlarına göre büyük ölçüde değişirler; bu nedenle yalnızca yaklaşık değerler olarak değerlendirilmelidir.
| Hash algoritması | GPU başına yaklaşık tahmin/saniye | Notlar |
|---|---|---|
| NTLM | ~1011 ila 1012 | Çok hızlı, tuzsuz Windows hash'i |
| MD5 | ~1011 | Hızlı, parola saklama için uygun değil |
| SHA-1 | ~1010 ila 1011 | Hızlı genel amaçlı hash |
| SHA-256 | ~1010 | Hızlı genel amaçlı hash |
| bcrypt (maliyet ~10 ila 12) | ~103 ila 105 | Bilerek yavaş; maliyette her +1 artış işi iki katına çıkarır |
| scrypt (tipik ayarlar) | ~103 ila 105 | Bellek yoğun; parametrelere büyük ölçüde bağlıdır |
| Argon2id (tipik ayarlar) | ~102 ila 104 | Bellek yoğun; bellek, süre ve paralellik ayarlarına büyük ölçüde bağlıdır |
Saldırganlar birçok GPU'yu paralel kullanabilir; bu nedenle toplam hız, tek kart değerinin birçok katı olabilir. Yavaş, tuzlu ve bellek yoğun hash'ler (bcrypt, scrypt, Argon2), hızlı hash'lere kıyasla saniyedeki tahmin sayısını birçok kat azaltır.
Çevrimiçi saldırılar (bir giriş formu veya API üzerinden tahmin yürütme) çok daha yavaştır; ağ gecikmesi, hız sınırlaması, hesap kilitleme ve CAPTCHA'lar nedeniyle genellikle saniyede en fazla birkaç ila birkaç yüz tahmin yapılabilir. Saniyede milyarlarca tahminle yapılan kaba kuvvet hesaplamaları çevrimdışı senaryo için geçerlidir.
Kırılma Süresi Sonucunuzu Yorumlama
Hesap makinesi, tüm olası kombinasyonları denemek için gereken en kötü durum süresi olan \(T = N^{L}/G\) değerini raporlar. Ortalama olarak bir saldırgan, rastgele seçilmiş bir parolayı anahtar uzayının yaklaşık yarısını aradıktan sonra bulur; dolayısıyla beklenen süre kabaca \(T/2\)'dir. Bu hesap, her karakterin seçilen kümelerden düzgün dağılımla rastgele seçildiğini varsayar; insanlar tarafından seçilen parolalar ise çok daha az rastgeledir.
| Sonuç aralığı | Çevrimdışı saldırı için anlamı |
|---|---|
| Saniyeler ila dakikalar | Mütevazı donanımla kolayca tüketilir; hash'i çalındığında parola neredeyse hiçbir direnç sunmaz. |
| Saatler ila günler | Bir veya birkaç GPU'su olan kararlı bir saldırgan için uygulanabilir, özellikle hızlı hash'lere karşı. |
| Haftalar ila aylar | Daha büyük donanım kiralamaya veya satın almaya istekli bir saldırgan için mümkündür, ancak maliyetlidir. |
| Yıllar ila yüzyıllar | Varsayılan hızda kaba kuvvet için ulaşılamaz; ancak donanım iyileştirmeleri ve paralellik bu süreyi kısaltabilir. |
Tahminin önemli sınırlamaları:
- Sözlük ve kurala dayalı saldırılar önce yaygın kelimeleri, isimleri, kalıpları ve değiştirmeleri dener; bu nedenle tahmin edilebilir bir parola, anahtar uzayının önerdiğinden çok daha hızlı kırılabilir.
- Yeniden kullanılan veya sızdırılmış parolalar kaba kuvveti tamamen atlar: bir parola bir ihlal listesinde yer alıyorsa hemen denenebilir.
- Donanım zamanla hızlanır ve girdiğiniz tahmin hızı yalnızca bir anlık görüntüdür; bugün birkaç yıl süren bir sonuç ileride daha kısa olabilir.
- Hesap makinesinin karakter kümesi bir varsayımdır. Parola, seçilen kümelerin tamamını düzgün dağılımla gerçekten kullanmıyorsa, gerçek anahtar uzayı daha küçüktür.
ABD NIST yayını SP 800-63B (Dijital Kimlik Yönergeleri: Kimlik Doğrulama), bileşim kurallarına kıyasla parola uzunluğunu vurgulamakta, en az 64 karakter olmak üzere uzun parolalara izin verilmesini önermekte ve yeni parolaların bilinen ihlal edilmiş veya yaygın olarak kullanılan değerlerin listelerine karşı taranmasını önermektedir. Revizyon 4, tek faktör olarak kullanılan parolalar için asgari uzunluğu artırmaktadır. Bu bilgi, yayımlanmış rehberlik hakkında genel bilgidir; kişiselleştirilmiş güvenlik tavsiyesi değildir.
Sıkça Sorulan Sorular
Bu sonuç kesin midir? Hayır. Bu, saf kaba kuvvet için teorik üst sınırdır. Gerçek saldırganlar sözlükler, sızdırılmış şifre listeleri ve örüntüler kullanır; bu yüzden tahmin edilebilir bir şifre bu tahminden çok daha hızlı kırılır.
Hangi deneme hızını kullanmalıyım? Bu, kullanılan karma (hash) algoritmasına bağlıdır. Hızlı karma algoritmaları (MD5, tuzlanmamış) saniyede milyarlarca denemeye izin verir; yavaş olanlar (bcrypt, Argon2) yalnızca binlerce denemeye olanak tanır. Daha düşük bir \(G\) değeri, çok daha uzun bir kırılma süresi demektir.
Güçlü bir şifreyi nasıl oluştururum? Uzunluk, karmaşıklıktan daha önemlidir. Her ek karakter anahtar uzayını \(N\) katına çıkarır; bu nedenle uzun bir parola cümlesi, kısa ve karmaşık bir şifreden kıyaslanamayacak kadar zor kırılır.