ماذا تفعل هذه الحاسبة
تُقدّر حاسبة وقت اختراق كلمة المرور المدة التي يحتاجها المهاجم لكسر كلمة مرورك بأسلوب القوة الغاشمة، أي تجربة كل التركيبات الممكنة واحدة تلو الأخرى. يعتمد الحساب فقط على حجم فضاء المفاتيح وسرعة تخمين المهاجم، ما يمنحك فكرة سريعة عن مدى المتانة الحقيقية التي تكتسبها كلمة المرور الأطول أو الأكثر تعقيدًا.
طريقة الاستخدام
أدخل طول كلمة المرور (عدد الأحرف)، وحدّد أنواع الأحرف التي تتكوّن منها كلمة مرورك، ثم اضبط عدد محاولات التخمين في الثانية لدى المهاجم. يمكن لمنظومة كروت شاشة (GPU) حديثة تنفيذ نحو مليار محاولة (1,000,000,000) في الثانية على دوال التجزئة السريعة، وهي قيمة افتراضية منطقية. تُظهر النتيجة أسوأ الاحتمالات، أي الوقت اللازم لاستنفاد فضاء المفاتيح بالكامل، معبّرًا عنه بالثواني والساعات والأيام والسنوات.
شرح المعادلة
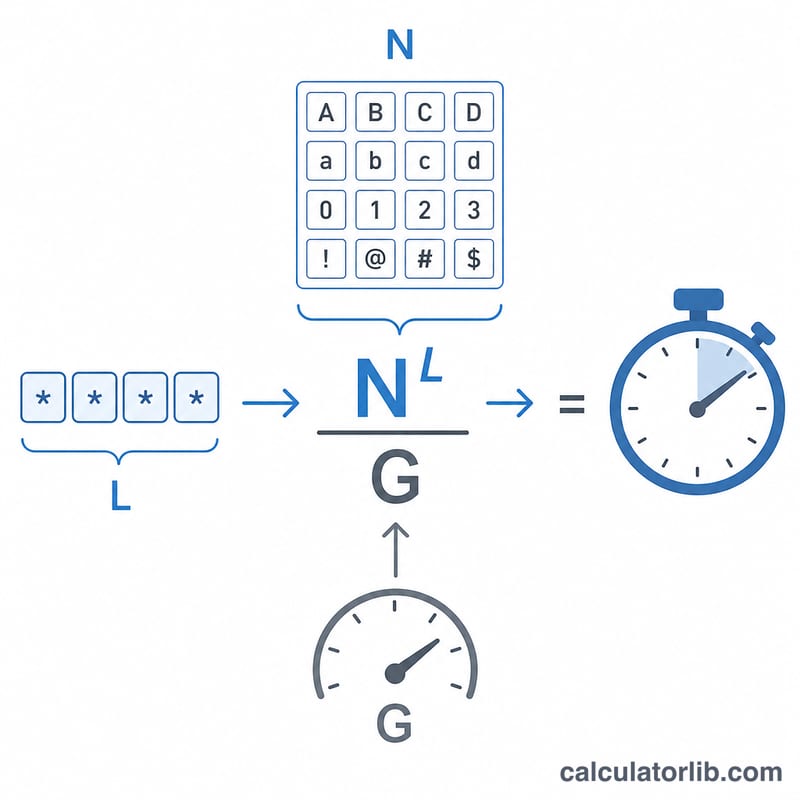
يساوي إجمالي عدد كلمات المرور الممكنة حجمَ مجموعة الأحرف مرفوعًا إلى أُس الطول: \(C = N^{L}\). وبقسمة هذا العدد على محاولات التخمين في الثانية نحصل على الوقت اللازم لتجربتها جميعًا:
$$t = \frac{N^{L}}{G}$$ويُجمَع حجم مجموعة الأحرف \(N\) على النحو التالي: الأحرف الصغيرة (26)، والأحرف الكبيرة (26)، والأرقام (10)، والرموز (32)، فيكون المزيج الكامل \(N = 94\).
مثال تطبيقي
لنأخذ كلمة مرور من 8 أحرف صغيرة فقط (\(N = 26\)، \(L = 8\)) في مواجهة مهاجم ينفّذ مليار محاولة في الثانية. عدد التركيبات = \(26^{8} = 208{,}827{,}064{,}576\). زمن الاختراق:
$$t = \frac{208{,}827{,}064{,}576}{1{,}000{,}000{,}000} \approx 208.83 \text{ ثانية}$$أي أقل من أربع دقائق. أمّا بإضافة الأحرف الكبيرة والأرقام والرموز (\(N = 94\)) فيقفز العدد لنفس الطول إلى \(94^{8} \approx 6.1 \times 10^{15}\) تركيبة، أي ما يعادل نحو 70 يومًا.
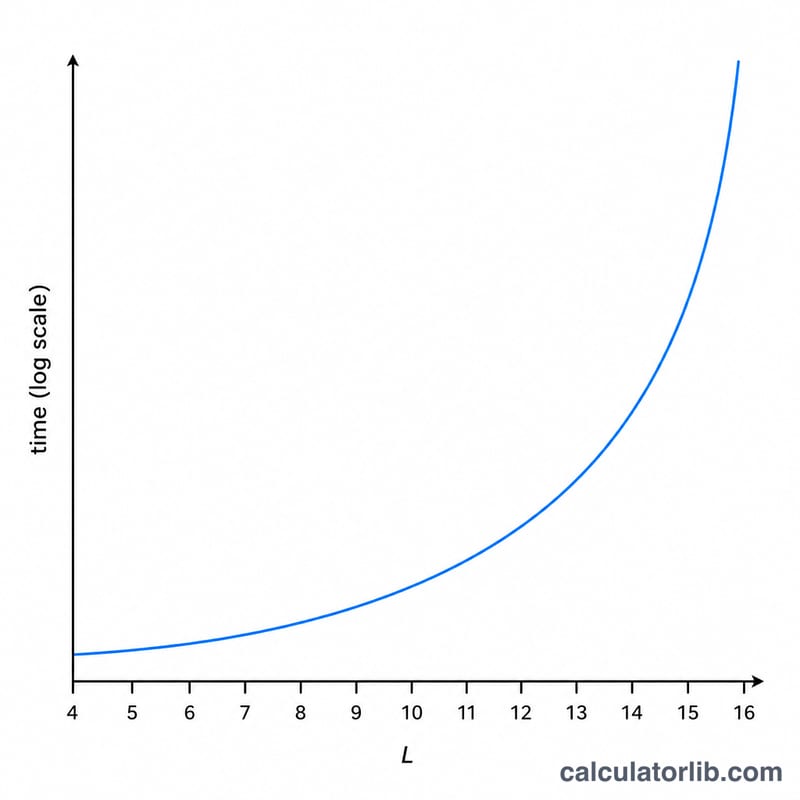
وقت الكسر عبر أطوال كلمات المرور ومجموعات الأحرف
يعرض الجدول الزمن اللازم لاستنفاد كامل فضاء المفاتيح، \(T = N^{L}/G\)، عند سرعة مهاجم تبلغ \(G = 10^{9}\) تخمينًا في الثانية (مليار/ثانية). متوسط الوقت اللازم لإيجاد كلمة المرور يساوي نحو نصف كل قيمة. تُحسب السنوات بـ 365.25 يومًا، والقيم مقرّبة.
| الطول (L) | أرقام فقط (N=10) | أحرف صغيرة (N=26) | أبجدية رقمية (N=62) | جميع الأحرف القابلة للطباعة (N=94) |
|---|---|---|---|---|
| 6 | 0.001 ث | 0.31 ث | 56.8 ث | 690 ث (حوالي 11.5 دقيقة) |
| 8 | 0.1 ث | 209 ث (حوالي 3.5 دقيقة) | 2.5 يوم | 70.6 يومًا |
| 10 | 10 ث | 1.6 يوم | 26.6 سنة | حوالي 1,700 سنة |
| 12 | 1,000 ث (حوالي 16.7 دقيقة) | 3.0 سنوات | حوالي 102,000 سنة | حوالي 15 مليون سنة |
| 16 | 115.7 يومًا | حوالي 1.4 مليون سنة | حوالي 1.5 تريليون سنة | حوالي 1.2 كوadrillion سنة |
مثال على التعويض: لـ 8 أحرف صغيرة، \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\)، إذن \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) ثانية.
كل حرف إضافي يضاعف الزمن بمقدار \(N\)، لذا فإن إضافة الطول تفيد أكثر بكثير من توسيع مجموعة الأحرف بقدر صغير. مجموعة الـ 94 حرفًا هنا تتكون من 26 + 26 + 10 أحرف وأرقام إضافة إلى 32 رمزًا من رموز ASCII.
معدلات التخمين النموذجية للمهاجم حسب نوع التجزئة
في الهجوم غير المتصل بالإنترنت، يمتلك المهاجم قاعدة بيانات مسروقة لتجزئات كلمات المرور، ويختبر التخمينات بسرعة عتاده. الأرقام أدناه تقديرات تقريبية لوحدة معالجة رسوميات استهلاكية عالية الأداء واحدة (على سبيل المثال، اختبارات hashcat المنشورة لبطاقة من فئة RTX 4090). وهي تختلف كثيرًا باختلاف العتاد والبرمجيات وإعدادات الخوارزمية، لذا تعامل معها كأرقام تقريبية فقط.
| خوارزمية التجزئة | التخمينات التقريبية في الثانية لكل وحدة معالجة رسوميات | ملاحظات |
|---|---|---|
| NTLM | ~1011 إلى 1012 | سريعة جدًا، تجزئة ويندوز بدون ملح |
| MD5 | ~1011 | سريعة، غير مناسبة لتخزين كلمات المرور |
| SHA-1 | ~1010 إلى 1011 | تجزئة سريعة للأغراض العامة |
| SHA-256 | ~1010 | تجزئة سريعة للأغراض العامة |
| bcrypt (التكلفة ~10 إلى 12) | ~103 إلى 105 | بطيئة عمدًا؛ كل زيادة بمقدار 1 في التكلفة تضاعف العمل |
| scrypt (إعدادات نموذجية) | ~103 إلى 105 | تعتمد على الذاكرة؛ تتوقف بقوة على المعاملات |
| Argon2id (إعدادات نموذجية) | ~102 إلى 104 | تعتمد على الذاكرة؛ تتوقف بقوة على إعدادات الذاكرة والزمن والتوازي |
يمكن للمهاجمين استخدام عدة وحدات معالجة رسوميات بالتوازي، لذا قد تكون السرعة الإجمالية أعلى بأضعاف كثيرة من رقم بطاقة واحدة. التجزئات البطيئة والمملحة والتي تستهلك الذاكرة (bcrypt وscrypt وArgon2) تقلل التخمينات في الثانية بعدة مراتب من حيث الحجم مقارنةً بالتجزئات السريعة.
الهجمات عبر الإنترنت (التخمين عبر نموذج تسجيل الدخول أو واجهة برمجية) أبطأ بكثير، فغالبًا ما تكون بضع تخمينات إلى بضع مئات في الثانية كحد أقصى، بسبب زمن استجابة الشبكة وتحديد المعدل وقفل الحساب واختبارات CAPTCHA. تنطبق تقديرات القوة الغاشمة بمليارات التخمينات في الثانية على السيناريو غير المتصل بالإنترنت فقط.
تفسير نتيجة وقت الكسر الخاصة بك
تعرض الحاسبة \(T = N^{L}/G\)، وهو أسوأ حالة للوقت اللازم لتجربة كل مجموعة ممكنة. في المتوسط يجد المهاجم كلمة مرور عشوائية بعد البحث في نحو نصف فضاء المفاتيح، لذا فإن الوقت المتوقع تقريبًا \(T/2\). يفترض هذا أن كل حرف يُختار عشوائيًا بشكل منتظم من المجموعات المحددة؛ وكلمات المرور التي يختارها البشر أقل عشوائية بكثير.
| نطاق النتيجة | ماذا يعني ذلك للهجوم غير المتصل بالإنترنت |
|---|---|
| ثوانٍ إلى دقائق | تُستنفد بسهولة باستخدام عتاد متواضع؛ لا توفر كلمة المرور أي مقاومة تقريبًا بمجرد سرقة تجزئتها. |
| ساعات إلى أيام | عملي لمهاجم مصمم يمتلك وحدة معالجة رسوميات واحدة أو عدة وحدات، خاصةً ضد التجزئات السريعة. |
| أسابيع إلى أشهر | ممكن لمهاجم مستعد لاستئجار أو امتلاك عتاد أكبر، لكنه مكلف. |
| سنوات إلى قرون | بعيد المنال للقوة الغاشمة بالسرعة المفترضة، رغم أن تحسينات العتاد والتوازي قد تقلصه. |
حدود مهمة لهذا التقدير:
- هجمات القاموس والهجمات القائمة على القواعد تجرب الكلمات الشائعة والأسماء والأنماط والاستبدالات أولاً، لذا قد تُكسر كلمة مرور يمكن التنبؤ بها أسرع بكثير مما يوحي به فضاء المفاتيح.
- كلمات المرور المعاد استخدامها أو المسربة تتجاوز القوة الغاشمة كليًا: إذا ظهرت كلمة المرور في قائمة تسريبات، فيمكن تجربتها فورًا.
- يصبح العتاد أسرع مع مرور الوقت، وسرعة التخمين التي تدخلها ليست سوى لقطة واحدة؛ فالنتيجة التي تبلغ سنوات عديدة اليوم قد تصبح أقصر لاحقًا.
- مجموعة الأحرف في الحاسبة افتراض. إذا لم تستخدم كلمة المرور فعليًا جميع المجموعات المحددة بشكل منتظم، فإن فضاء المفاتيح الحقيقي أصغر.
يوضح منشور المعهد الوطني الأمريكي للمعايير والتكنولوجيا NIST SP 800-63B (إرشادات الهوية الرقمية: المصادقة) أهمية طول كلمة المرور على قواعد التركيب، ويوصي بالسماح بكلمات مرور طويلة (64 حرفًا على الأقل)، ويوصي بفحص كلمات المرور الجديدة مقابل قوائم القيم المعروفة بتسريبها أو الشائعة الاستخدام. تُرفع الإصدار الرابع الحد الأدنى لطول كلمات المرور المستخدمة كعامل واحد. هذه معلومات عامة عن الإرشادات المنشورة، وليست نصيحة أمنية شخصية.
الأسئلة الشائعة
هل النتيجة دقيقة تمامًا؟ لا. إنها الحد الأقصى النظري للقوة الغاشمة الصرفة. أما المهاجمون الفعليون فيستخدمون القواميس وقوائم كلمات المرور المسرَّبة والأنماط الشائعة، لذا تسقط كلمة المرور سهلة التخمين أسرع بكثير من هذا التقدير.
ما سرعة التخمين التي ينبغي استخدامها؟ يعتمد ذلك على دالة التجزئة. تسمح الدوال السريعة (مثل MD5 من دون ملح) بمليارات المحاولات في الثانية، بينما لا تسمح الدوال البطيئة (مثل bcrypt وArgon2) إلا بآلاف المحاولات فقط. وكلما انخفضت قيمة \(G\) ازداد زمن الاختراق كثيرًا.
كيف أصنع كلمة مرور قوية؟ الطول أهم من التعقيد. فكل حرف إضافي يضاعف فضاء المفاتيح بمقدار \(N\)، ولذلك تكون عبارة المرور الطويلة أصعب في الكسر بمراحل من كلمة مرور قصيرة ومعقّدة.