这个计算器有什么用
密码破解时间计算器通过"逐一尝试所有可能组合"的暴力破解思路,估算攻击者破解一个密码大约需要多久。它的计算只取决于密钥空间的大小和攻击者的猜测速度,能让你直观感受到:把密码加长一点、加复杂一点,安全性究竟能提升多少。
使用方法
填写密码长度(字符个数),勾选密码所使用的字符集,再设定攻击者每秒猜测次数。一台现代 GPU 破解机大约每秒能完成 10 亿(1,000,000,000)次快速哈希猜测,可作为合理的默认值。计算结果显示的是"穷举整个密钥空间"的最坏情况耗时,分别以秒、小时、天和年来呈现。
公式解析
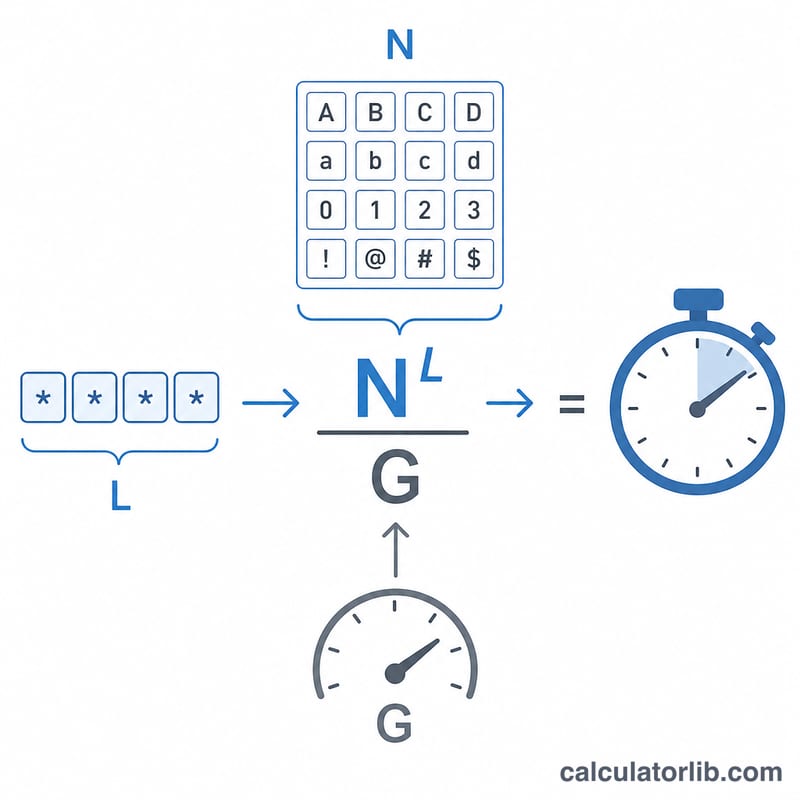
可能的密码总数等于字符集大小的"长度次方":\(C = N^{L}\)。用这个总数除以攻击者每秒猜测次数,就得到把所有组合都试一遍所需的时间:
$$t = \frac{N^{L}}{G}$$字符集大小 \(N\) 是累加的:小写字母(26)、大写字母(26)、数字(10)和符号(32),全部混用时 \(N = 94\)。
实例演算
以一个 8 位纯小写字母密码为例(\(N = 26\),\(L = 8\)),面对每秒 10 亿次猜测的攻击者:组合数 \(= 26^{8} = 208{,}827{,}064{,}576\)。破解时间
$$t = \frac{208{,}827{,}064{,}576}{1{,}000{,}000{,}000} \approx 208.83 \text{ 秒}$$——还不到四分钟。如果再加入大写字母、数字和符号(\(N = 94\)),同样 8 位长度的组合数就猛增到 \(94^{8} \approx 6.1 \times 10^{15}\),破解耗时约为 70 天。
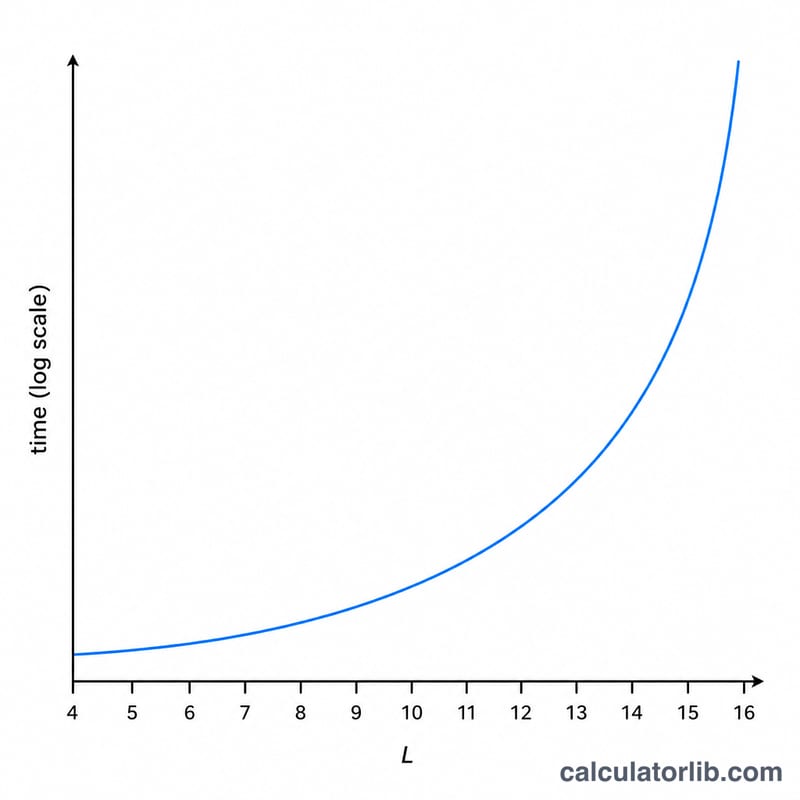
不同密码长度与字符集的破解时间
下表显示了在攻击者速度为 \(G = 10^{9}\) 次猜测/秒(10 亿次/秒)时,穷尽整个密钥空间所需的时间 \(T = N^{L}/G\)。找到密码的平均时间约为每个数值的一半。年份按 365.25 天计算;数值已四舍五入。
| 长度 (L) | 仅数字 (N=10) | 小写字母 (N=26) | 字母数字 (N=62) | 全部可打印字符 (N=94) |
|---|---|---|---|---|
| 6 | 0.001 秒 | 0.31 秒 | 56.8 秒 | 690 秒(约 11.5 分钟) |
| 8 | 0.1 秒 | 209 秒(约 3.5 分钟) | 2.5 天 | 70.6 天 |
| 10 | 10 秒 | 1.6 天 | 26.6 年 | 约 1,700 年 |
| 12 | 1,000 秒(约 16.7 分钟) | 3.0 年 | 约 102,000 年 | 约 1500 万年 |
| 16 | 115.7 天 | 约 140 万年 | 约 1.5 万亿年 | 约 1.2 千万亿年 |
示例代入:对于 8 个小写字母,\(N^{L} = 26^{8} = 208{,}827{,}064{,}576\),因此 \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) 秒。
每增加一个字符,时间就乘以 \(N\),因此增加长度的效果远胜于小幅扩大字符集。这里的 94 个字符集包括 26 + 26 个大小写字母、10 个数字以及 32 个 ASCII 符号。
按哈希类型划分的典型攻击者猜测速率
在离线攻击中,攻击者持有被盗的密码哈希数据库,并以其硬件速度测试猜测。下列速率是单块高端消费级 GPU(例如 RTX 4090 级显卡上公开的 hashcat 基准测试)的粗略数量级。它们因硬件、软件及算法设置而差异很大,因此仅应视为大致估计。
| 哈希算法 | 每块 GPU 的近似猜测次数/秒 | 备注 |
|---|---|---|
| NTLM | ~1011 至 1012 | 非常快,未加盐的 Windows 哈希 |
| MD5 | ~1011 | 快速,不适合用于密码存储 |
| SHA-1 | ~1010 至 1011 | 快速的通用哈希 |
| SHA-256 | ~1010 | 快速的通用哈希 |
| bcrypt(成本 ~10 至 12) | ~103 至 105 | 刻意设计得很慢;成本每增加 1,工作量翻倍 |
| scrypt(典型设置) | ~103 至 105 | 内存密集型;强烈依赖参数 |
| Argon2id(典型设置) | ~102 至 104 | 内存密集型;强烈依赖内存、时间和并行度设置 |
攻击者可以并行使用多块 GPU,因此总速度可能是单卡数值的许多倍。与快速哈希相比,慢速、加盐、内存密集型哈希(bcrypt、scrypt、Argon2)可将每秒猜测次数降低许多个数量级。
在线攻击(通过登录表单或 API 进行猜测)要慢得多,通常最多只有每秒几次到几百次猜测,原因包括网络延迟、速率限制、账户锁定和验证码。数十亿次/秒的暴力破解估算仅适用于离线场景。
解读您的破解时间结果
计算器报告 \(T = N^{L}/G\),即尝试所有可能组合的最坏情况时间。平均而言,攻击者在搜索大约一半的密钥空间后即可找到随机选择的密码,因此预期时间大致为 \(T/2\)。这一假设每个字符都是从所选字符集中均匀随机挑选的;人为选择的密码随机性要低得多。
| 结果区间 | 对离线攻击意味着什么 |
|---|---|
| 数秒至数分钟 | 用普通硬件即可轻易穷尽;一旦其哈希被窃取,该密码基本没有抵抗力。 |
| 数小时至数天 | 对于拥有一块或几块 GPU 的有动机攻击者来说切实可行,尤其是针对快速哈希。 |
| 数周至数月 | 对于愿意租用或购买更大硬件的攻击者而言可行,但成本高昂。 |
| 数年至数百年 | 以假定速度进行暴力破解难以实现,但硬件改进和并行计算可能会缩短这一时间。 |
估算的重要局限:
- 字典攻击和基于规则的攻击会优先尝试常见单词、姓名、模式和替换规则,因此一个可预测的密码可能比其密钥空间所显示的要快得多地被破解。
- 重复使用或已泄露的密码完全绕过暴力破解:如果某密码出现在泄露名单中,就可以立即被尝试。
- 硬件会随时间变快,您输入的猜测速率只是一个快照;今天需要许多年的结果,未来可能会缩短。
- 计算器的字符集是一种假设。如果密码并未真正均匀地使用所选的全部字符集,那么实际密钥空间会更小。
美国国家标准与技术研究院(NIST)出版物 SP 800-63B(数字身份指南:身份验证)强调密码长度优于组合规则,建议允许长密码(至少 64 个字符),并建议将新密码与已知泄露或常用值列表进行比对筛查。第 4 版提高了用作单一因素的密码的最低长度要求。这是关于已发布指南的一般信息,而非个性化的安全建议。
常见问题
这个结果准确吗?并不准确。它只是纯暴力破解的理论上限。真实攻击者会使用字典、泄露的密码库以及各种规律,因此一个容易被猜中的密码,实际被攻破的速度远比这个估算值快得多。
该用多大的猜测速度?这取决于哈希算法。快速哈希(如 MD5、未加盐)每秒可猜测数十亿次;慢速哈希(如 bcrypt、Argon2)每秒仅能猜测数千次。\(G\) 越小,破解耗时就越长。
怎样才算强密码?长度比复杂度更重要。每多加一个字符,密钥空间就乘以 \(N\),因此一个长口令(passphrase)远比一个短而复杂的密码更难被破解。