이 계산기는 무엇을 하나요
비밀번호 해독 시간 계산기는 공격자가 가능한 모든 조합을 하나씩 시도하는 무차별 대입(brute force) 방식으로 비밀번호를 뚫는 데 걸리는 시간을 예측합니다. 계산은 전적으로 키 공간(keyspace)의 크기와 공격자의 시도 속도에만 기반하므로, 비밀번호를 더 길고 복잡하게 만들었을 때 실제로 얼마나 더 안전해지는지 한눈에 파악할 수 있습니다.
사용 방법
비밀번호 길이(문자 수)를 입력하고, 비밀번호에 사용한 문자 종류를 선택한 다음, 공격자의 초당 시도 횟수를 설정하세요. 최신 GPU 장비는 빠른 해시 기준으로 초당 약 10억(1,000,000,000)회 정도를 시도할 수 있으므로, 이 값을 기본값으로 두면 적당합니다. 결과에는 전체 키 공간을 모두 시도하는 최악의 경우 소요 시간이 초·시간·일·년 단위로 표시됩니다.
공식 풀이
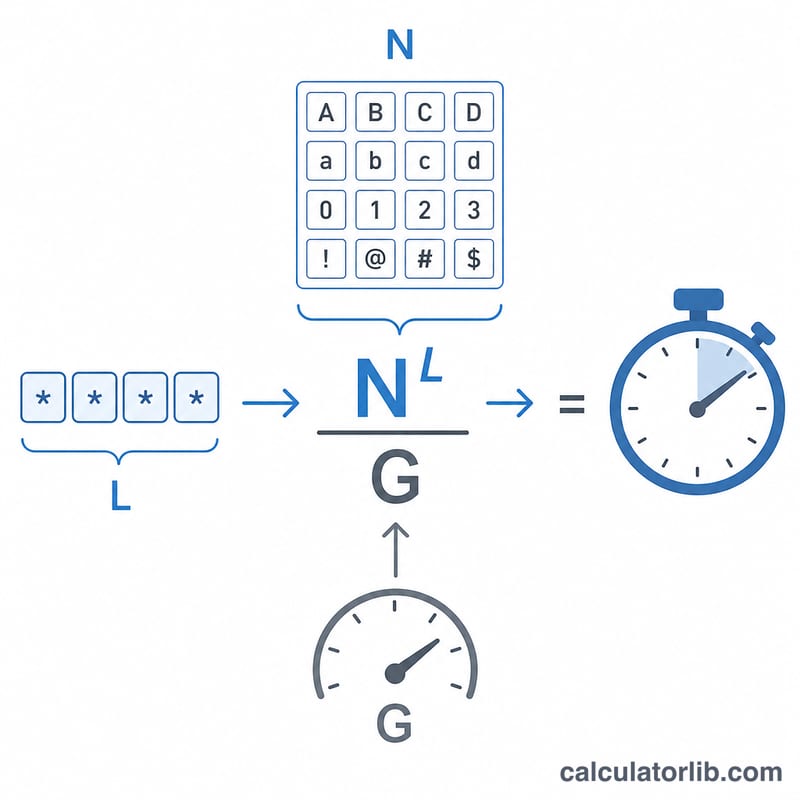
가능한 비밀번호의 총 개수는 문자 종류의 크기를 길이만큼 거듭제곱한 값입니다: \(C = N^{L}\). 이를 공격자의 초당 시도 횟수로 나누면 모든 조합을 시도하는 데 걸리는 시간이 나옵니다:
$$t = \frac{N^{L}}{G}$$문자 종류 크기 \(N\)은 더해서 계산합니다 — 소문자(26), 대문자(26), 숫자(10), 기호(32)를 모두 섞으면 \(N = 94\)가 됩니다.
예제로 살펴보기
소문자로만 이루어진 8자리 비밀번호(\(N = 26\), \(L = 8\))를 초당 10억 회를 시도하는 공격자에게 맡긴다고 해 봅시다. 조합 수 \(= 26^{8} = 208{,}827{,}064{,}576\). 해독 시간:
$$t = \frac{208{,}827{,}064{,}576}{1{,}000{,}000{,}000} \approx 208.83\ \text{초}$$즉 4분도 채 걸리지 않습니다. 여기에 대문자·숫자·기호를 추가하면(\(N = 94\)) 같은 길이라도 조합 수가 \(94^{8} \approx 6.1 \times 10^{15}\)로 늘어나, 약 70일이 필요해집니다.
문자 종류와 길이별 해독 시간
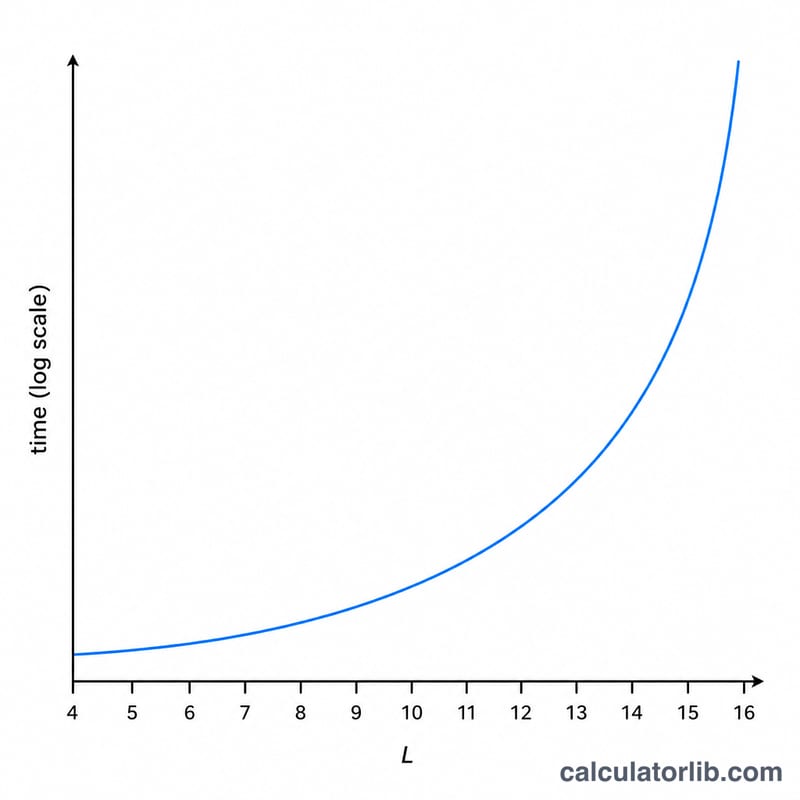
아래 표는 공격자 속도 \(G = 10^{9}\)회 추측/초(초당 10억 회)에서 전체 키 공간을 모두 시도하는 데 걸리는 시간 \(T = N^{L}/G\)을 보여줍니다. 비밀번호를 찾는 평균 시간은 각 값의 약 절반입니다. 연도는 365.25일로 계산하며, 값은 반올림되었습니다.
| 길이 (L) | 숫자만 (N=10) | 소문자 (N=26) | 영숫자 (N=62) | 출력 가능한 전체 문자 (N=94) |
|---|---|---|---|---|
| 6 | 0.001 s | 0.31 s | 56.8 s | 690 s (약 11.5분) |
| 8 | 0.1 s | 209 s (약 3.5분) | 2.5일 | 70.6일 |
| 10 | 10 s | 1.6일 | 26.6년 | 약 1,700년 |
| 12 | 1,000 s (약 16.7분) | 3.0년 | 약 102,000년 | 약 1,500만 년 |
| 16 | 115.7일 | 약 140만 년 | 약 1.5조 년 | 약 1,200경 년 |
계산 예시: 소문자 8자리의 경우 \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\)이므로, \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\)초입니다.
문자가 하나 추가될 때마다 시간은 \(N\)배가 되므로, 문자 종류를 조금 넓히는 것보다 길이를 늘리는 것이 훨씬 효과적입니다. 여기서 사용한 94개 문자 집합은 영문 대문자 26개, 소문자 26개, 숫자 10개와 ASCII 기호 32개를 합한 것입니다.
해시 유형별 일반적인 공격자 추측 속도
오프라인 공격에서 공격자는 탈취한 비밀번호 해시 데이터베이스를 가지고 있으며, 자신의 하드웨어 속도로 추측을 시험합니다. 아래 수치는 단일 고급 소비자용 GPU(예: RTX 4090급 카드의 공개된 hashcat 벤치마크)에 대한 대략적인 자릿수입니다. 하드웨어, 소프트웨어, 알고리즘 설정에 따라 크게 달라지므로 대략적인 참고값으로만 보아야 합니다.
| 해시 알고리즘 | GPU당 추측 횟수/초 (대략) | 비고 |
|---|---|---|
| NTLM | ~1011 ~ 1012 | 매우 빠르며 솔트가 없는 Windows 해시 |
| MD5 | ~1011 | 빠름, 비밀번호 저장에는 적합하지 않음 |
| SHA-1 | ~1010 ~ 1011 | 빠른 범용 해시 |
| SHA-256 | ~1010 | 빠른 범용 해시 |
| bcrypt (비용 ~10 ~ 12) | ~103 ~ 105 | 의도적으로 느림, 비용이 1 증가할 때마다 작업량이 두 배가 됨 |
| scrypt (일반적인 설정) | ~103 ~ 105 | 메모리 집약형, 매개변수에 크게 좌우됨 |
| Argon2id (일반적인 설정) | ~102 ~ 104 | 메모리 집약형, 메모리, 시간, 병렬성 설정에 크게 좌우됨 |
공격자는 여러 GPU를 병렬로 사용할 수 있으므로, 전체 속도는 단일 카드 수치보다 몇 배 높을 수 있습니다. 느리고 솔트가 적용되며 메모리 집약적인 해시(bcrypt, scrypt, Argon2)는 빠른 해시에 비해 추측 속도를 여러 자릿수만큼 줄입니다.
온라인 공격(로그인 양식 또는 API를 통한 추측)은 훨씬 느리며, 네트워크 지연, 속도 제한, 계정 잠금, CAPTCHA 때문에 초당 많아야 몇 회에서 수백 회 정도에 불과한 경우가 많습니다. 초당 수십억 회의 무차별 대입 추정치는 오프라인 시나리오에 해당합니다.
해독 시간 결과 해석하기
계산기가 보여주는 \(T = N^{L}/G\)은 가능한 모든 조합을 시도하는 데 걸리는 최악의 경우 시간입니다. 평균적으로 공격자는 키 공간의 약 절반을 탐색한 후 무작위로 선택된 비밀번호를 찾으므로, 기대 시간은 대략 \(T/2\)입니다. 이는 각 문자가 선택된 문자 집합에서 균등하게 무작위로 선택된다고 가정한 것이며, 사람이 고른 비밀번호는 훨씬 덜 무작위적입니다.
| 결과 구간 | 오프라인 공격에서의 의미 |
|---|---|
| 초 단위 ~ 분 단위 | 적당한 하드웨어로도 손쉽게 소진되며, 해시가 탈취되면 비밀번호는 사실상 아무런 저항력이 없습니다. |
| 시간 단위 ~ 일 단위 | 하나 또는 몇 개의 GPU를 가진 의욕적인 공격자에게 현실적이며, 특히 빠른 해시에 대해서는 더욱 그렇습니다. |
| 주 단위 ~ 월 단위 | 더 큰 하드웨어를 임대하거나 소유할 의향이 있는 공격자에게는 가능하지만 비용이 많이 듭니다. |
| 수년 단위 ~ 수백 년 단위 | 가정된 속도에서는 무차별 대입으로 도달하기 어렵지만, 하드웨어 개선과 병렬 처리로 줄어들 수 있습니다. |
추정의 중요한 한계:
- 사전 및 규칙 기반 공격은 일반적인 단어, 이름, 패턴, 치환을 먼저 시도하므로, 예측 가능한 비밀번호는 키 공간이 시사하는 것보다 훨씬 빨리 뚫릴 수 있습니다.
- 재사용되거나 유출된 비밀번호는 무차별 대입을 완전히 우회합니다. 비밀번호가 유출 목록에 있으면 즉시 시도될 수 있습니다.
- 하드웨어는 시간이 지나면서 빨라지며, 입력한 추측 속도는 한 시점의 스냅샷일 뿐입니다. 오늘 수년으로 나온 결과도 나중에는 더 짧아질 수 있습니다.
- 계산기의 문자 집합은 가정입니다. 비밀번호가 선택된 모든 집합을 실제로 균등하게 사용하지 않는다면 실제 키 공간은 더 작습니다.
미국 NIST 간행물 SP 800-63B(디지털 신원 가이드라인: 인증)는 복잡성 규칙보다 비밀번호 길이를 강조하며, 최소 64자 이상의 긴 비밀번호 허용을 권장하고, 새 비밀번호를 유출되었거나 흔히 사용되는 값의 목록과 대조하여 검사할 것을 권장합니다. 개정판 4는 단일 요소로 사용되는 비밀번호의 최소 길이를 높입니다. 이는 공개된 지침에 관한 일반 정보이며, 개인별 보안 조언이 아닙니다.
자주 묻는 질문
이 결과가 정확한가요? 아닙니다. 순수한 무차별 대입의 이론적 최댓값일 뿐입니다. 실제 공격자는 사전(dictionary), 유출된 비밀번호 목록, 흔한 패턴 등을 활용하기 때문에, 짐작하기 쉬운 비밀번호는 이 예측치보다 훨씬 빨리 뚫립니다.
어떤 시도 속도를 입력해야 하나요? 사용된 해시에 따라 다릅니다. 빠른 해시(MD5, 솔트 미적용)는 초당 수십억 회까지 가능하지만, 느린 해시(bcrypt, Argon2)는 초당 수천 회 수준에 그칩니다. \(G\) 값이 작을수록 해독 시간은 훨씬 길어집니다.
강력한 비밀번호는 어떻게 만드나요? 복잡함보다 길이가 더 중요합니다. 문자를 하나 추가할 때마다 키 공간이 \(N\)배씩 늘어나므로, 긴 패스프레이즈가 짧고 복잡한 비밀번호보다 비교할 수 없을 만큼 뚫기 어렵습니다.