このツールでできること
パスワード解析時間計算ツールは、攻撃者がすべての組み合わせを試す「総当たり攻撃(ブルートフォース)」でパスワードを破るのに、どれくらいの時間がかかるかを推定します。計算はキースペース(パスワードの全組み合わせ数)の大きさと攻撃者の試行速度だけにもとづいており、「文字数を増やす」「文字種を多くする」ことが、どれほどパスワードの強度を高めるのかを手早く実感できます。
使い方
パスワードの文字数を入力し、パスワードに使われている文字種にチェックを入れ、攻撃者の1秒あたりの試行回数を設定します。最新のGPUを搭載したマシンであれば、高速ハッシュなら毎秒およそ10億回(1,000,000,000回)の試行が可能で、これがおおよその初期値の目安となります。結果には、キースペース全体を試し尽くすまでの最悪ケースの時間が、秒・時間・日・年の単位で表示されます。
計算式の仕組み
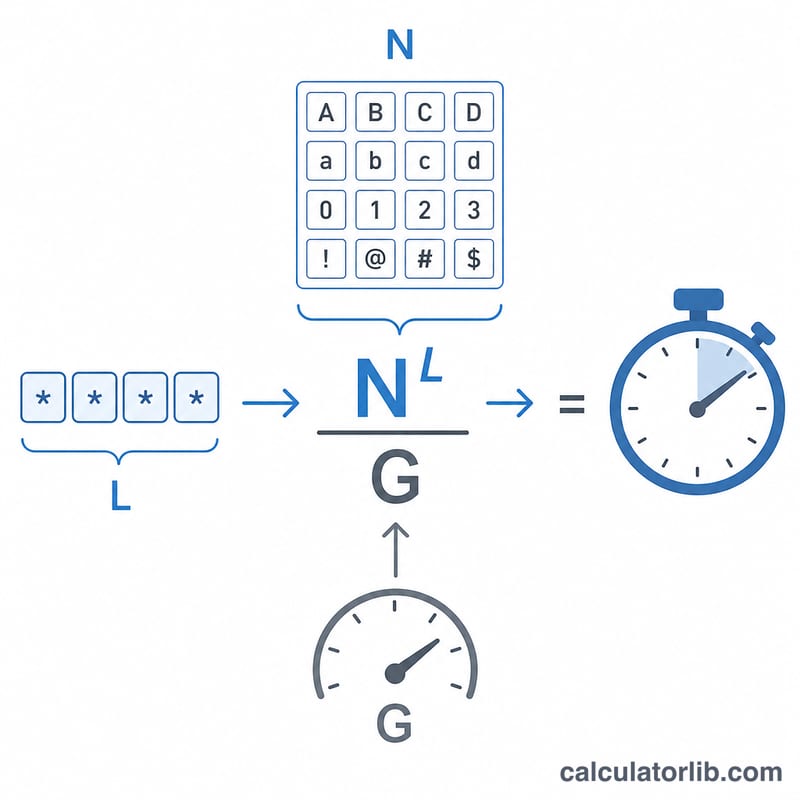
パスワードの全組み合わせ数は、文字種の数(N)を文字数(L)乗したものになります:$$C = N^{L}$$これを攻撃者の毎秒の試行回数で割れば、すべてを試し終えるまでの時間が求められます:$$t = \frac{N^{L}}{G}$$文字種の数Nは合算で決まり、小文字(26)、大文字(26)、数字(10)、記号(32)をすべて組み合わせると \(N = 94\) になります。
具体例で見てみる
小文字8文字のパスワード(\(N = 26\)、\(L = 8\))を、毎秒10億回の試行を行う攻撃者が狙うケースを考えてみましょう。組み合わせ数は $$26^{8} = 208{,}827{,}064{,}576$$ 解析時間は $$208{,}827{,}064{,}576 \div 1{,}000{,}000{,}000 \approx 208.83\ \text{秒}$$ つまり4分足らずです。ここに大文字・数字・記号を加える(\(N = 94\))と、同じ8文字でも $$94^{8} \approx 6.1 \times 10^{15}$$ 通りに跳ね上がり、解析にはおよそ70日かかる計算になります。
文字数と文字種ごとの解読時間
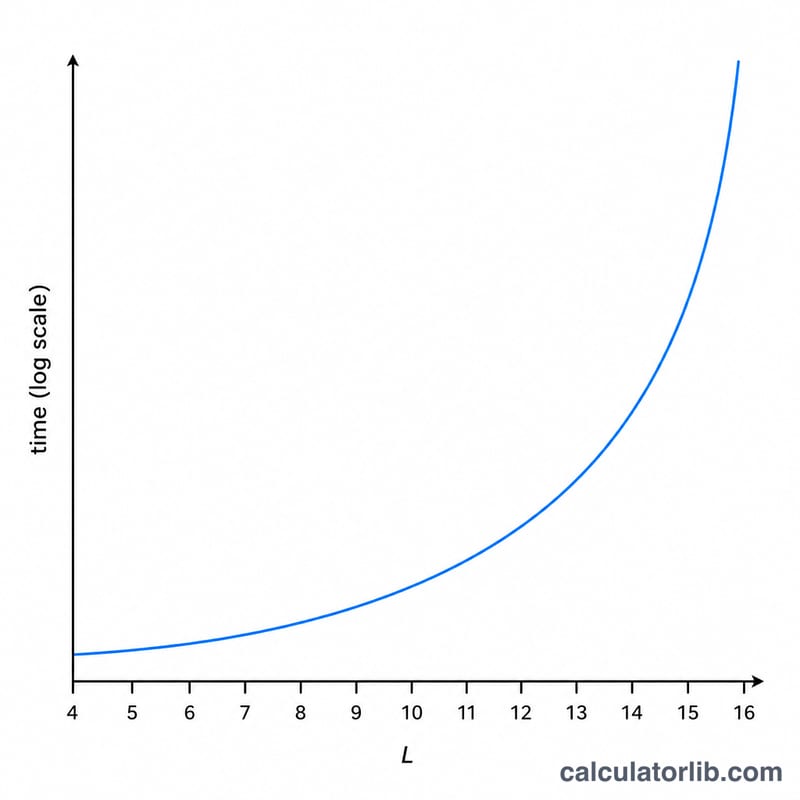
この表は、攻撃者の推測速度を \(G = 10^{9}\) 回/秒(10億回/秒)とした場合に、キー空間全体を試し尽くすまでの時間 \(T = N^{L}/G\) を示しています。パスワードを見つけるまでの平均時間は、各値のおよそ半分です。年は365.25日として計算し、値は四捨五入しています。
| 長さ (L) | 数字のみ (N=10) | 小文字 (N=26) | 英数字 (N=62) | 印字可能な全文字 (N=94) |
|---|---|---|---|---|
| 6 | 0.001 s | 0.31 s | 56.8 s | 690 s(約11.5分) |
| 8 | 0.1 s | 209 s(約3.5分) | 2.5日 | 70.6日 |
| 10 | 10 s | 1.6日 | 26.6年 | 約1,700年 |
| 12 | 1,000 s(約16.7分) | 3.0年 | 約102,000年 | 約1500万年 |
| 16 | 115.7日 | 約140万年 | 約1.5兆年 | 約1,200兆年 |
計算例:小文字8文字の場合、\(N^{L} = 26^{8} = 208{,}827{,}064{,}576\) となるため、\(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) 秒です。
文字を1つ増やすごとに時間は \(N\) 倍になるため、文字種を少し増やすよりも文字数を増やす方がはるかに効果的です。ここでの94文字の文字種は、英大文字26、英小文字26、数字10の計62文字に、ASCIIの記号32文字を加えたものです。
ハッシュ方式別の典型的な攻撃者の推測速度
オフライン攻撃では、攻撃者は盗まれたパスワードハッシュのデータベースを手元に持ち、自身のハードウェアの速度で推測を試します。以下の速度は、単一の高性能な一般向けGPU(画像処理装置)の場合のおおよその桁数です(例:RTX 4090クラスのカードで公表されているhashcatのベンチマーク)。速度はハードウェア、ソフトウェア、アルゴリズムの設定によって大きく異なるため、あくまで目安としてお考えください。
| ハッシュアルゴリズム | GPU 1台あたりの推測回数/秒(概算) | 備考 |
|---|---|---|
| NTLM | ~1011 から 1012 | 非常に高速。ソルトなしのWindowsハッシュ |
| MD5 | ~1011 | 高速。パスワード保存には不向き |
| SHA-1 | ~1010 から 1011 | 高速な汎用ハッシュ |
| SHA-256 | ~1010 | 高速な汎用ハッシュ |
| bcrypt(コスト ~10 から 12) | ~103 から 105 | 意図的に低速。コストが1増えるごとに処理量が2倍になる |
| scrypt(典型的な設定) | ~103 から 105 | メモリを大量に使用。パラメータに強く依存する |
| Argon2id(典型的な設定) | ~102 から 104 | メモリを大量に使用。メモリ、処理時間、並列度の設定に強く依存する |
攻撃者は複数のGPUを並列に使用できるため、全体の速度は単一カードの数値の何倍にもなることがあります。低速でソルト付き、かつメモリを大量に使用するハッシュ(bcrypt、scrypt、Argon2)は、高速なハッシュと比べて推測速度を桁違いに低下させます。
オンライン攻撃(ログインフォームやAPI経由での推測)は、はるかに低速です。ネットワーク遅延、試行回数制限、アカウントロック、CAPTCHAなどのため、多くの場合、毎秒数回から多くても数百回程度にとどまります。数十億回/秒といった総当たりの見積もりは、オフラインの場合にのみ当てはまります。
解読時間の結果の読み方
この計算ツールは \(T = N^{L}/G\) を表示します。これは、考えられるすべての組み合わせを試すための最悪ケースの時間です。平均的には、攻撃者はキー空間の約半分を探索した時点でランダムに選ばれたパスワードを見つけるため、期待される時間はおよそ \(T/2\) です。これは、各文字が選択された文字種から一様かつランダムに選ばれることを前提としています。人が選んだパスワードは、これよりはるかにランダム性が低いのが一般的です。
| 結果の区分 | オフライン攻撃における意味 |
|---|---|
| 数秒から数分 | 一般的なハードウェアで簡単に試し尽くされます。ハッシュが盗まれた時点で、このパスワードはほぼ抵抗力がありません。 |
| 数時間から数日 | GPUを1台または数台使う、意欲的な攻撃者にとって現実的です。特に高速なハッシュに対して有効です。 |
| 数週間から数か月 | より大規模なハードウェアを借りたり所有したりする意思のある攻撃者には実行可能ですが、コストがかかります。 |
| 数年から数世紀 | 想定された速度では総当たりは現実的ではありませんが、ハードウェアの性能向上や並列化によって短縮される可能性があります。 |
この見積もりの重要な限界:
- 辞書攻撃およびルールベース攻撃は、一般的な単語、名前、パターン、置換ルールを先に試すため、予測しやすいパスワードはキー空間から想定されるよりもはるかに速く破られることがあります。
- 使い回しや流出したパスワードは、総当たりを完全に回避します。パスワードが漏えいリストに含まれていれば、すぐに試される可能性があります。
- ハードウェアは時間とともに高速化します。入力する推測速度は一時点のスナップショットにすぎず、今日は何年もかかる結果でも、将来はより短くなる可能性があります。
- この計算ツールの文字種は前提にすぎません。選択した文字種すべてを一様に実際使っていない場合、実際のキー空間はより小さくなります。
米国NIST(米国国立標準技術研究所)の出版物SP 800-63B(デジタルアイデンティティガイドライン:認証)は、構成ルールよりもパスワードの長さを重視しており、少なくとも64文字の長いパスワードを許可することを推奨し、新しいパスワードを既知の漏えい済みまたは一般的に使われる値のリストと照合することを推奨しています。第4版では、単一要素として使われるパスワードの最小文字数を引き上げています。これは公表されたガイダンスに関する一般的な情報であり、個別のセキュリティ助言ではありません。
よくある質問(FAQ)
この数値は正確ですか? いいえ。あくまで純粋な総当たり攻撃における理論上の最大値です。実際の攻撃者は辞書攻撃、流出したパスワードリスト、よくあるパターンなどを利用するため、推測されやすいパスワードはこの推定値よりはるかに速く破られます。
試行速度はどの値を使えばいいですか? ハッシュの種類によって変わります。高速なハッシュ(MD5やソルトなしのもの)なら毎秒数十億回も可能ですが、低速なハッシュ(bcrypt、Argon2)では毎秒数千回程度に抑えられます。\(G\) が小さいほど、解析時間は大幅に長くなります。
強いパスワードを作るには? 複雑さよりも「長さ」が効きます。文字を1つ増やすごとにキースペースは \(N\) 倍になるため、長いパスフレーズは、短く複雑なパスワードよりもはるかに破られにくくなります。