Что считает этот калькулятор
Калькулятор времени взлома пароля показывает, сколько времени потребуется злоумышленнику, чтобы подобрать пароль методом полного перебора — то есть перебрав все возможные комбинации. Расчёт строится только на размере пространства ключей и скорости подбора, поэтому вы быстро увидите, насколько надёжнее становится более длинный или более сложный пароль.
Как пользоваться
Укажите длину пароля (количество символов), отметьте наборы символов, из которых он состоит, и задайте скорость подбора — количество попыток в секунду. Современная видеокарта (GPU) способна делать примерно один миллиард (1 000 000 000) попыток в секунду для быстрых хешей, и это разумное значение по умолчанию. Результат показывает худший сценарий — время на перебор всего пространства ключей — в секундах, часах, днях и годах.
Разбираем формулу
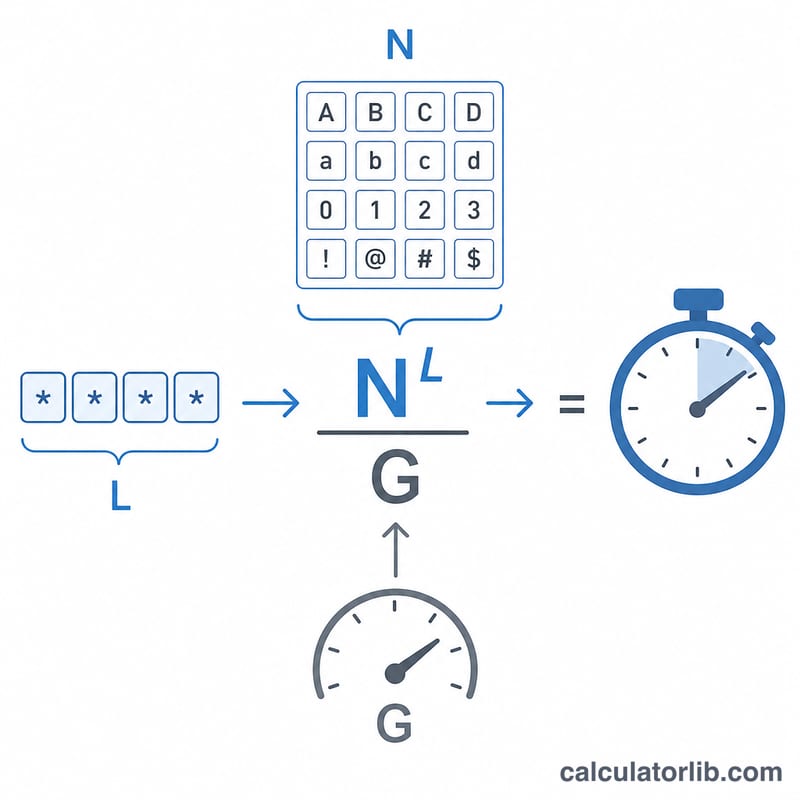
Общее число возможных паролей равно размеру набора символов в степени, равной длине пароля: \(C = N^{L}\). Если разделить это число на скорость подбора, получим время на перебор всех вариантов:
$$t = \frac{N^{L}}{G}$$Размер набора символов \(N\) складывается из его частей: строчные буквы (26), прописные (26), цифры (10) и спецсимволы (32) — так что при полном наборе \(N = 94\).
Пример расчёта
Возьмём пароль из 8 строчных латинских букв (\(N = 26\), \(L = 8\)) против атаки со скоростью 1 миллиард попыток в секунду. Число комбинаций:
$$26^{8} = 208\,827\,064\,576$$Время взлома:
$$\frac{208\,827\,064\,576}{1\,000\,000\,000} \approx 208{,}83 \text{ секунды}$$— меньше четырёх минут. Добавьте прописные буквы, цифры и спецсимволы (\(N = 94\)), и при той же длине число комбинаций вырастает до \(94^{8} \approx 6{,}1 \times 10^{15}\), то есть примерно до 70 дней.
Частые вопросы
Это точное значение? Нет. Это теоретический максимум для «чистого» полного перебора. На практике взломщики используют словари, базы утёкших паролей и распространённые шаблоны, поэтому предсказуемый пароль взламывается гораздо быстрее этой оценки.
Какую скорость подбора выбрать? Это зависит от алгоритма хеширования. Быстрые хеши (MD5, без соли) позволяют делать миллиарды попыток в секунду; медленные (bcrypt, Argon2) — лишь тысячи. Чем меньше \(G\), тем дольше взлом.
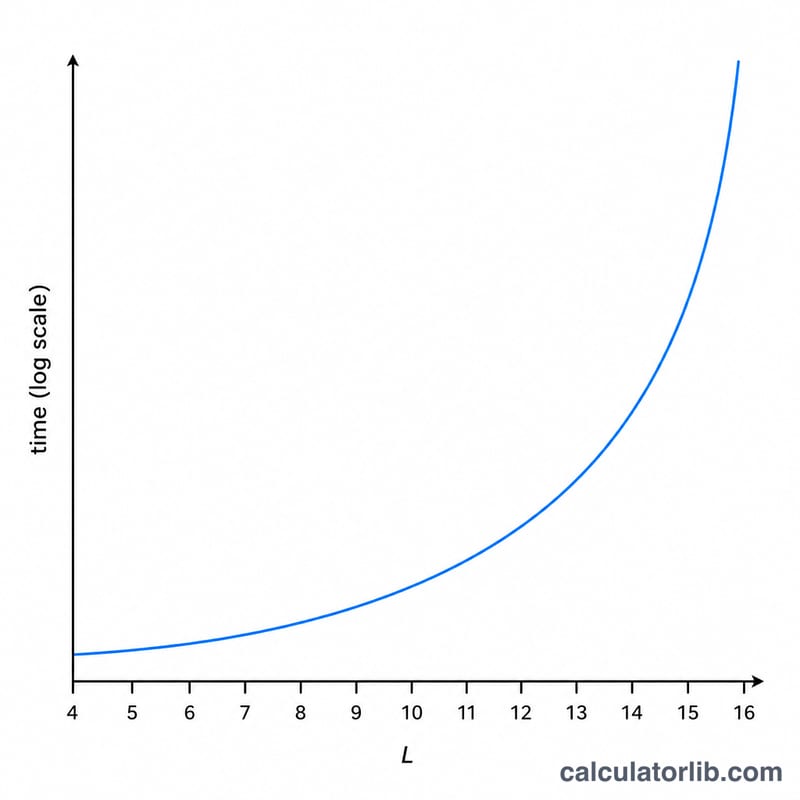
Как создать надёжный пароль? Длина важнее сложности. Каждый дополнительный символ умножает пространство ключей на \(N\), поэтому длинная парольная фраза взламывается несравнимо труднее, чем короткий, но сложный пароль.
Время взлома в зависимости от длины пароля и набора символов
В таблице показано время перебора всего пространства ключей \(T = N^{L}/G\) при скорости злоумышленника \(G = 10^{9}\) попыток в секунду (1 миллиард/с). Среднее время подбора пароля составляет примерно половину каждого значения. Годы считаются по 365,25 дням; значения округлены.
| Длина (L) | Только цифры (N=10) | Строчные буквы (N=26) | Буквы и цифры (N=62) | Все печатаемые символы (N=94) |
|---|---|---|---|---|
| 6 | 0.001 с | 0.31 с | 56.8 с | 690 с (около 11.5 мин) |
| 8 | 0.1 с | 209 с (около 3.5 мин) | 2.5 дня | 70.6 дня |
| 10 | 10 с | 1.6 дня | 26.6 года | около 1,700 лет |
| 12 | 1,000 с (около 16.7 мин) | 3.0 года | около 102,000 лет | около 15 миллионов лет |
| 16 | 115.7 дня | около 1.4 миллиона лет | около 1.5 триллиона лет | около 1.2 квадриллиона лет |
Пример подстановки: для 8 строчных букв \(N^{L} = 26^{8} = 208{,}827{,}064{,}576\), поэтому \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) секунд.
Каждый дополнительный символ умножает время на \(N\), поэтому увеличение длины помогает гораздо больше, чем небольшое расширение набора символов. Набор из 94 символов здесь — это 26 + 26 + 10 букв и цифр плюс 32 символа ASCII.
Типичные скорости перебора злоумышленника по типу хеша
При автономной атаке злоумышленник имеет украденную базу хешей паролей и проверяет предположения со скоростью своего оборудования. Приведённые ниже значения — приблизительные порядки величины для одной мощной потребительской видеокарты GPU (например, по опубликованным тестам hashcat для карты класса RTX 4090). Они сильно зависят от оборудования, программного обеспечения и настроек алгоритма, поэтому воспринимайте их только как ориентировочные цифры.
| Алгоритм хеширования | Примерно попыток в секунду на GPU | Примечания |
|---|---|---|
| NTLM | ~1011 до 1012 | Очень быстрый несолёный хеш Windows |
| MD5 | ~1011 | Быстрый, не подходит для хранения паролей |
| SHA-1 | ~1010 до 1011 | Быстрая хеш-функция общего назначения |
| SHA-256 | ~1010 | Быстрая хеш-функция общего назначения |
| bcrypt (стоимость ~10 до 12) | ~103 до 105 | Намеренно медленный; каждое +1 к стоимости удваивает объём работы |
| scrypt (типичные настройки) | ~103 до 105 | Требует много памяти; сильно зависит от параметров |
| Argon2id (типичные настройки) | ~102 до 104 | Требует много памяти; сильно зависит от памяти, времени и настроек параллелизма |
Злоумышленники могут использовать много GPU параллельно, поэтому общая скорость может во много раз превышать показатель одной карты. Медленные, солёные, требовательные к памяти хеши (bcrypt, scrypt, Argon2) снижают число попыток в секунду на много порядков по сравнению с быстрыми хешами.
Онлайн-атаки (подбор через форму входа или API) гораздо медленнее: обычно не более нескольких–нескольких сотен попыток в секунду, из-за задержек сети, ограничения частоты запросов, блокировок и CAPTCHA. Оценки перебора с миллиардами попыток в секунду относятся к автономному сценарию.
Интерпретация результата времени взлома
Калькулятор показывает \(T = N^{L}/G\) — наихудшее время перебора всех возможных комбинаций. В среднем злоумышленник находит случайно выбранный пароль после перебора около половины пространства ключей, поэтому ожидаемое время примерно равно \(T/2\). Это предполагает, что каждый символ выбирается равномерно и случайно из выбранных наборов; пароли, придуманные людьми, гораздо менее случайны.
| Диапазон результата | Что это значит для автономной атаки |
|---|---|
| Секунды — минуты | Перебирается практически мгновенно даже на скромном оборудовании; после кражи хеша пароль почти не сопротивляется. |
| Часы — дни | Реалистично для мотивированного злоумышленника с одной или несколькими GPU, особенно против быстрых хешей. |
| Недели — месяцы | Выполнимо для злоумышленника, готового арендовать или купить более мощное оборудование, хотя это дорого. |
| Годы — столетия | Недоступно для полного перебора при принятой скорости, хотя улучшение оборудования и параллелизм могут сократить это время. |
Важные ограничения оценки:
- Атаки по словарю и на основе правил сначала пробуют распространённые слова, имена, шаблоны и замены, поэтому предсказуемый пароль может быть взломан гораздо быстрее, чем предполагает его пространство ключей.
- Повторно используемые или утёкшие пароли обходят перебор полностью: если пароль есть в списке утечек, его можно опробовать сразу.
- Оборудование со временем становится быстрее, а введённая вами скорость перебора — лишь снимок; результат в много лет сегодня может стать короче позже.
- Набор символов в калькуляторе — это допущение. Если пароль на самом деле не использует все выбранные наборы равномерно, реальное пространство ключей меньше.
Публикация США NIST SP 800-63B (Digital Identity Guidelines: Authentication) делает упор на длину пароля, а не на правила состава, рекомендует разрешать длинные пароли (не менее 64 символов) и проверять новые пароли по спискам известных утёкших или часто используемых значений. Редакция 4 повышает минимальную длину паролей, используемых как единственный фактор. Это общая информация об опубликованных рекомендациях, а не персональный совет по безопасности.