這個計算器的用途
「密碼破解時間計算器」會估算駭客若以暴力破解(逐一嘗試所有可能組合)的方式,需要花多久才能破解你的密碼。計算完全根據密碼的金鑰空間大小(keyspace)與攻擊者的猜測速度,讓你快速感受到:把密碼設長一點、複雜一點,安全性究竟能提升多少。
使用方式
輸入密碼的長度(字元數量),勾選密碼所使用的字元組合,再設定攻擊者的每秒猜測次數。一台現代 GPU 機組大約每秒可進行十億(1,000,000,000)次快速雜湊猜測,可作為合理的預設值。結果會顯示在最壞情況下、把整個金鑰空間試完所需的時間,並以秒、小時、天與年數呈現。
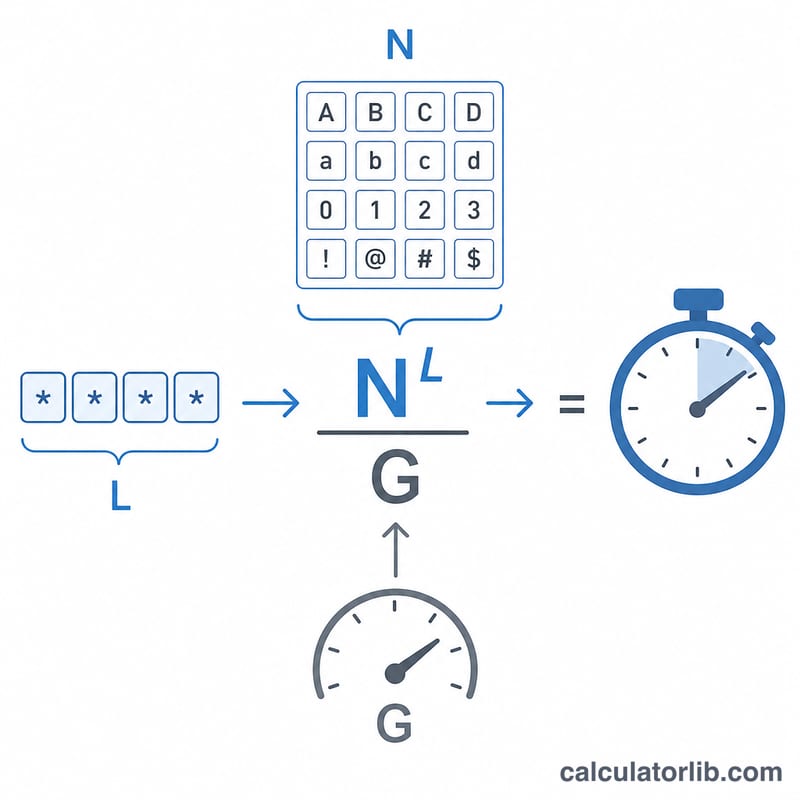
公式說明
所有可能密碼的總數,等於字元集大小的「長度次方」:\(C = N^{L}\)。將這個數字除以攻擊者每秒的猜測次數,就能得到試完全部組合所需的時間:
$$ t = \frac{N^{L}}{G} $$字元集大小 \(N\) 是各類字元相加的結果:小寫字母(26)、大寫字母(26)、數字(10)與符號(32),全部混用時 \(N = 94\)。
實例試算
以一組 8 個字元的純小寫密碼為例(\(N = 26\)、\(L = 8\)),面對每秒猜測十億次的攻擊者。組合數 $$ = 26^{8} = 208{,}827{,}064{,}576 $$ 破解時間 $$ = \frac{208{,}827{,}064{,}576}{1{,}000{,}000{,}000} \approx 208.83 \text{ 秒} $$——不到四分鐘。若再加入大寫字母、數字與符號(\(N = 94\)),同樣 8 個字元的組合數會暴增到 \(94^{8} \approx 6.1 \times 10^{15}\),約需 70 天才能破解。
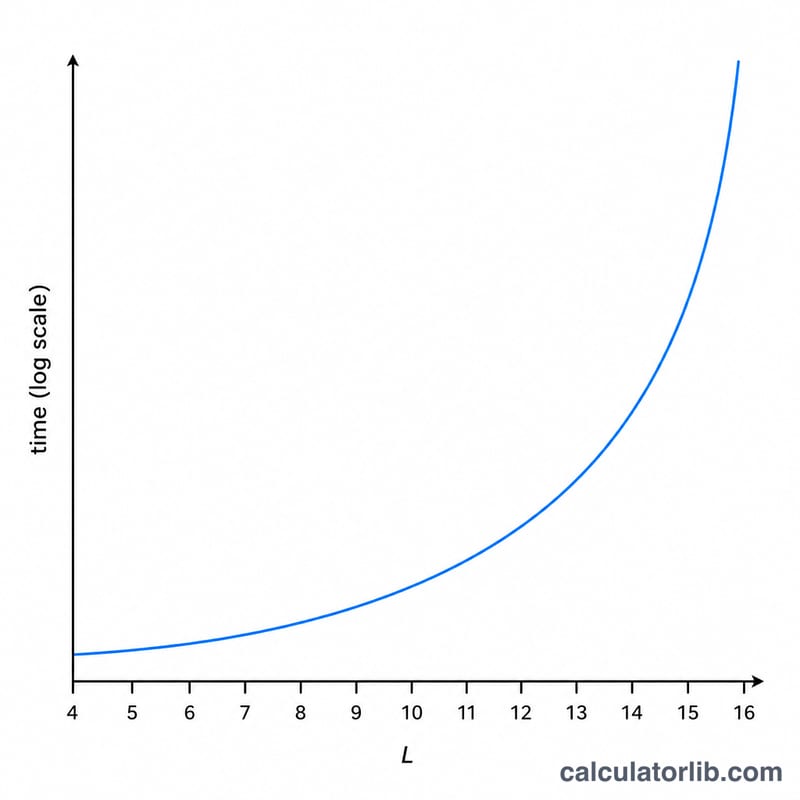
不同密碼長度與字元集的破解時間
下表顯示以攻擊者速度 \(G = 10^{9}\) 次猜測/秒(10 億次/秒)窮舉整個密鑰空間所需的時間 \(T = N^{L}/G\)。找到密碼的平均時間約為各數值的一半。年數以 365.25 天計算;數值經過四捨五入。
| 長度 (L) | 僅數字 (N=10) | 小寫字母 (N=26) | 英數字 (N=62) | 全部可列印字元 (N=94) |
|---|---|---|---|---|
| 6 | 0.001 秒 | 0.31 秒 | 56.8 秒 | 690 秒(約 11.5 分鐘) |
| 8 | 0.1 秒 | 209 秒(約 3.5 分鐘) | 2.5 天 | 70.6 天 |
| 10 | 10 秒 | 1.6 天 | 26.6 年 | 約 1,700 年 |
| 12 | 1,000 秒(約 16.7 分鐘) | 3.0 年 | 約 102,000 年 | 約 1,500 萬年 |
| 16 | 115.7 天 | 約 140 萬年 | 約 1.5 兆年 | 約 1.2 千兆年 |
範例代入:對於 8 個小寫字母,\(N^{L} = 26^{8} = 208{,}827{,}064{,}576\),因此 \(T = 208{,}827{,}064{,}576 / 10^{9} \approx 209\) 秒。
每增加一個字元,時間就會乘以 \(N\),因此增加長度的效果遠比小幅擴大字元集來得大。此處的 94 字元集包含 26 + 26 + 10 個英文字母與數字,外加 32 個 ASCII 符號。
依雜湊類型劃分的典型攻擊者猜測速率
在離線攻擊中,攻擊者持有被竊取的密碼雜湊資料庫,並以其硬體速度測試猜測。以下速率是單張高階消費級 GPU(例如 RTX 4090 等級顯示卡的已公布 hashcat 基準測試)的粗略數量級。它們會因硬體、軟體以及演算法設定而有很大差異,因此請僅將其視為大略估計。
| 雜湊演算法 | 每張 GPU 約每秒猜測次數 | 備註 |
|---|---|---|
| NTLM | 約 1011 至 1012 | 非常快速、未加鹽的 Windows 雜湊 |
| MD5 | 約 1011 | 快速,不適合用於密碼儲存 |
| SHA-1 | 約 1010 至 1011 | 快速的通用雜湊 |
| SHA-256 | 約 1010 | 快速的通用雜湊 |
| bcrypt(成本約 10 至 12) | 約 103 至 105 | 刻意設計為緩慢;成本每增加 1,工作量就加倍 |
| scrypt(典型設定) | 約 103 至 105 | 記憶體密集型;高度取決於參數 |
| Argon2id(典型設定) | 約 102 至 104 | 記憶體密集型;高度取決於記憶體、時間與平行度設定 |
攻擊者可以並行使用多張 GPU,因此總速度可能比單張卡的數值高出許多倍。慢速、加鹽、記憶體密集型雜湊(bcrypt、scrypt、Argon2)相較於快速雜湊,能將每秒猜測次數降低多個數量級。
線上攻擊(透過登入表單或 API 進行猜測)則慢得多,通常最多每秒只有幾次到數百次猜測,原因在於網路延遲、速率限制、帳戶鎖定以及 CAPTCHA。以每秒數十億次猜測為基礎的暴力破解估計,僅適用於離線情境。
解讀您的破解時間結果
計算機回報 \(T = N^{L}/G\),即嘗試所有可能組合的最壞情況時間。平均而言,攻擊者在搜尋約一半的密鑰空間後,就能找到隨機選取的密碼,因此預期時間約為 \(T/2\)。這假設每個字元都是從所選字元集中均勻隨機挑選;人為選擇的密碼隨機性遠低於此。
| 結果區間 | 對離線攻擊的意義 |
|---|---|
| 秒到分鐘 | 以普通硬體即可輕易窮盡;一旦雜湊被竊取,此密碼幾乎毫無抵抗力。 |
| 數小時到數天 | 對於擁有一張或數張 GPU 的積極攻擊者來說是可行的,尤其是針對快速雜湊。 |
| 數週到數個月 | 對於願意租用或購買更大型硬體的攻擊者來說是可行的,但成本高昂。 |
| 數年到數世紀 | 以假設速度進行暴力破解時無法達成,不過硬體進步與平行運算可能會縮短此時間。 |
估計的重要限制:
- 字典與規則式攻擊會優先嘗試常見單字、姓名、模式與替換規則,因此可預測的密碼可能比其密鑰空間所暗示的速度快得多被破解。
- 重複使用或外洩的密碼完全繞過暴力破解:如果密碼出現在外洩清單中,就可以立即嘗試。
- 硬體隨時間變快,而您輸入的猜測速率只是一個快照;今天得出的數年結果,日後可能會更短。
- 計算機的字元集是一項假設。如果密碼並未真正均勻使用所有所選字元集,實際密鑰空間會更小。
美國 NIST 出版品 SP 800-63B(數位身分指南:驗證)強調密碼長度優於組成規則,建議允許長密碼(至少 64 個字元),並建議將新密碼與已知外洩或常用值的清單進行比對篩檢。第 4 版提高了作為單一驗證因素使用之密碼的最短長度要求。這僅為已發布指引的一般資訊,並非個人化的安全建議。
常見問題
這個結果準確嗎?不算精確。它代表的是純暴力破解的理論上限。實際上,駭客會運用字典檔、外洩密碼清單與常見模式來攻擊,因此一組容易猜中的密碼,被破解的速度會遠遠快於這個估算值。
我該設定多少猜測速度?這取決於雜湊演算法。快速雜湊(如 MD5、未加鹽)每秒可猜上億次;慢速雜湊(如 bcrypt、Argon2)每秒只能猜幾千次。\(G\) 值愈低,破解所需時間就愈長。
如何設定強而有力的密碼?長度勝過複雜度。每多一個字元,金鑰空間就會乘上 \(N\) 倍,因此一段較長的通行密語(passphrase),會比一組又短又複雜的密碼難破解得多。