रिवर्स सबनेट मास्क क्या होता है?
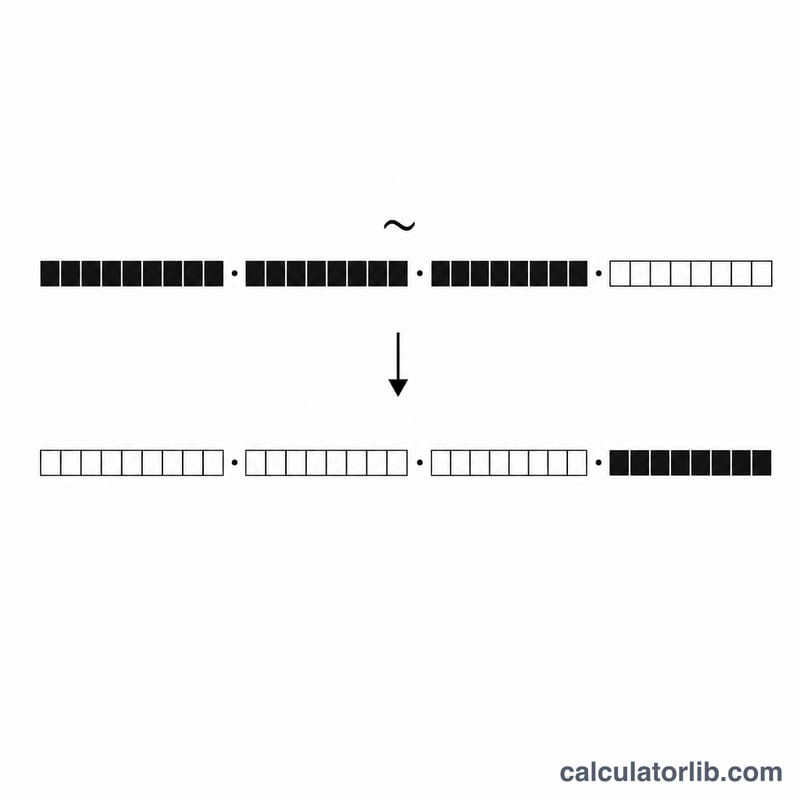
रिवर्स सबनेट मास्क — जिसे वाइल्डकार्ड मास्क भी कहा जाता है — किसी सामान्य सबनेट मास्क का बिट-वाइज़ उल्टा रूप है। जहाँ सबनेट मास्क में 1 का इस्तेमाल किसी IP एड्रेस के नेटवर्क हिस्से को पहचानने के लिए होता है, वहीं वाइल्डकार्ड मास्क में जिन बिट्स का मिलान ज़रूरी है उनके लिए 0 और जो बिट्स बदल सकती हैं उनके लिए 1 का उपयोग होता है। नेटवर्किंग में वाइल्डकार्ड मास्क का खूब इस्तेमाल होता है, खासकर Cisco एक्सेस कंट्रोल लिस्ट (ACL) और OSPF कॉन्फ़िगरेशन में, जहाँ डिवाइस सामान्य मास्क की बजाय वाइल्डकार्ड की उम्मीद करता है।
यह कैलकुलेटर सिर्फ़ एक इनपुट लेता है — आपका सबनेट मास्क (उदाहरण के लिए, 255.255.255.0) — और तुरंत रिवर्स मास्क के साथ कई काम के मान भी देता है: CIDR प्रीफ़िक्स लंबाई, कुल होस्ट की संख्या और उपयोग योग्य (usable) होस्ट की संख्या।
कैलकुलेटर का इस्तेमाल कैसे करें
- सबनेट मास्क: जिस डॉटेड-डेसिमल मास्क को आप बदलना चाहते हैं उसे डालें, जैसे
255.255.255.192। - सबमिट करें और रिवर्स (वाइल्डकार्ड) मास्क, CIDR नोटेशन, कुल होस्ट तथा उपयोग योग्य होस्ट की जानकारी पाएं।
इसके पीछे का फ़ॉर्मूला
यह टूल चार आसान गणनाएँ करता है:
$$\text{Wildcard Mask} = 255.255.255.255 - \text{Subnet Mask}$$- वाइल्डकार्ड मास्क: हर ऑक्टेट को 255 में से घटाया जाता है (\(255 - \text{ऑक्टेट}\))।
- CIDR प्रीफ़िक्स: मास्क को बाइनरी में बदलकर उसमें मौजूद 1 बिट्स की संख्या गिनी जाती है।
- कुल होस्ट: \(2^{(32 - \text{CIDR})}\)।
- उपयोग योग्य होस्ट: कुल होस्ट में से 2 घटाए जाते हैं (एक नेटवर्क एड्रेस के लिए और एक ब्रॉडकास्ट एड्रेस के लिए), और न्यूनतम मान 0 रखा जाता है।
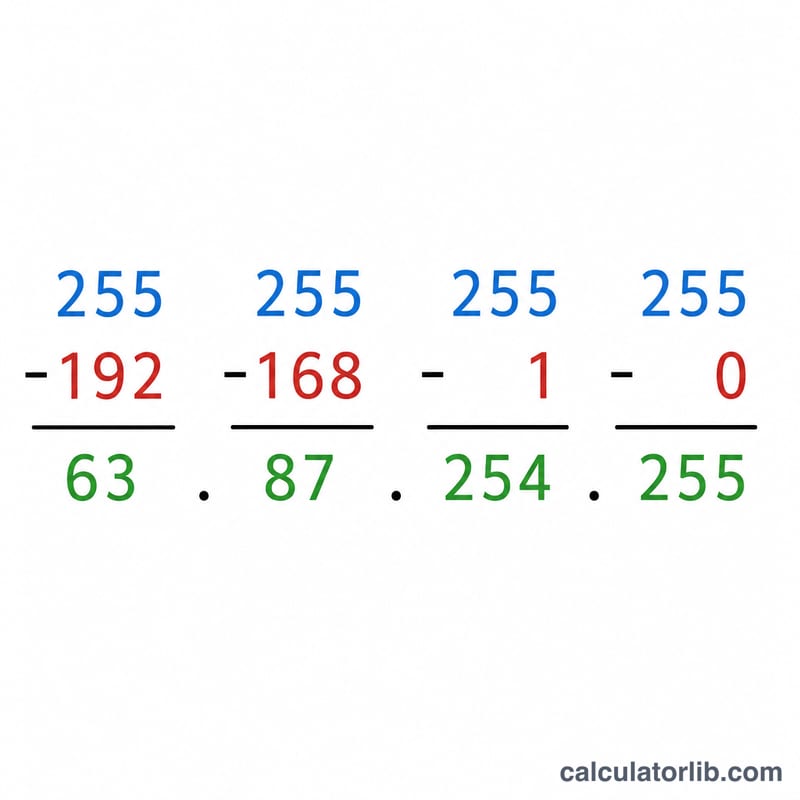
हल किया हुआ उदाहरण
मान लीजिए आप 255.255.255.0 डालते हैं:
- वाइल्डकार्ड मास्क: \(255-255,\ 255-255,\ 255-255,\ 255-0\) =
0.0.0.255 - CIDR: इसके बाइनरी रूप में 24 'एक' (ones) हैं, इसलिए प्रीफ़िक्स /24 है
- कुल होस्ट: \(2^{(32 - 24)} = 2^{8} = 256\) → 256
- उपयोग योग्य होस्ट: \(256 - 2 = 254\) → 254
सामान्य सबनेट मास्क और वाइल्डकार्ड मास्क (CIDR /8 से /32)
वाइल्डकार्ड मास्क सबनेट मास्क का बिटवाइज़ व्युत्क्रम (inverse) है: प्रत्येक ऑक्टेट = 255 माइनस सबनेट मास्क का वह ऑक्टेट। यह तालिका सामान्य IPv4 प्रीफ़िक्स को दर्शाती है।
| CIDR प्रीफ़िक्स | सबनेट मास्क | वाइल्डकार्ड मास्क | कुल पते | उपयोग योग्य होस्ट |
|---|---|---|---|---|
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2 (पॉइंट-टू-पॉइंट, RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 (एकल होस्ट) |
/8 से /30 तक के प्रीफ़िक्स के लिए, उपयोग योग्य होस्ट = कुल पते − 2, क्योंकि नेटवर्क और ब्रॉडकास्ट पते आरक्षित होते हैं। यह नियम /31 और /32 पर लागू नहीं होता। RFC 3021 के अनुसार /31 में कोई नेटवर्क या ब्रॉडकास्ट पता नहीं होता, इसलिए पॉइंट-टू-पॉइंट लिंक पर इसके दोनों पते उपयोग किए जा सकते हैं। /32 एक ही होस्ट की पहचान करता है (उदाहरण के लिए लूपबैक पता या होस्ट रूट)।
अपने वाइल्डकार्ड मास्क की व्याख्या
वाइल्डकार्ड मास्क डिवाइस को बताता है कि पते के कौन से बिट्स की तुलना करनी है। 0 बिट का अर्थ है कि संबंधित पता बिट बिल्कुल मेल खाना चाहिए। 1 बिट का अर्थ है कि बिट को अनदेखा किया जाता है, इसलिए कोई भी मान स्वीकार्य है। यह सबनेट मास्क के विपरीत है, जहाँ 1 बिट नेटवर्क भाग को चिह्नित करते हैं।
उदाहरण: सबनेट मास्क 255.255.255.0 के लिए, वाइल्डकार्ड है 255.255.255.255 − 255.255.255.0 = 0.0.0.255.
उपयोग के उदाहरण (Cisco IOS सिंटैक्स)
access-list 10 permit 192.168.1.0 0.0.0.255192.168.1.0 से 192.168.1.255 तक के किसी भी स्रोत पते की अनुमति देता है। पहले तीन ऑक्टेट मेल खाने चाहिए और अंतिम ऑक्टेट कुछ भी हो सकता है।network 10.0.0.0 0.255.255.255 area 0(OSPF) हर उस इंटरफ़ेस पर OSPF सक्षम करता है जिसका पता 10 से शुरू होता है, और उसे एरिया 0 में रखता है।
विशेष वाइल्डकार्ड मास्क
- 0.0.0.0: हर बिट का मेल खाना आवश्यक है, इसलिए यह ठीक एक होस्ट से मेल खाता है। यह Cisco ACL में कीवर्ड
hostके समतुल्य है। - 255.255.255.255: किसी भी बिट का मेल खाना आवश्यक नहीं है, इसलिए यह किसी भी पते से मेल खाता है। यह कीवर्ड
anyके समतुल्य है (पता 0.0.0.0 के साथ)।
मान्य सबनेट मास्क
एक मान्य सबनेट मास्क लगातार 1 की एक श्रृंखला है जिसके बाद लगातार 0 आते हैं (उदाहरण के लिए 255.255.255.192, लेकिन 255.0.255.0 नहीं)। इसलिए मान्य सबनेट मास्क का व्युत्क्रम 0 की एक श्रृंखला है जिसके बाद 1 आते हैं। कुछ प्लेटफ़ॉर्म पर ACL में उपयोग किए जाने वाले वाइल्डकार्ड मास्क गैर-लगातार हो सकते हैं (उदाहरण के लिए सम या विषम पतों से मेल खाने के लिए 0.0.0.254)। ऐसा पैटर्न किसी भी मान्य सबनेट मास्क का व्युत्क्रम नहीं है, इसलिए कैलकुलेटर में एक मान्य सबनेट मास्क दर्ज करें। सिंटैक्स और वाइल्डकार्ड समर्थन विक्रेता के अनुसार भिन्न होता है, इसलिए अपने डिवाइस के दस्तावेज़ जाँचें।
अक्सर पूछे जाने वाले सवाल
/24 के लिए वाइल्डकार्ड 0.0.0.255 ही क्यों आता है? क्योंकि वाइल्डकार्ड मास्क का ठीक उल्टा होता है — मास्क जिन बिट्स को लॉक करता है (यानी नेटवर्क वाले हिस्से को) वे 0 बन जाती हैं और होस्ट वाली बिट्स 1 बन जाती हैं, जो यहाँ आखिरी 256-एड्रेस वाले ऑक्टेट को कवर करती हैं।
वाइल्डकार्ड मास्क का असल में इस्तेमाल कहाँ होता है? सबसे ज़्यादा Cisco IOS की एक्सेस लिस्ट और OSPF नेटवर्क स्टेटमेंट में, जिनमें सामान्य सबनेट मास्क की जगह वाइल्डकार्ड मास्क की ज़रूरत होती है।
उपयोग योग्य होस्ट में से 2 क्यों घटाते हैं? किसी सबनेट का पहला एड्रेस नेटवर्क आइडेंटिफ़ायर के रूप में और आखिरी एड्रेस ब्रॉडकास्ट एड्रेस के रूप में आरक्षित रहता है — इनमें से किसी को भी किसी डिवाइस को असाइन नहीं किया जा सकता।