पासवर्ड कॉम्बिनेशन कैलकुलेटर क्या है?
यह टूल बताता है कि किसी दिए गए कैरेक्टर सेट के आकार और पासवर्ड की लंबाई के आधार पर कितने अलग-अलग (यूनीक) पासवर्ड बन सकते हैं। साथ ही यह बिट्स में एन्ट्रॉपी भी दिखाता है, जो पासवर्ड की मज़बूती मापने का एक मानक तरीका है। जितनी ज़्यादा संभावनाएँ होंगी, ब्रूट-फोर्स से पासवर्ड तोड़ना उतना ही कठिन होगा।
इसका इस्तेमाल कैसे करें
कैरेक्टर सेट का आकार डालें — यानी कितने अलग-अलग कैरेक्टर इस्तेमाल किए जा सकते हैं (जैसे सिर्फ़ अंकों के लिए 10, छोटे अक्षरों के लिए 26, अक्षरों और अंकों के लिए 62, या सिंबल जोड़ने पर लगभग 94)। इसके बाद पासवर्ड की लंबाई डालें, यानी पासवर्ड में कुल कितने कैरेक्टर हैं। कैलकुलेटर आपको कुल कॉम्बिनेशन और एन्ट्रॉपी दोनों बता देगा।
फ़ॉर्मूला समझें
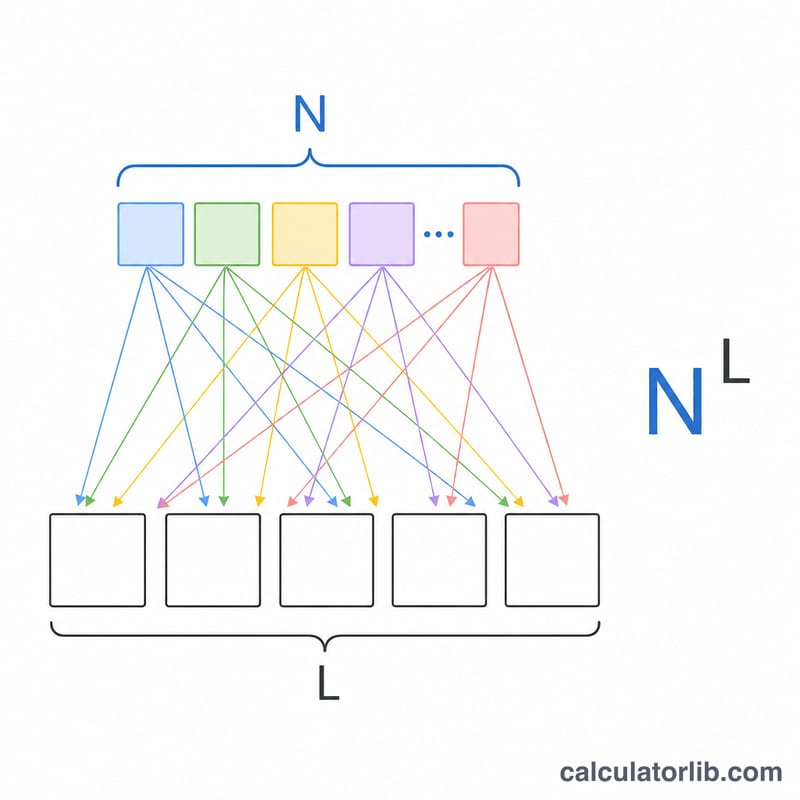
कॉम्बिनेशनों की संख्या बस कैरेक्टर सेट के आकार को लंबाई की घात पर उठाने से मिलती है: $$C = N^{L}$$ पासवर्ड की L में से हर एक जगह पर N में से कोई भी कैरेक्टर स्वतंत्र रूप से आ सकता है, इसलिए संभावनाएँ आपस में गुणा हो जाती हैं। एन्ट्रॉपी इस फ़ॉर्मूले से निकलती है — $$E = L \times \log_{2}(N)$$ जो पूरे सर्च स्पेस को बिट्स में दर्शाती है। हर अतिरिक्त बिट के साथ पासवर्ड को ब्रूट-फोर्स से तोड़ने में लगने वाली मेहनत दोगुनी हो जाती है।
उदाहरण के साथ समझें
मान लीजिए आप छोटे अक्षर और अंक (\(N = 62\)) इस्तेमाल करते हैं और पासवर्ड 8 कैरेक्टर लंबा है (\(L = 8\))। तब कॉम्बिनेशन होंगे $$62^{8} = 218{,}340{,}105{,}584{,}896$$ — यानी 218 ट्रिलियन से भी ज़्यादा संभावनाएँ। एन्ट्रॉपी होगी $$8 \times \log_{2}(62) \approx 47.63 \ \text{बिट्स}$$ जो मध्यम स्तर की है; सुरक्षा विशेषज्ञ अक्सर संवेदनशील खातों के लिए 60+ बिट्स की सलाह देते हैं।
आपके एन्ट्रॉपी परिणाम की व्याख्या
एन्ट्रॉपी मापती है कि खोज स्थान (search space) बिट्स में कितना बड़ा है। लंबाई \(L\) के एक पासवर्ड के लिए, जो अक्षर-समुच्चय (character set) के आकार \(N\) से यादृच्छिक रूप से चुना गया हो, संयोजनों की संख्या \(N^L\) होती है और एन्ट्रॉपी है:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$उदाहरण के लिए, 94 मुद्रण-योग्य ASCII अक्षरों से बना 12-अक्षरों का पासवर्ड \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 बिट्स देता है, यह मानते हुए कि हर अक्षर समान संभावना से यादृच्छिक रूप से चुना गया है।
एन्ट्रॉपी श्रेणियाँ
| एन्ट्रॉपी | रेटिंग | अर्थ |
|---|---|---|
| 40 बिट्स से कम | कमज़ोर | तेज़ ऑफ़लाइन हमलावर द्वारा कुछ मिनटों या उससे भी कम में समाप्त किया जा सकता है। केवल वहीं उपयुक्त जहाँ अनुमान कठोर रूप से दर-सीमित हों। |
| 40–60 बिट्स | मध्यम | सामान्य हमलों का प्रतिरोध करता है, लेकिन शक्तिशाली हार्डवेयर वाले दृढ़ ऑफ़लाइन हमले में टूट सकता है। |
| 60–80 बिट्स | मज़बूत | अधिकांश हमलावरों की व्यावहारिक पहुँच से परे, हालांकि निचले सिरे के पास एक बहुत संसाधन-संपन्न हमलावर तेज़ हैश के विरुद्ध अब भी चिंता का विषय हो सकता है। |
| 80+ बिट्स | बहुत मज़बूत | जब पासवर्ड वास्तव में यादृच्छिक हो, तो वर्तमान तकनीक से ब्रूट फ़ोर्स असंभव है। |
हर बिट कार्य को दोगुना करता है
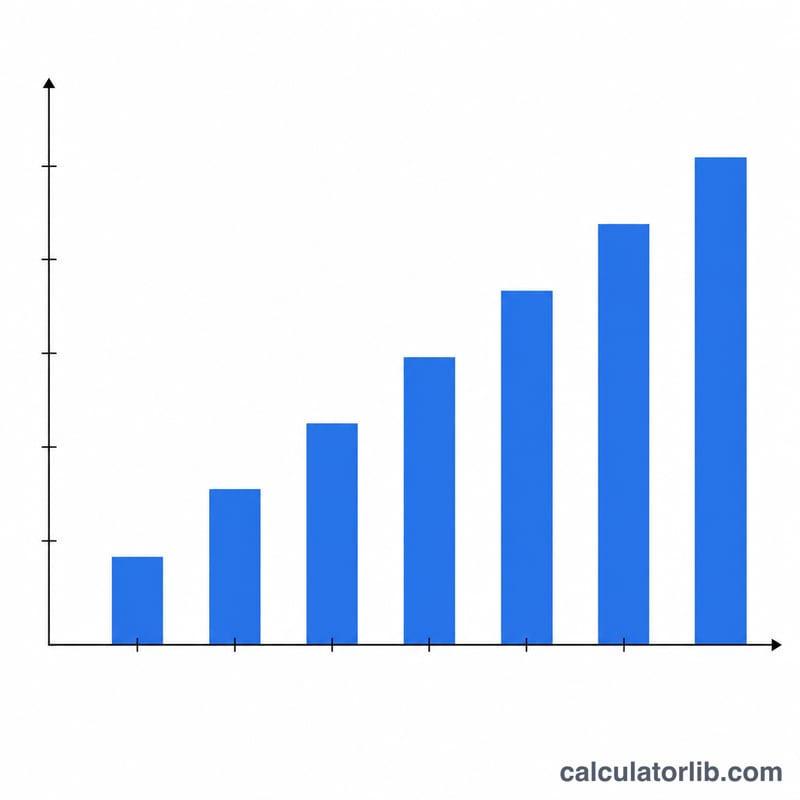
एक बिट एन्ट्रॉपी जोड़ने से खोज स्थान दोगुना हो जाता है। 10 बिट्स जोड़ने से यह 1,024 गुना हो जाता है। औसतन, एक हमलावर यादृच्छिक रूप से चुने गए पासवर्ड को लगभग आधा स्थान खोजने के बाद पाता है, यानी लगभग \(2^{E-1}\) अनुमान।
संपूर्ण स्थान समाप्त करने में अनुमानित समय
नीचे के आंकड़े मानते हैं कि हमलावर प्रति सेकंड \(10^{10}\) (10 अरब) अनुमान लगाता है और 1 वर्ष ≈ \(3.156 \times 10^{7}\) सेकंड लेते हैं। ये केवल उदाहरण हैं, भविष्यवाणियाँ नहीं। वास्तविक दरें हैशिंग विधि और हार्डवेयर के अनुसार बहुत भिन्न होती हैं।
| एन्ट्रॉपी | खोज स्थान \(2^E\) | सभी को आज़माने में समय | औसत समय (आधा) |
|---|---|---|---|
| 30 बिट्स | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11 सेकंड | ≈ 0.05 सेकंड |
| 40 बिट्स | ≈ \(1.10 \times 10^{12}\) | ≈ 110 सेकंड | ≈ 55 सेकंड |
| 60 बिट्स | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7 वर्ष | ≈ 1.8 वर्ष |
| 80 बिट्स | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\) वर्ष | ≈ \(1.9 \times 10^{6}\) वर्ष |
| 128 बिट्स | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\) वर्ष | ≈ \(5.4 \times 10^{20}\) वर्ष |
महत्वपूर्ण सावधानियाँ
- एकसमान यादृच्छिकता मानी गई है। सूत्र केवल तभी लागू होता है जब हर अक्षर पूरे समुच्चय से स्वतंत्र रूप से और समान संभावना से चुना गया हो, उदाहरण के लिए किसी यादृच्छिक जनरेटर द्वारा।
- मनुष्यों द्वारा चुने गए पासवर्ड में वास्तविक एन्ट्रॉपी बहुत कम होती है। अनुमानित शब्द, नाम, तारीखें, कीबोर्ड पैटर्न और सामान्य प्रतिस्थापन (जैसे "a" को "@") प्रभावी खोज स्थान को नाटकीय रूप से घटा देते हैं, इसलिए ऐसे पासवर्ड के लिए गणना किया गया मान एक ऊपरी सीमा है।
- हमले की परिस्थितियाँ मायने रखती हैं। ऑनलाइन अनुमान, जो आमतौर पर दर-सीमित या लॉक-आउट होता है, चोरी किए गए हैश की ऑफ़लाइन क्रैकिंग से कहीं धीमा है। सेवा द्वारा उपयोग की जाने वाली हैशिंग विधि अनुमान की दर को कई गुना बदल देती है।
- संदर्भ मानक। NIST SP 800-63B (डिजिटल पहचान पर एक अमेरिकी दिशानिर्देश) पासवर्ड की लंबाई, ज्ञात-से-समझौता पासवर्ड की जाँच और दर-सीमा निर्धारण पर ज़ोर देता है, न कि मनमाने संरचना नियमों पर। यह कोई एक एन्ट्रॉपी लक्ष्य निर्धारित नहीं करता।
यह एन्ट्रॉपी की गणना कैसे होती है, इस पर सामान्य शैक्षिक जानकारी है, व्यक्तिगत सुरक्षा सलाह नहीं।
अक्सर पूछे जाने वाले सवाल
मुझे कैरेक्टर सेट का कौन-सा आकार चुनना चाहिए? उन सभी कैरेक्टरों की गिनती लें जो आपके पासवर्ड में आ सकते हैं: 10 (अंक), 26 (एक केस के अक्षर), 52 (छोटे + बड़े अक्षर), 62 (छोटे + बड़े अक्षर + अंक), या ~94 (आम सिंबल जोड़ने पर)।
कितने बिट्स की एन्ट्रॉपी को "मज़बूत" माना जाता है? आम तौर पर रोज़मर्रा के खातों के लिए 50–60 बिट्स और बेहद महत्वपूर्ण जानकारी के लिए 80+ बिट्स को अच्छा माना जाता है। बड़े कैरेक्टर सेट के मुकाबले लंबे पासवर्ड एन्ट्रॉपी तेज़ी से बढ़ाते हैं।
क्या इससे मेरा पासवर्ड पूरी तरह सुरक्षित हो जाएगा? नहीं। यह केवल सैद्धांतिक रूप से ब्रूट-फोर्स के प्रति प्रतिरोध को मापता है। अंदाज़ा लगाए जा सकने वाले शब्द, एक ही पासवर्ड बार-बार इस्तेमाल करना और डेटा लीक — ये ऊँची एन्ट्रॉपी वाले पासवर्ड को भी कमज़ोर बना सकते हैं।