¿Qué es la calculadora de combinaciones de contraseñas?
Esta herramienta calcula el número total de contraseñas únicas que se pueden formar a partir de un tamaño de conjunto de caracteres y una longitud determinada. Además, indica la entropía en bits, una medida estándar de la robustez de una contraseña. Cuantas más combinaciones posibles existan, más difícil resulta descifrar la contraseña por fuerza bruta.
Cómo usarla
Introduce el tamaño del conjunto de caracteres, es decir, el número de caracteres distintos permitidos (por ejemplo, 10 para los dígitos, 26 para las letras minúsculas, 62 para letras y dígitos, o alrededor de 94 si añades símbolos). Después, escribe la longitud de la contraseña, que es la cantidad de caracteres que la componen. La calculadora te devolverá el total de combinaciones y la entropía.
La fórmula explicada
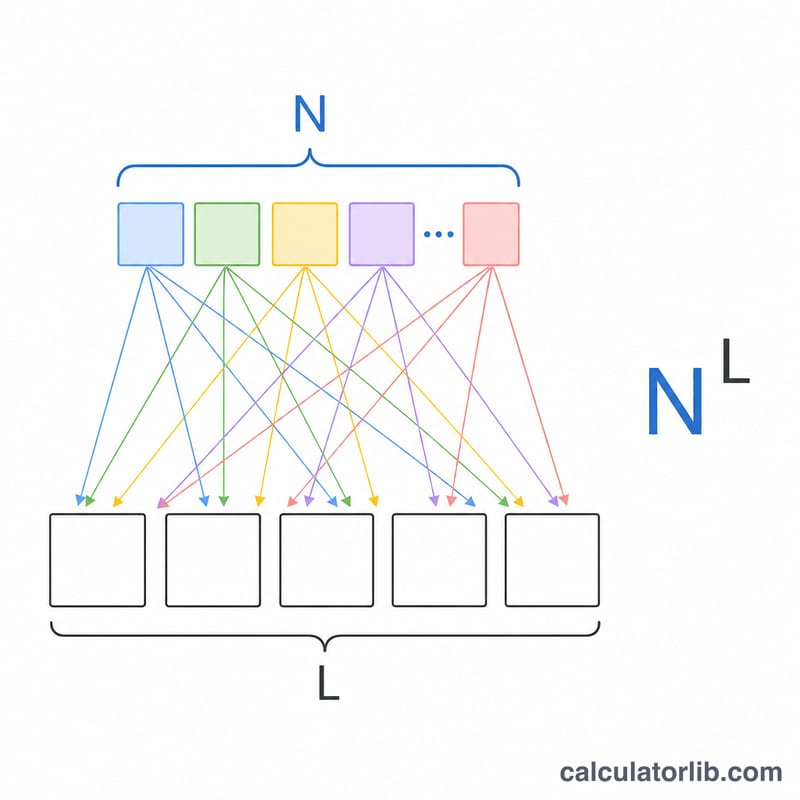
El número de combinaciones es simplemente el tamaño del conjunto de caracteres elevado a la longitud: \(C = N^{L}\). Cada una de las L posiciones puede ocupar de forma independiente cualquiera de los N caracteres, por lo que los totales se multiplican.
$$\text{Combinations} = \text{Charset Size}^{\,\text{Length}}$$
La entropía se obtiene con \(E = L \times \log_{2}(N)\), que expresa el tamaño del espacio de búsqueda en bits. Cada bit adicional duplica el esfuerzo necesario para descifrar la contraseña por fuerza bruta.
$$\text{Entropy} = \text{Length} \cdot \log_{2}\!\left(\text{Charset Size}\right) \ \text{bits}$$
Ejemplo práctico
Imagina que usas letras minúsculas y dígitos (\(N = 62\)) y una contraseña de 8 caracteres (\(L = 8\)). Las combinaciones son
$$62^{8} = 218{,}340{,}105{,}584{,}896$$
es decir, más de 218 billones de posibilidades. La entropía es
$$8 \times \log_{2}(62) \approx 47{,}63 \ \text{bits}$$
un valor moderado; los expertos en seguridad suelen recomendar 60 bits o más para cuentas sensibles.
Interpretación de tu resultado de entropía
La entropía mide qué tan grande es el espacio de búsqueda, en bits. Para una contraseña de longitud \(L\) elegida al azar a partir de un conjunto de caracteres de tamaño \(N\), el número de combinaciones es \(N^L\) y la entropía es:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$Por ejemplo, una contraseña de 12 caracteres a partir de los 94 caracteres ASCII imprimibles da \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 bits, suponiendo que cada carácter se elige de forma uniforme y aleatoria.
Bandas de entropía
| Entropía | Calificación | Significado |
|---|---|---|
| Menos de 40 bits | Débil | Puede agotarse en minutos o menos por un atacante offline rápido. Solo adecuada donde los intentos están estrictamente limitados por frecuencia. |
| 40–60 bits | Moderada | Resiste ataques casuales, pero puede caer ante un ataque offline decidido con hardware potente. |
| 60–80 bits | Fuerte | Fuera del alcance práctico de la mayoría de atacantes, aunque un atacante con muchos recursos contra un hash rápido podría seguir siendo un problema cerca del extremo inferior. |
| 80+ bits | Muy fuerte | La fuerza bruta es inviable con la tecnología actual cuando la contraseña es verdaderamente aleatoria. |
Cada bit duplica el trabajo
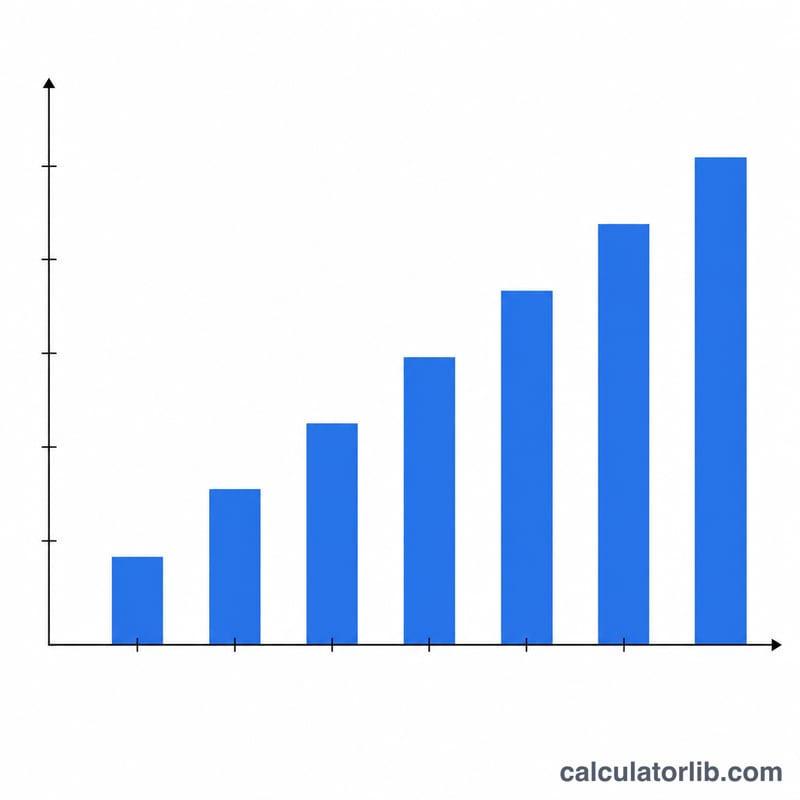
Añadir un bit de entropía duplica el espacio de búsqueda. Añadir 10 bits lo multiplica por 1,024. En promedio, un atacante encuentra una contraseña elegida al azar tras buscar en about la mitad del espacio, es decir, unas \(2^{E-1}\) conjeturas.
Tiempo ilustrativo para agotar el espacio
Cifras que suponen un atacante que realiza \(10^{10}\) (10 mil millones) de conjeturas por segundo y usan 1 año ≈ \(3.156 \times 10^{7}\) segundos. Son ilustraciones, no predicciones. Las velocidades reales varían enormemente según el método de hash y el hardware.
| Entropía | Espacio de búsqueda \(2^E\) | Tiempo para probar todas | Tiempo promedio (mitad) |
|---|---|---|---|
| 30 bits | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11 segundos | ≈ 0.05 segundos |
| 40 bits | ≈ \(1.10 \times 10^{12}\) | ≈ 110 segundos | ≈ 55 segundos |
| 60 bits | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7 años | ≈ 1.8 años |
| 80 bits | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\) años | ≈ \(1.9 \times 10^{6}\) años |
| 128 bits | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\) años | ≈ \(5.4 \times 10^{20}\) años |
Advertencias importantes
- Se supone aleatoriedad uniforme. La fórmula solo se cumple si cada carácter se elige de forma independiente y uniforme a partir del conjunto completo, por ejemplo mediante un generador aleatorio.
- Las contraseñas elegidas por personas tienen mucha menos entropía real. Las palabras predecibles, nombres, fechas, patrones de teclado y sustituciones comunes (como "a" por "@") reducen drásticamente el espacio de búsqueda efectivo, así que el valor calculado es un límite superior para tales contraseñas.
- Las condiciones del ataque importan. Las conjeturas en línea, que normalmente tienen límite de frecuencia o bloqueo, son mucho más lentas que el craqueo offline de un hash robado. El algoritmo de hash que usa el servicio cambia la velocidad de conjetura en muchos órdenes de magnitud.
- Estándares de referencia. NIST SP 800-63B (una guía de Estados Unidos sobre identidad digital) enfatiza la longitud de la contraseña, la comprobación frente a contraseñas comprometidas conocidas y la limitación de frecuencia por encima de reglas de composición arbitrarias. No prescribe un objetivo de entropía único.
Esta es información educativa general sobre cómo se calcula la entropía, no un consejo de seguridad personalizado.
Preguntas frecuentes
¿Qué tamaño de conjunto de caracteres debo usar? Utiliza el recuento de todos los caracteres que podría contener tu contraseña: 10 (dígitos), 26 (letras en una sola caja), 52 (mayúsculas y minúsculas), 62 (mayúsculas, minúsculas y dígitos) o ~94 (añadiendo los símbolos más comunes).
¿Cuántos bits de entropía se consideran "robustos"? Una pauta habitual es 50-60 bits para cuentas del día a día y 80 o más para secretos de alto valor. Las contraseñas más largas aportan entropía más rápido que ampliar el conjunto de caracteres.
¿Esto garantiza que mi contraseña sea segura? No. Esta medida solo refleja la resistencia teórica a la fuerza bruta. Palabras predecibles, la reutilización y las filtraciones pueden comprometer incluso contraseñas con mucha entropía.