¿Qué es la entropía de una contraseña?
La entropía de una contraseña mide hasta qué punto resulta impredecible, y se expresa en bits. Cada bit adicional duplica el número de intentos que un atacante necesita realizar. Una contraseña con 40 bits de entropía exige hasta \(2^{40}\) (alrededor de un billón) de pruebas para descifrarla por fuerza bruta, mientras que 80 bits resultan astronómicamente más seguros. La entropía es, sin duda, la cifra objetiva más útil para comparar la fortaleza de distintas contraseñas.
Cómo usar esta calculadora
Introduce la longitud de tu contraseña y marca cada conjunto de caracteres que utilizas en ella. La herramienta suma el tamaño de cada conjunto —minúsculas (26), mayúsculas (26), dígitos (10) y símbolos (32)— para obtener el tamaño total del conjunto de caracteres N, y a partir de ahí calcula la entropía. Tanto una mayor longitud como una mayor variedad de caracteres aumentan la entropía, pero suele ser la longitud la que aporta la mejora más notable.
La fórmula al detalle
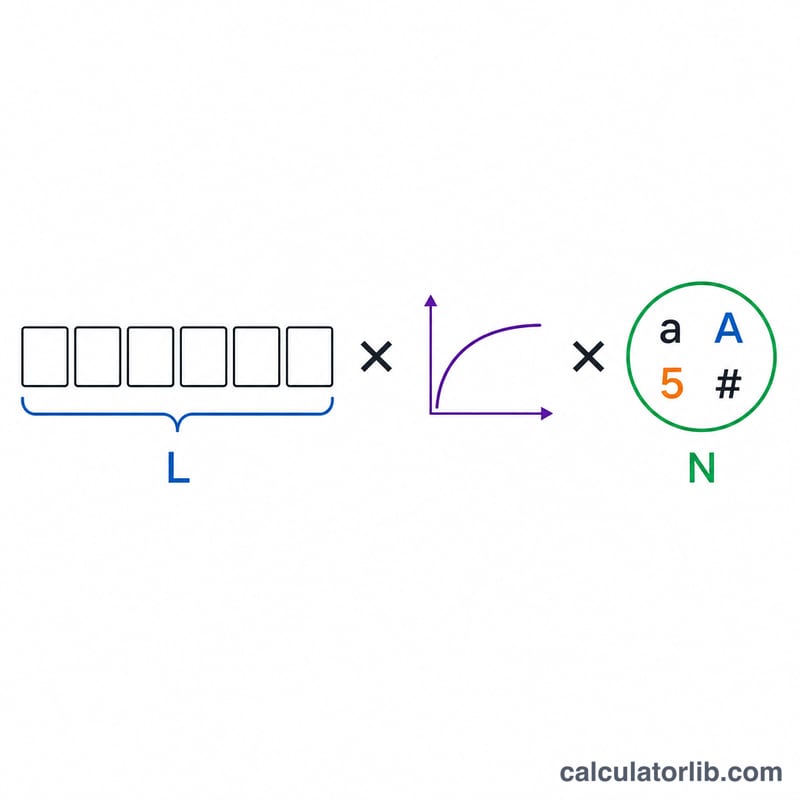
La fórmula estándar es $$E = L \times \log_{2}(N)$$ donde L es el número de caracteres y N el tamaño del conjunto de caracteres. Como cada posición puede ser, de forma independiente, cualquiera de los N símbolos, el número total de contraseñas posibles es \(N^{L}\), y su logaritmo en base 2 nos da los bits de entropía. Esto da por supuesto que la contraseña es realmente aleatoria; una palabra del diccionario o un patrón previsible tienen una entropía efectiva mucho menor de la que sugiere la fórmula.
Ejemplo práctico
Imagina una contraseña de 12 caracteres que combina minúsculas, mayúsculas y dígitos. El conjunto de caracteres es \(26 + 26 + 10 = 62\). La entropía $$E = 12 \times \log_{2}(62) = 12 \times 5{,}954 \approx 71{,}45 \text{ bits}$$ Eso equivale aproximadamente a \(2^{71{,}45} \approx 3{,}2 \times 10^{21}\) combinaciones, algo extremadamente resistente a los ataques por fuerza bruta.
Interpretación de su resultado de entropía
La entropía en bits mide cuántas conjeturas necesitaría un atacante si su contraseña se hubiera elegido de forma uniformemente aleatoria a partir del conjunto de caracteres. La calculadora usa \(E = L \times \log_2(N)\), donde \(L\) es la longitud y \(N\) es el tamaño del conjunto de caracteres (26 minúsculas, 26 mayúsculas, 10 dígitos, 32 símbolos).
| Entropía | Calificación | Significado |
|---|---|---|
| Menos de 28 bits | Muy débil | Cae casi al instante ante cualquier ataque de adivinanza |
| 28–35 bits | Débil | Protege solo contra adivinanzas casuales y triviales |
| 36–59 bits | Razonable | Adecuada para cuentas de bajo valor, pero vulnerable a ataques sin conexión contra hashes rápidos |
| 60–79 bits | Fuerte | Resiste la mayoría de los ataques sin conexión durante años |
| 80+ bits | Muy fuerte | Fuera del alcance de la fuerza bruta realista con el hardware actual |
Cada bit duplica las conjeturas
Una contraseña con \(E\) bits tiene \(2^E\) posibilidades igualmente probables. Añadir un bit duplica el espacio de búsqueda, y añadir 10 bits lo multiplica por aproximadamente 1.000 (\(2^{10} = 1024\)).
Cómo se deriva el tiempo de descifrado
En promedio, un atacante encuentra la contraseña tras buscar en la mitad del espacio, por lo que:
$$t_{\text{prom}} = \frac{ 2^{E-1} }{ R }$$
donde \(R\) es el número de conjeturas por segundo. Esta calculadora asume \(R = 10^{10}\) (10.000 millones de conjeturas/segundo). Ejemplo para una contraseña de 60 bits:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{años}$$
(usando 1 año ≈ 31.557.600 segundos).
Advertencias importantes
- El resultado supone que cada carácter se eligió al azar e de forma independiente. Las contraseñas elegidas por personas (palabras, nombres, fechas, "Password1!") tienen mucha menos entropía real de la que sugiere la fórmula, porque los atacantes prueban primero los patrones comunes.
- La cifra de 10.000 millones por segundo modela hashes rápidos y sin sal (como MD5 o SHA-1) atacados sin conexión con GPU. Los hashes lentos y con sal, como bcrypt, scrypt o Argon2, reducen la velocidad del atacante en órdenes de magnitud, por lo que los tiempos reales de descifrado pueden ser mucho más largos.
- Los ataques en línea suelen tener límite de intentos, lo que ayuda aún más, pero una base de datos de hashes filtrada elimina esa protección.
- Reutilizar una contraseña en varios sitios anula su entropía: una sola filtración la expone en todas partes.
Tablas de referencia de tamaños de conjuntos de caracteres
Los bits por carácter son \(\log_2(N)\). Multiplíquelos por la longitud de la contraseña para obtener la entropía, siempre que cada carácter se elija de forma uniformemente aleatoria del conjunto.
| Conjunto de caracteres | Tamaño N | Bits por carácter (log2 N) |
|---|---|---|
| Solo dígitos (0–9) | 10 | 3,32 |
| Letras minúsculas (a–z) | 26 | 4,70 |
| Letras mayúsculas (A–Z) | 26 | 4,70 |
| Minúsculas + mayúsculas | 52 | 5,70 |
| Alfanumérico (letras + dígitos) | 62 | 5,95 |
| Símbolos ASCII imprimibles | 32 | 5,00 |
| ASCII imprimible completo (letras, dígitos, símbolos) | 94 | 6,55 |
| Hexadecimal (0–9, a–f) | 16 | 4,00 |
| Alfabeto Base64 | 64 | 6,00 |
| Lista de palabras Diceware (por palabra) | 7776 | 12,92 |
La calculadora suma los tamaños de los conjuntos seleccionados: \(N = 26 + 26 + 10 + 32 = 94\) cuando las cuatro casillas están marcadas. Los 32 símbolos son los caracteres de puntuación ASCII imprimibles estándar. Los teclados o sitios que permiten otros caracteres (como letras acentuadas o emojis) tienen un conjunto más grande, mientras que los sitios que restringen los símbolos tienen uno más pequeño.
Preguntas frecuentes
¿Cuántos bits se consideran «fuertes»? A partir de 60 bits ya es razonable para la mayoría de cuentas; lo recomendable son 80 bits o más para contraseñas maestras o de gran valor.
¿Tiene en cuenta los ataques de diccionario? No. La fórmula presupone caracteres aleatorios. Las palabras reales, los nombres y las sustituciones típicas reducen drásticamente la entropía real: utiliza un generador aleatorio o una frase de contraseña.
¿Por qué se usan 10.000 millones de intentos por segundo? Es una estimación razonable para un ataque offline bien financiado contra contraseñas con hash rápido; un algoritmo de hash más lento ralentiza aún más al atacante.