Entropy Mật Khẩu Là Gì?
Entropy mật khẩu là thước đo mức độ khó đoán của một mật khẩu, được biểu thị bằng bit. Mỗi bit tăng thêm sẽ nhân đôi số lần thử mà kẻ tấn công phải thực hiện. Một mật khẩu có 40 bit entropy đòi hỏi tới \(2^{40}\) (khoảng một nghìn tỷ) lần thử để dò bằng vét cạn, trong khi 80 bit thì mạnh hơn gấp bội theo cấp số nhân. Entropy là con số khách quan hữu ích nhất để so sánh độ mạnh của các mật khẩu.
Cách Sử Dụng Công Cụ
Nhập độ dài mật khẩu của bạn và tích chọn tất cả các bộ ký tự mà mật khẩu sử dụng. Công cụ sẽ cộng dồn kích thước của từng nhóm — chữ thường (26), chữ hoa (26), chữ số (10) và ký hiệu (32) — để ra kích thước bộ ký tự \(N\), sau đó tính entropy. Cả việc tăng độ dài lẫn dùng nhiều loại ký tự đều làm tăng entropy, nhưng độ dài thường mang lại hiệu quả lớn nhất.
Giải Thích Công Thức
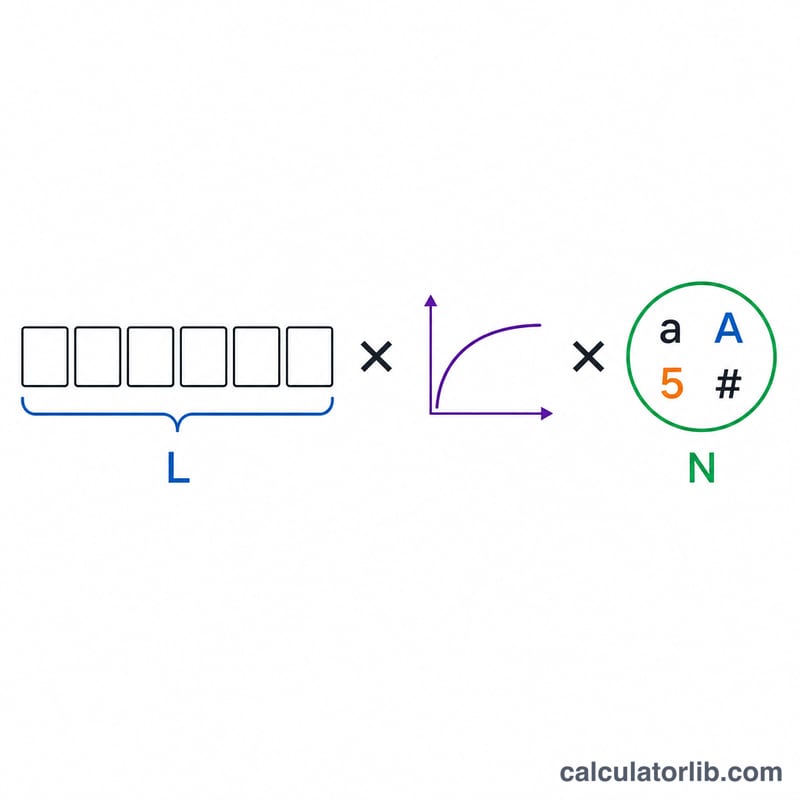
Công thức chuẩn là $$E = L \times \log_{2}(N)$$ trong đó \(L\) là số ký tự và \(N\) là kích thước của bộ ký tự. Vì mỗi vị trí có thể độc lập là một trong \(N\) ký tự, nên tổng số mật khẩu khả dĩ là \(N^{L}\), và lấy \(\log_{2}\) của giá trị đó sẽ cho ra số bit entropy. Công thức này giả định mật khẩu hoàn toàn ngẫu nhiên; một từ trong từ điển hay một mẫu dễ đoán sẽ có entropy thực tế thấp hơn nhiều so với con số mà công thức đưa ra.
Ví Dụ Cụ Thể
Lấy một mật khẩu 12 ký tự gồm chữ thường, chữ hoa và chữ số. Bộ ký tự là \(26 + 26 + 10 = 62\). Entropy: $$E = 12 \times \log_{2}(62) = 12 \times 5{,}954 \approx 71{,}45 \text{ bit}$$ Con số này tương ứng với khoảng \(2^{71{,}45} \approx 3{,}2 \times 10^{21}\) tổ hợp — cực kỳ khó bị dò bằng vét cạn.
Diễn giải kết quả entropy của bạn
Entropy tính bằng bit đo lường số lần đoán mà kẻ tấn công cần thực hiện nếu mật khẩu của bạn được chọn ngẫu nhiên đồng đều từ bộ ký tự. Máy tính sử dụng \(E = L \times \log_2(N)\), trong đó \(L\) là độ dài và \(N\) là kích thước bộ ký tự (26 chữ thường, 26 chữ hoa, 10 chữ số, 32 ký hiệu).
| Entropy | Xếp hạng | Ý nghĩa |
|---|---|---|
| Dưới 28 bit | Rất yếu | Bị bẻ gần như ngay lập tức bằng bất kỳ cuộc tấn công đoán nào |
| 28–35 bit | Yếu | Chỉ bảo vệ trước việc đoán thông thường, đơn giản |
| 36–59 bit | Chấp nhận được | Phù hợp với tài khoản ít giá trị, nhưng dễ bị tấn công ngoại tuyến trên các hàm băm nhanh |
| 60–79 bit | Mạnh | Chống được hầu hết các tấn công ngoại tuyến trong nhiều năm |
| 80+ bit | Rất mạnh | Vượt ngoài khả năng vét cạn thực tế với phần cứng hiện nay |
Mỗi bit nhân đôi số lần đoán
Một mật khẩu có \(E\) bit có \(2^E\) khả năng có khả năng xảy ra như nhau. Thêm một bit sẽ nhân đôi không gian tìm kiếm, và thêm 10 bit sẽ nhân không gian này lên khoảng 1.000 lần (\(2^{10} = 1024\)).
Cách tính thời gian bẻ khóa
Trung bình, kẻ tấn công tìm ra mật khẩu sau khi duyệt nửa không gian, vì vậy:
$$t_{\text{trung bình}} = \frac{ 2^{E-1} }{ R }$$
trong đó \(R\) là số lần đoán mỗi giây. Máy tính này giả định \(R = 10^{10}\) (10 tỷ lần đoán/giây). Ví dụ với mật khẩu 60 bit:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{giây} \approx 1.8\ \text{năm}$$
(sử dụng 1 năm ≈ 31.557.600 giây).
Các lưu ý quan trọng
- Kết quả giả định mọi ký tự được chọn ngẫu nhiên và độc lập. Mật khẩu do con người chọn (từ ngữ, tên, ngày tháng, "Password1!") có entropy thực tế thấp hơn nhiều so với công thức gợi ý, vì kẻ tấn công thử các mẫu phổ biến trước.
- Con số 10 tỷ/giây mô phỏng các hàm băm nhanh, không có salt (chẳng hạn MD5 hoặc SHA-1) bị tấn công ngoại tuyến bằng GPU. Các hàm băm chậm, có salt như bcrypt, scrypt hoặc Argon2 làm giảm tốc độ của kẻ tấn công xuống nhiều bậc độ lớn, vì vậy thời gian bẻ khóa thực tế có thể lâu hơn nhiều.
- Các cuộc tấn công trực tuyến thường bị giới hạn tốc độ, điều này giúp bảo vệ thêm, nhưng cơ sở dữ liệu băm bị rò rỉ sẽ loại bỏ lớp bảo vệ đó.
- Dùng lại một mật khẩu trên nhiều trang web sẽ làm mất hiệu lực entropy của nó: một vụ rò rỉ sẽ làm lộ mật khẩu ở mọi nơi.
Bảng tham chiếu kích thước bộ ký tự
Số bit trên mỗi ký tự là \(\log_2(N)\). Nhân con số này với độ dài mật khẩu để có entropy, với điều kiện mỗi ký tự được chọn ngẫu nhiên đồng đều từ bộ ký tự.
| Bộ ký tự | Kích thước N | Số bit trên mỗi ký tự (log2 N) |
|---|---|---|
| Chỉ chữ số (0–9) | 10 | 3.32 |
| Chữ cái thường (a–z) | 26 | 4.70 |
| Chữ cái hoa (A–Z) | 26 | 4.70 |
| Chữ thường + chữ hoa | 52 | 5.70 |
| Chữ và số (chữ cái + chữ số) | 62 | 5.95 |
| Ký hiệu ASCII có thể in | 32 | 5.00 |
| Toàn bộ ASCII có thể in (chữ cái, chữ số, ký hiệu) | 94 | 6.55 |
| Thập lục phân (0–9, a–f) | 16 | 4.00 |
| Bảng chữ Base64 | 64 | 6.00 |
| Danh sách từ Diceware (mỗi từ) | 7776 | 12.92 |
Máy tính cộng kích thước của các bộ ký tự được chọn: \(N = 26 + 26 + 10 + 32 = 94\) khi cả bốn ô đều được đánh dấu. 32 ký hiệu là các ký tự dấu câu ASCII tiêu chuẩn có thể in. Các bàn phím hoặc trang web cho phép ký tự khác (chẳng hạn chữ có dấu hoặc biểu tượng cảm xúc) sẽ có bộ ký tự lớn hơn, trong khi các trang web hạn chế ký hiệu sẽ có bộ ký tự nhỏ hơn.
Câu Hỏi Thường Gặp
Bao nhiêu bit thì được coi là "mạnh"? Từ 60 bit trở lên là khá ổn cho hầu hết các tài khoản; từ 80 bit trở lên được khuyến nghị cho các mật khẩu quan trọng hoặc mật khẩu chủ.
Công cụ này có tính đến tấn công từ điển không? Không. Công thức giả định các ký tự ngẫu nhiên. Các từ có nghĩa, tên riêng và việc thay thế ký tự (như thay 'a' bằng '@') làm giảm mạnh entropy thực tế — hãy dùng trình tạo ngẫu nhiên hoặc cụm mật khẩu (passphrase).
Tại sao lại dùng 10 tỷ lần đoán/giây? Đây là mức ước tính hợp lý cho một cuộc tấn công ngoại tuyến được đầu tư mạnh nhằm vào các mật khẩu băm nhanh; nếu thuật toán băm chậm hơn thì kẻ tấn công còn bị chậm lại nhiều hơn nữa.