पासवर्ड एंट्रॉपी क्या है?
पासवर्ड एंट्रॉपी इस बात का माप है कि आपका पासवर्ड कितना अनुमान-रहित यानी अप्रत्याशित है, और इसे बिट्स में बताया जाता है। हर एक अतिरिक्त बिट से हमलावर को लगाने वाले अनुमानों की संख्या दोगुनी हो जाती है। मान लीजिए किसी पासवर्ड की एंट्रॉपी 40 बिट्स है, तो उसे ब्रूट-फोर्स से तोड़ने के लिए अधिकतम \(2^{40}\) (लगभग एक खरब) कोशिशें करनी पड़ेंगी, जबकि 80 बिट्स वाला पासवर्ड इससे कई गुना ज़्यादा मजबूत होता है। दो पासवर्ड की मजबूती की तुलना करने के लिए एंट्रॉपी ही सबसे भरोसेमंद और निष्पक्ष आँकड़ा है।
इस कैलकुलेटर का इस्तेमाल कैसे करें
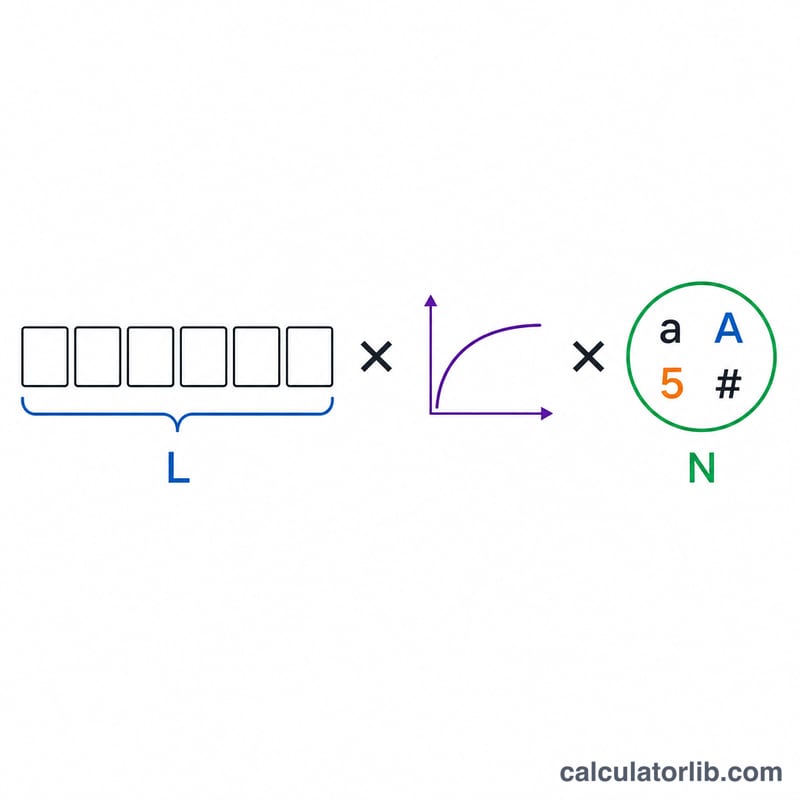
अपने पासवर्ड की लंबाई दर्ज करें और उन सभी कैरेक्टर सेट को टिक करें जिनसे आपका पासवर्ड बना है। यह टूल हर पूल का आकार जोड़ देता है — छोटे अक्षर (26), बड़े अक्षर (26), अंक (10) और चिह्न (32) — और इस तरह कैरेक्टर-सेट का आकार \(N\) निकाल कर एंट्रॉपी की गणना करता है। ज़्यादा लंबाई और ज़्यादा तरह के कैरेक्टर, दोनों एंट्रॉपी बढ़ाते हैं, लेकिन आम तौर पर सबसे बड़ा फायदा लंबाई से ही मिलता है।
फॉर्मूला समझें
मानक फॉर्मूला है $$E = L \times \log_{2}(N)$$ जहाँ \(L\) कैरेक्टर की संख्या है और \(N\) कैरेक्टर पूल का आकार। चूँकि हर स्थान पर \(N\) में से कोई भी चिह्न स्वतंत्र रूप से आ सकता है, इसलिए संभावित पासवर्ड की कुल संख्या \(N^{L}\) होती है, और इसी का \(\log_{2}\) निकालने पर एंट्रॉपी के बिट्स मिलते हैं। यह गणना तभी सही है जब पासवर्ड सचमुच रैंडम हो; किसी शब्दकोश के शब्द या किसी अनुमान लगाने लायक पैटर्न की असली एंट्रॉपी फॉर्मूले से कहीं कम होती है।
हल किया हुआ उदाहरण
मान लीजिए एक 12 कैरेक्टर का पासवर्ड है जिसमें छोटे अक्षर, बड़े अक्षर और अंक शामिल हैं। तब कैरेक्टर पूल होगा \(26 + 26 + 10 = 62\)। $$E = 12 \times \log_{2}(62) = 12 \times 5.954 \approx 71.45 \text{ बिट्स}$$ यह लगभग \(2^{71.45} \approx 3.2 \times 10^{21}\) संभावित संयोजनों के बराबर है — यानी ब्रूट-फोर्स के खिलाफ बेहद मजबूत।
आपके एन्ट्रॉपी परिणाम की व्याख्या
बिट्स में एन्ट्रॉपी मापती है कि यदि आपका पासवर्ड अक्षर-समूह से समान रूप से यादृच्छिक रूप से चुना गया होता, तो एक हमलावर को कितने अनुमानों की आवश्यकता होती। कैलकुलेटर \(E = L \times \log_2(N)\) का उपयोग करता है, जहाँ \(L\) लंबाई है और \(N\) वर्ण-समूह का आकार है (26 छोटे अक्षर, 26 बड़े अक्षर, 10 अंक, 32 प्रतीक)।
| एन्ट्रॉपी | रेटिंग | अर्थ |
|---|---|---|
| 28 बिट से कम | बहुत कमजोर | किसी भी अनुमान-आधारित हमले में लगभग तुरंत टूट जाता है |
| 28–35 बिट | कमजोर | केवल सामान्य, मामूली अनुमान से बचाव करता है |
| 36–59 बिट | उचित | कम महत्व वाले खातों के लिए ठीक है, लेकिन तेज़ हैश पर ऑफ़लाइन हमलों के प्रति संवेदनशील है |
| 60–79 बिट | मजबूत | वर्षों तक अधिकांश ऑफ़लाइन हमलों का प्रतिरोध करता है |
| 80+ बिट | बहुत मजबूत | वर्तमान हार्डवेयर के साथ वास्तविक ब्रute फ़ोर्स से परे |
हर बिट अनुमानों को दोगुना करता है
\(E\) बिट वाले पासवर्ड की \(2^E\) समान रूप से संभावित संभावनाएँ होती हैं। एक बिट जोड़ने से खोज-स्थान दोगुना हो जाता है, और 10 बिट जोड़ने से यह लगभग 1,000 गुना हो जाता है (\(2^{10} = 1024\))।
क्रैक समय कैसे निकाला जाता है
औसतन एक हमलावर पूरे स्थान के आधे हिस्से की खोज के बाद पासवर्ड पाता है, इसलिए:
$$t_{\text{avg}} = \frac{ 2^{E-1} }{ R }$$
जहाँ \(R\) प्रति सेकंड अनुमान है। यह कैलकुलेटर \(R = 10^{10}\) (10 अरब अनुमान/सेकंड) मानता है। 60-बिट पासवर्ड का उदाहरण:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{years}$$
(1 वर्ष ≈ 31,557,600 सेकंड का उपयोग करते हुए)।
महत्वपूर्ण सावधानियाँ
- परिणाम मानता है कि हर वर्ण यादृच्छिक और स्वतंत्र रूप से चुना गया था। मनुष्यों द्वारा चुने गए पासवर्ड (शब्द, नाम, तारीखें, "Password1!") में सूत्र के सुझाव से कहीं कम वास्तविक एन्ट्रॉपी होती है, क्योंकि हमलावर पहले सामान्य पैटर्न आज़माते हैं।
- 10 अरब/सेकंड का आंकड़ा GPU से ऑफ़लाइन हमला किए गए तेज़, बिना साल्ट वाले हैश (जैसे MD5 या SHA-1) का मॉडल है। bcrypt, scrypt या Argon2 जैसे धीमे, साल्ट वाले हैश हमलावर की दर को कई गुना घटा देते हैं, इसलिए वास्तविक क्रैक समय कहीं अधिक लंबा हो सकता है।
- ऑनलाइन हमलों की आम तौर पर दर-सीमा होती है, जो और मदद करती है, लेकिन लीक हुआ हैश डेटाबेस यह सुरक्षा हटा देता है।
- कई साइटों पर एक ही पासवर्ड का पुन: उपयोग उसकी एन्ट्रॉपी को बेअसर कर देता है: एक सेंधमारी उसे हर जगह उजागर कर देती है।
वर्ण-समूह आकार संदर्भ
प्रति वर्ण बिट्स \(\log_2(N)\) है। इसे पासवर्ड की लंबाई से गुणा करने पर एन्ट्रॉपी मिलती है, बशर्ते हर वर्ण समूह से समान रूप से यादृच्छिक रूप से चुना गया हो।
| वर्ण-समूह | आकार N | प्रति वर्ण बिट्स (log2 N) |
|---|---|---|
| केवल अंक (0–9) | 10 | 3.32 |
| छोटे अक्षर (a–z) | 26 | 4.70 |
| बड़े अक्षर (A–Z) | 26 | 4.70 |
| छोटे + बड़े अक्षर | 52 | 5.70 |
| अल्फान्यूमेरिक (अक्षर + अंक) | 62 | 5.95 |
| मुद्रण योग्य ASCII प्रतीक | 32 | 5.00 |
| पूर्ण मुद्रण योग्य ASCII (अक्षर, अंक, प्रतीक) | 94 | 6.55 |
| हेक्साडेसिमल (0–9, a–f) | 16 | 4.00 |
| Base64 वर्णमाला | 64 | 6.00 |
| डाइसवेयर शब्द सूची (प्रति शब्द) | 7776 | 12.92 |
कैलकुलेटर चुने गए समूहों के आकारों को जोड़ता है: जब चारों बॉक्स चिह्नित हों, तो \(N = 26 + 26 + 10 + 32 = 94\)। 32 प्रतीक मानक मुद्रण योग्य ASCII विराम चिह्न वर्ण हैं। जो कीबोर्ड या साइटें अन्य वर्णों (जैसे उच्चारण चिह्न वाले अक्षर या इमोजी) की अनुमति देती हैं, उनका समूह बड़ा होता है, जबकि प्रतीकों को सीमित करने वाली साइटों का समूह छोटा होता है।
अक्सर पूछे जाने वाले सवाल
कितने बिट्स को "मजबूत" माना जाए? ज़्यादातर खातों के लिए 60+ बिट्स ठीक-ठाक है; ज़्यादा अहमियत वाले या मास्टर पासवर्ड के लिए 80+ बिट्स की सलाह दी जाती है।
क्या यह डिक्शनरी अटैक को ध्यान में रखता है? नहीं। यह फॉर्मूला मानकर चलता है कि कैरेक्टर रैंडम हैं। असली शब्द, नाम और अक्षरों की अदला-बदली असली एंट्रॉपी को बहुत घटा देते हैं — इसलिए किसी रैंडम जनरेटर या पासफ़्रेज़ का इस्तेमाल करें।
10 अरब अनुमान/सेकंड क्यों मानते हैं? तेज़ी से हैश किए गए पासवर्ड पर अच्छे संसाधनों वाले ऑफ़लाइन हमले के लिए यह एक उचित अनुमान है; धीमी हैशिंग हमलावर की रफ़्तार को और घटा देती है।