Qu'est-ce que l'entropie d'un mot de passe ?
L'entropie d'un mot de passe mesure son caractère imprévisible, exprimé en bits. Chaque bit supplémentaire double le nombre de tentatives qu'un attaquant doit effectuer. Un mot de passe doté de 40 bits d'entropie exige jusqu'à \(2^{40}\) essais (environ mille milliards) pour être cassé par force brute, tandis que 80 bits le rendent astronomiquement plus solide. L'entropie reste le chiffre objectif le plus utile pour comparer la robustesse de deux mots de passe.
Comment utiliser ce calculateur
Indiquez la longueur de votre mot de passe et cochez chaque type de caractères qu'il contient. L'outil additionne la taille des différents ensembles — minuscules (26), majuscules (26), chiffres (10) et symboles (32) — pour obtenir la taille \(N\) du jeu de caractères, puis calcule l'entropie. Augmenter la longueur comme la variété des caractères fait grimper l'entropie, mais c'est généralement la longueur qui apporte le gain le plus important.
La formule expliquée
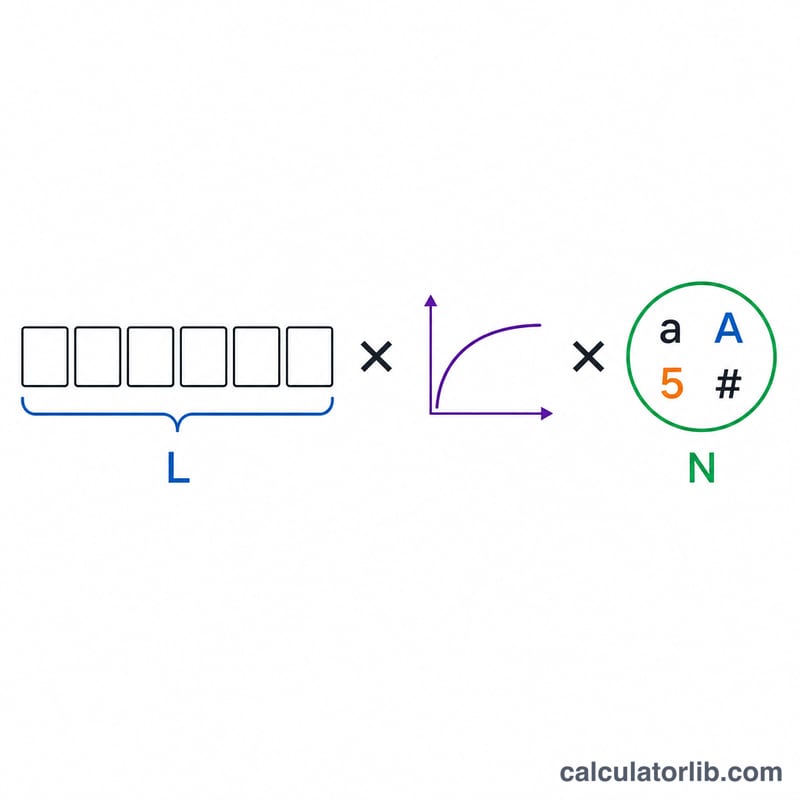
La formule de référence est $$E = \text{Length} \times \log_{2}(N)$$ où \(L\) désigne le nombre de caractères et \(N\) la taille du jeu de caractères. Comme chaque position peut prendre indépendamment l'un des \(N\) symboles, le nombre total de mots de passe possibles vaut \(N^{L}\), et le \(\log_{2}\) de ce total donne le nombre de bits d'entropie. Cela suppose un mot de passe réellement aléatoire : un mot du dictionnaire ou une suite prévisible possède une entropie effective bien inférieure à ce que laisse penser la formule.
Exemple concret
Prenons un mot de passe de 12 caractères mêlant minuscules, majuscules et chiffres. Le jeu de caractères vaut \(26 + 26 + 10 = 62\). $$E = 12 \times \log_{2}(62) = 12 \times 5{,}954 \approx 71{,}45 \text{ bits}$$ Cela correspond à environ \(2^{71{,}45} \approx 3{,}2 \times 10^{21}\) combinaisons — une résistance extrême à la force brute.
Interpréter votre résultat d'entropie
L'entropie en bits mesure le nombre de tentatives qu'un attaquant devrait effectuer si votre mot de passe était choisi de façon uniformément aléatoire dans le jeu de caractères. Le calculateur utilise \(E = L \times \log_2(N)\), où \(L\) est la longueur et \(N\) est la taille du jeu de caractères (26 minuscules, 26 majuscules, 10 chiffres, 32 symboles).
| Entropie | Évaluation | Signification |
|---|---|---|
| Moins de 28 bits | Très faible | Tombe presque instantanément sous n'importe quelle attaque par devinette |
| 28–35 bits | Faible | Protège uniquement contre des devinettes occasionnelles et triviales |
| 36–59 bits | Raisonnable | Convient pour des comptes de faible valeur, mais vulnérable aux attaques hors ligne sur des fonctions de hachage rapides |
| 60–79 bits | Fort | Résiste à la plupart des attaques hors ligne pendant des années |
| 80+ bits | Très fort | Au-delà de la force brute réaliste avec le matériel actuel |
Chaque bit double le nombre d'essais
Un mot de passe de \(E\) bits possède \(2^E\) possibilités également probables. Ajouter un bit double l'espace de recherche, et ajouter 10 bits le multiplie par environ 1 000 (\(2^{10} = 1024\)).
Comment le temps de craquage est calculé
En moyenne, un attaquant trouve le mot de passe après avoir parcouru la moitié de l'espace, donc :
$$t_{\text{moyen}} = \frac{ 2^{E-1} }{ R }$$
où \(R\) est le nombre de tentatives par seconde. Ce calculateur suppose \(R = 10^{10}\) (10 milliards de tentatives/seconde). Exemple pour un mot de passe de 60 bits :
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{années}$$
(en utilisant 1 année ≈ 31 557 600 secondes).
Mises en garde importantes
- Le résultat suppose que chaque caractère a été choisi au hasard et de façon indépendante. Les mots de passe choisis par des humains (mots, prénoms, dates, « Password1! ») ont une entropie réelle bien plus faible que ne le suggère la formule, car les attaquants essaient d'abord les schémas courants.
- Le chiffre de 10 milliards/seconde modélise des fonctions de hachage rapides et non salées (comme MD5 ou SHA-1) attaquées hors ligne avec des GPU. Les fonctions de hachage lentes et salées, comme bcrypt, scrypt ou Argon2, réduisent le débit de l'attaquant de plusieurs ordres de grandeur, si bien que les temps de craquage réels peuvent être bien plus longs.
- Les attaques en ligne sont généralement limitées en nombre de tentatives, ce qui aide encore davantage, mais une base de hachages divulguée supprime cette protection.
- Réutiliser un mot de passe sur plusieurs sites annule son entropie : une seule fuite l'expose partout.
Tableau de référence des tailles de jeux de caractères
Les bits par caractère correspondent à \(\log_2(N)\). Multipliez-les par la longueur du mot de passe pour obtenir l'entropie, à condition que chaque caractère soit choisi uniformément au hasard dans le jeu.
| Jeu de caractères | Taille N | Bits par caractère (log2 N) |
|---|---|---|
| Chiffres uniquement (0–9) | 10 | 3,32 |
| Lettres minuscules (a–z) | 26 | 4,70 |
| Lettres majuscules (A–Z) | 26 | 4,70 |
| Minuscules + majuscules | 52 | 5,70 |
| Alphanumérique (lettres + chiffres) | 62 | 5,95 |
| Symboles ASCII imprimables | 32 | 5,00 |
| ASCII imprimable complet (lettres, chiffres, symboles) | 94 | 6,55 |
| Hexadécimal (0–9, a–f) | 16 | 4,00 |
| Alphabet Base64 | 64 | 6,00 |
| Liste de mots Diceware (par mot) | 7776 | 12,92 |
Le calculateur additionne les tailles des jeux sélectionnés : \(N = 26 + 26 + 10 + 32 = 94\) lorsque les quatre cases sont cochées. Les 32 symboles sont les caractères de ponctuation ASCII imprimables standard. Les claviers ou sites qui autorisent d'autres caractères (comme les lettres accentuées ou les émojis) disposent d'un jeu plus grand, tandis que les sites qui restreignent les symboles en ont un plus petit.
FAQ
Combien de bits pour un mot de passe « solide » ? 60 bits et plus conviennent à la plupart des comptes ; 80 bits et plus sont recommandés pour les mots de passe à forte valeur ou les mots de passe maîtres.
Cela tient-il compte des attaques par dictionnaire ? Non. La formule suppose des caractères aléatoires. Les vrais mots, les prénoms et les substitutions classiques réduisent considérablement l'entropie réelle — privilégiez un générateur aléatoire ou une phrase de passe.
Pourquoi retenir 10 milliards d'essais par seconde ? C'est une estimation raisonnable pour une attaque hors ligne aux moyens importants visant des mots de passe à hachage rapide ; un hachage plus lent ralentit d'autant l'attaquant.