Что такое энтропия пароля?
Энтропия пароля — это мера его непредсказуемости, выраженная в битах. Каждый дополнительный бит удваивает количество вариантов, которые злоумышленнику придётся перебрать. Пароль с энтропией 40 бит требует до \(2^{40}\) (около триллиона) попыток для полного перебора, а 80 бит — это уже астрономически более стойкий вариант. Энтропия — это самый полезный объективный показатель для сравнения надёжности паролей.
Как пользоваться калькулятором
Укажите длину пароля и отметьте каждый набор символов, который в нём используется. Калькулятор суммирует размеры наборов — строчные буквы (26), прописные буквы (26), цифры (10) и символы (32) — и получает размер набора N, после чего вычисляет энтропию. И большая длина, и большее разнообразие символов повышают энтропию, но именно длина обычно даёт наибольший прирост.
Разбор формулы
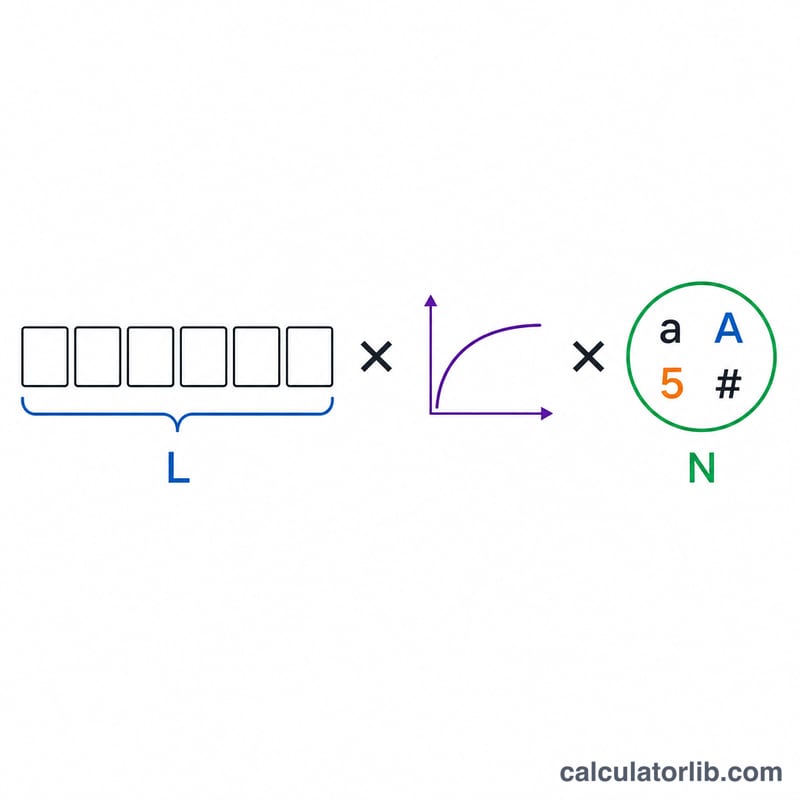
Стандартная формула выглядит так: $$E = L \times \log_{2}(N)$$ где \(L\) — количество символов, а \(N\) — размер набора символов. Поскольку каждая позиция может независимо принимать любой из \(N\) символов, общее число возможных паролей равно \(N^{L}\), а \(\log_{2}\) от этого значения даёт энтропию в битах. Формула справедлива для по-настоящему случайного пароля: словарное слово или предсказуемый шаблон обладают гораздо меньшей реальной энтропией, чем показывает расчёт.
Пример расчёта
Возьмём пароль из 12 символов, в котором есть строчные и прописные буквы, а также цифры. Размер набора составит \(26 + 26 + 10 = 62\). $$E = 12 \times \log_{2}(62) = 12 \times 5{,}954 \approx 71{,}45 \text{ бита}$$ Это соответствует примерно \(2^{71{,}45} \approx 3{,}2 \times 10^{21}\) комбинаций — крайне устойчиво к перебору.
Частые вопросы
Сколько бит считается «надёжным»? 60+ бит вполне достаточно для большинства аккаунтов; 80+ бит рекомендуется для особо важных или мастер-паролей.
Учитывает ли расчёт словарные атаки? Нет. Формула предполагает случайные символы. Реальные слова, имена и замены букв (вроде «о» на «0») резко снижают настоящую энтропию — используйте генератор случайных паролей или парольную фразу.
Почему берётся 10 млрд попыток в секунду? Это разумная оценка для хорошо оснащённой офлайн-атаки на пароли с быстрым хешированием; более медленные алгоритмы хеширования ещё сильнее замедляют злоумышленника.
Интерпретация результата энтропии
Энтропия в битах показывает, сколько догадок понадобилось бы злоумышленнику, если бы ваш пароль был выбран равномерно случайным образом из набора символов. Калькулятор использует \(E = L \times \log_2(N)\), где \(L\) — длина, а \(N\) — размер пула символов (26 строчных, 26 заглавных, 10 цифр, 32 символа).
| Энтропия | Оценка | Значение |
|---|---|---|
| Менее 28 бит | Очень слабый | Почти мгновенно взламывается любой атакой перебором |
| 28–35 бит | Слабый | Защищает только от случайного, примитивного угадывания |
| 36–59 бит | Приемлемый | Подходит для аккаунтов с низкой ценностью, но уязвим для офлайн-атак на быстрые хеши |
| 60–79 бит | Сильный | Устойчив к большинству офлайн-атак на протяжении многих лет |
| 80+ бит | Очень сильный | Недостижим для реального перебора на современном оборудовании |
Каждый бит удваивает число догадок
Пароль с \(E\) битами имеет \(2^E\) равновероятных вариантов. Добавление одного бита удваивает пространство поиска, а добавление 10 бит умножает его примерно на 1 000 (\(2^{10} = 1024\)).
Как рассчитывается время взлома
В среднем злоумышленник находит пароль, перебрав половину пространства, поэтому:
$$t_{\text{avg}} = \frac{ 2^{E-1} }{ R }$$
где \(R\) — количество догадок в секунду. Калькулятор предполагает \(R = 10^{10}\) (10 миллиардов догадок в секунду). Пример для пароля в 60 бит:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{с} \approx 1.8\ \text{года}$$
(при расчёте 1 год ≈ 31 557 600 секунд).
Важные оговорки
- Результат предполагает, что каждый символ выбран случайно и независимо. Пароли, придуманные людьми (слова, имена, даты, «Password1!»), имеют гораздо меньшую реальную энтропию, чем следует из формулы, поскольку злоумышленники в первую очередь пробуют распространённые шаблоны.
- Цифра 10 миллиардов в секунду соответствует быстрым хешам без соли (например, MD5 или SHA-1), атакуемым офлайн с помощью GPU. Медленные хеши с солью, такие как bcrypt, scrypt или Argon2, снижают скорость атакующего на порядки, поэтому реальное время взлома может быть значительно больше.
- Онлайн-атаки обычно ограничены по частоте попыток, что дополнительно помогает, но утечка базы хешей снимает эту защиту.
- Повторное использование пароля на разных сайтах обесценивает его энтропию: одна утечка раскрывает его везде.
Справочник размеров наборов символов
Количество бит на символ равно \(\log_2(N)\). Умножьте его на длину пароля, чтобы получить энтропию, при условии что каждый символ выбран равномерно случайно из набора.
| Набор символов | Размер N | Бит на символ (log2 N) |
|---|---|---|
| Только цифры (0–9) | 10 | 3.32 |
| Строчные буквы (a–z) | 26 | 4.70 |
| Заглавные буквы (A–Z) | 26 | 4.70 |
| Строчные + заглавные | 52 | 5.70 |
| Буквенно-цифровой (буквы + цифры) | 62 | 5.95 |
| Печатные символы ASCII (знаки) | 32 | 5.00 |
| Полный печатный ASCII (буквы, цифры, знаки) | 94 | 6.55 |
| Шестнадцатеричный (0–9, a–f) | 16 | 4.00 |
| Алфавит Base64 | 64 | 6.00 |
| Список слов Diceware (на слово) | 7776 | 12.92 |
Калькулятор суммирует размеры выбранных наборов: \(N = 26 + 26 + 10 + 32 = 94\), когда отмечены все четыре поля. 32 символа — это стандартные знаки пунктуации из печатного ASCII. Сайты и клавиатуры, допускающие другие символы (например, буквы с диакритикой или эмодзи), имеют больший пул, а сайты, ограничивающие символы, — меньший.