パスワードエントロピーとは?
パスワードエントロピーとは、そのパスワードがどれだけ予測しにくいかを示す指標で、ビットという単位で表します。1ビット増えるごとに、攻撃者が試さなければならない推測の回数は2倍になります。エントロピーが40ビットのパスワードを総当たり(ブルートフォース)で破るには最大2⁴⁰回(約1兆回)の試行が必要で、80ビットになると桁違いに強固です。エントロピーは、パスワードの強さを客観的な数値で比較できる、もっとも実用的な指標といえます。
この計算ツールの使い方
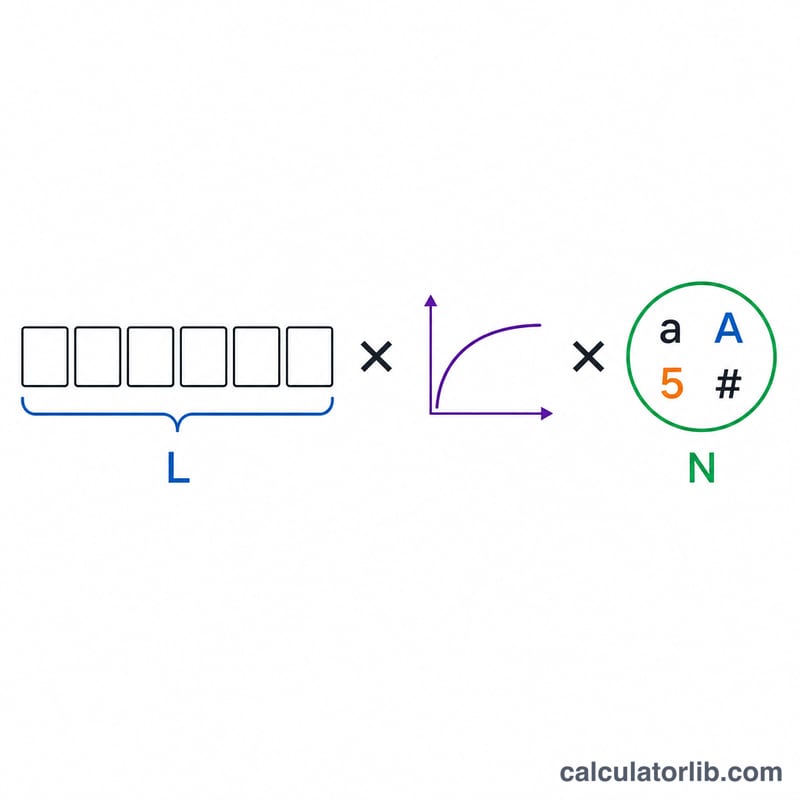
パスワードの長さを入力し、使用している文字種にすべてチェックを入れてください。ツールは各文字種のプールサイズ――小文字(26)、大文字(26)、数字(10)、記号(32)――を合計して文字種の総数Nを求め、そこからエントロピーを算出します。長さを伸ばすことも、文字種を増やすこともエントロピー向上につながりますが、通常もっとも効果が大きいのは「長さ」です。
計算式の解説
標準的な計算式は $$E = \text{Length} \times \log_{2}(N)$$ です。ここで\(L\)は文字数、\(N\)は文字プールの大きさを表します。各桁には\(N\)種類の文字を独立して使えるため、考えられるパスワードの総数は\(N^{L}\)通りとなり、その \(\log_2\) をとった値がエントロピーのビット数になります。これは完全にランダムなパスワードを前提とした計算です。辞書に載っている単語や予測しやすいパターンを使った場合、実効的なエントロピーは式の値よりはるかに低くなります。
具体例で計算してみる
小文字・大文字・数字を使った12文字のパスワードを考えてみましょう。文字プールは \(26 + 26 + 10 = 62\) です。エントロピー $$= 12 \times \log_{2}(62) = 12 \times 5.954 \approx 71.45\ \text{ビット}$$ となります。これはおよそ \(2^{71.45} \approx 3.2 \times 10^{21}\) 通りの組み合わせに相当し、総当たり攻撃に対して極めて強い耐性があります。
エントロピー結果の解釈
ビット単位のエントロピーは、パスワードが文字セットから一様ランダムに選ばれた場合に、攻撃者が何回の推測を必要とするかを示します。計算機は\(E = L \times \log_2(N)\)を使用します。ここで\(L\)は長さ、\(N\)は文字プールのサイズ(小文字26、大文字26、数字10、記号32)です。
| エントロピー | 評価 | 意味 |
|---|---|---|
| 28ビット未満 | 非常に弱い | どのような推測攻撃にもほぼ瞬時に破られる |
| 28~35ビット | 弱い | 単純で些細な推測からしか守れない |
| 36~59ビット | 妥当 | 重要度の低いアカウントには十分だが、高速ハッシュに対するオフライン攻撃には脆弱 |
| 60~79ビット | 強い | ほとんどのオフライン攻撃に何年も耐える |
| 80ビット以上 | 非常に強い | 現在のハードウェアでは現実的なブルートフォース攻撃の範囲を超える |
ビットごとに推測回数が2倍になる
\(E\)ビットのパスワードには、\(2^E\)通りの等しく起こりうる可能性があります。1ビット増やすと探索空間は2倍になり、10ビット増やすと約1,000倍(\(2^{10} = 1024\))になります。
解読時間の算出方法
平均的に攻撃者は探索空間の半分を探索した時点でパスワードを見つけるため、次のようになります。
$$t_{\text{avg}} = \frac{ 2^{E-1} }{ R }$$
ここで\(R\)は毎秒の推測回数です。この計算機は\(R = 10^{10}\)(毎秒100億回の推測)と仮定しています。60ビットのパスワードの例は次のとおりです。
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{years}$$
(1年 ≈ 31,557,600秒として計算)。
重要な注意点
- この結果は、すべての文字がランダムかつ独立に選ばれたことを前提としています。人が選んだパスワード(単語、名前、日付、「Password1!」など)は、攻撃者がまず一般的なパターンを試すため、式が示すよりはるかに実質的なエントロピーが低くなります。
- 毎秒100億回という数値は、GPUを使ってオフラインで攻撃される、高速でソルトなしのハッシュ(MD5やSHA-1など)を想定しています。bcrypt、scrypt、Argon2などの低速でソルト付きのハッシュは、攻撃者の速度を桁違いに下げるため、実際の解読時間ははるかに長くなる可能性があります。
- オンライン攻撃は通常、試行回数が制限されているため、さらに有効ですが、ハッシュデータベースが流出するとこの保護はなくなります。
- 複数のサイトで同じパスワードを使い回すと、そのエントロピーは無効になります。1回の情報漏えいで、あらゆる場所で露出してしまいます。
文字セットのサイズ参照表
1文字あたりのビット数は\(\log_2(N)\)です。各文字がセットから一様ランダムに選ばれる場合、これに パスワードの長さを掛けるとエントロピーが得られます。
| 文字セット | サイズN | 1文字あたりのビット数(log2 N) |
|---|---|---|
| 数字のみ(0–9) | 10 | 3.32 |
| 小文字(a–z) | 26 | 4.70 |
| 大文字(A–Z) | 26 | 4.70 |
| 小文字+大文字 | 52 | 5.70 |
| 英数字(文字+数字) | 62 | 5.95 |
| 印字可能ASCII記号 | 32 | 5.00 |
| 印字可能ASCII全体(文字、数字、記号) | 94 | 6.55 |
| 16進数(0–9、a–f) | 16 | 4.00 |
| Base64アルファベット | 64 | 6.00 |
| ダイスウェア単語リスト(単語あたり) | 7776 | 12.92 |
計算機は、選択された文字セットのサイズを合計します。4つのボックスすべてにチェックを入れた場合、\(N = 26 + 26 + 10 + 32 = 94\)となります。32個の記号は、標準的な印字可能ASCIIの句読点文字です。アクセント付き文字や絵文字などの他の文字を許可するキーボードやサイトではプールがより大きくなり、記号を制限するサイトではより小さくなります。
よくある質問
何ビットあれば「強い」と言える? ほとんどのアカウントでは60ビット以上あれば十分です。重要なアカウントやマスターパスワードには80ビット以上を推奨します。
辞書攻撃も考慮されている? いいえ。この式はランダムな文字を前提としています。実在する単語・名前・文字の置き換え(leet表記など)は実際のエントロピーを大きく下げてしまうため、ランダム生成ツールやパスフレーズの利用をおすすめします。
なぜ毎秒100億回の推測を基準にしているの? これは、高速なハッシュで保護されたパスワードに対し、潤沢な資金を持つ攻撃者がオフラインで仕掛ける攻撃の妥当な目安だからです。ハッシュ計算が遅いほど、攻撃者の解読はさらに遅くなります。