Parola Entropisi Nedir?
Parola entropisi, bir parolanın ne kadar tahmin edilemez olduğunu gösteren bir ölçüdür ve bit cinsinden ifade edilir. Eklenen her bit, bir saldırganın yapması gereken tahmin sayısını ikiye katlar. 40 bit entropiye sahip bir parolanın kaba kuvvetle kırılması için \(2^{40}\) (yaklaşık bir trilyon) denemeye kadar ihtiyaç duyulurken, 80 bit bunun astronomik ölçüde daha güçlü bir hâlidir. Entropi, parola gücünü karşılaştırmak için elinizdeki en kullanışlı nesnel sayıdır.
Bu Hesaplayıcı Nasıl Kullanılır?
Parolanızın uzunluğunu girin ve parolanızda kullandığınız her karakter setini işaretleyin. Araç, havuz boyutlarını toplar — küçük harfler (26), büyük harfler (26), rakamlar (10) ve semboller (32) — böylece karakter seti boyutu N'yi elde eder ve entropiyi hesaplar. Hem uzunluğun artması hem de daha fazla karakter türü kullanmak entropiyi yükseltir; ancak en büyük katkıyı genellikle uzunluk sağlar.
Formülün Açıklaması
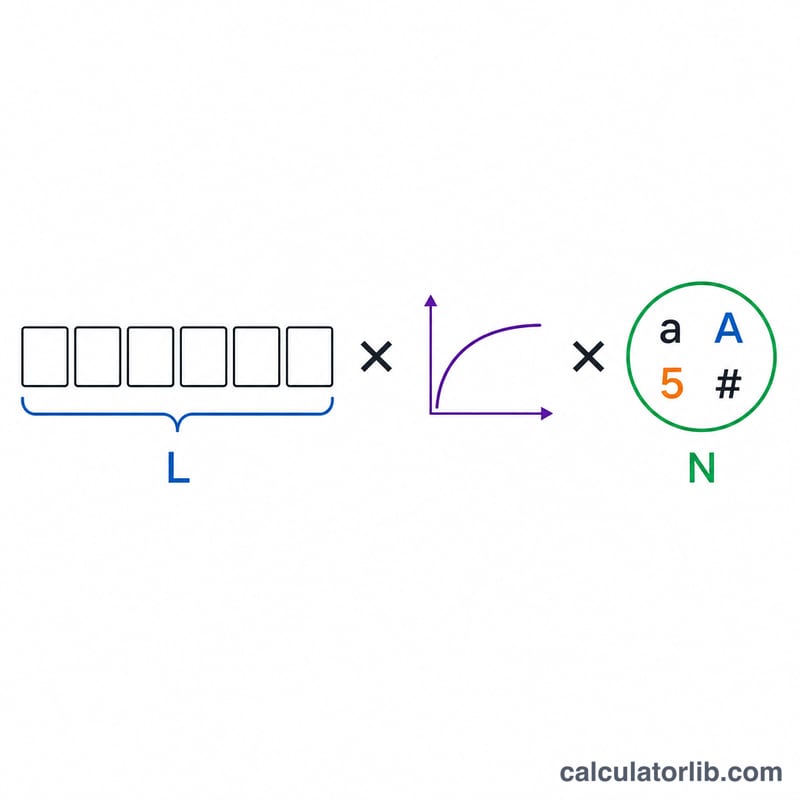
Standart formül $$E = L \times \log_{2}(N)$$ şeklindedir; burada L karakter sayısı, N ise karakter havuzunun boyutudur. Her karakter pozisyonu, N sembolden herhangi biri olabileceği için olası parolaların toplam sayısı \(N^{L}\) olur ve bunun \(\log_{2}\)'si bize bit cinsinden entropiyi verir. Bu hesaplama, parolanın gerçekten rastgele olduğunu varsayar; sözlükte yer alan bir kelimenin ya da tahmin edilebilir bir kalıbın gerçek entropisi, formülün gösterdiğinden çok daha düşüktür.
Örnek Hesaplama
Küçük harf, büyük harf ve rakamlardan oluşan 12 karakterlik bir parola düşünün. Karakter havuzu \(26 + 26 + 10 = 62\)'dir. Entropi:
$$E = 12 \times \log_{2}(62) = 12 \times 5{,}954 \approx 71{,}45 \text{ bit}$$Bu da yaklaşık \(2^{71{,}45} \approx 3{,}2 \times 10^{21}\) kombinasyona karşılık gelir — kaba kuvvet saldırılarına karşı son derece dayanıklıdır.
Entropi Sonucunuzu Yorumlama
Bit cinsinden entropi, parolanız karakter kümesinden tekdüze rastgele seçilmiş olsaydı bir saldırganın kaç tahmin yapması gerekeceğini ölçer. Hesap makinesi \(E = L \times \log_2(N)\) formülünü kullanır; burada \(L\) uzunluk, \(N\) ise karakter havuzunun boyutudur (26 küçük harf, 26 büyük harf, 10 rakam, 32 sembol).
| Entropi | Derecelendirme | Anlamı |
|---|---|---|
| 28 bitin altı | Çok zayıf | Her tahmin saldırısında neredeyse anında kırılır |
| 28–35 bit | Zayıf | Yalnızca sıradan, basit tahminlere karşı korur |
| 36–59 bit | Makul | Düşük değerli hesaplar için yeterli, ancak hızlı özetleme (hash) algoritmalarına yönelik çevrimdışı saldırılara karşı savunmasız |
| 60–79 bit | Güçlü | Çoğu çevrimdışı saldırıya yıllarca dayanır |
| 80+ bit | Çok güçlü | Mevcut donanımla gerçekçi kaba kuvvet saldırılarının ötesinde |
Her bit tahmin sayısını ikiye katlar
\(E\) bitlik bir parola \(2^E\) eşit olasılıklı olası duruma sahiptir. Bir bit eklemek arama alanını ikiye katlar; 10 bit eklemek ise alanı yaklaşık 1.000 kat çarpar (\(2^{10} = 1024\)).
Kırılma süresi nasıl hesaplanır
Ortalama olarak bir saldırgan parolayı alanın yarısını aradıktan sonra bulur, dolayısıyla:
$$t_{\text{ort}} = \frac{ 2^{E-1} }{ R }$$
Burada \(R\) saniyedeki tahmin sayısıdır. Bu hesap makinesi \(R = 10^{10}\) (saniyede 10 milyar tahmin) varsayar. 60 bitlik bir parola için örnek:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{yıl}$$
(1 yıl ≈ 31.557.600 saniye alınarak).
Önemli uyarılar
- Sonuç, her karakterin rastgele ve birbirinden bağımsız seçildiğini varsayar. İnsanlar tarafından seçilen parolalar (kelimeler, isimler, tarihler, "Password1!") formülün öne sürdüğünden çok daha az gerçek entropiye sahiptir, çünkü saldırganlar önce yaygın kalıpları dener.
- Saniyede 10 milyar rakamı, GPU'larla çevrimdışı saldırıya uğrayan hızlı ve tuzsuz özetleme algoritmalarını (MD5 veya SHA-1 gibi) modeller. bcrypt, scrypt veya Argon2 gibi yavaş ve tuzlu özetleme algoritmaları saldırganın hızını kat kat düşürür; bu nedenle gerçek kırılma süreleri çok daha uzun olabilir.
- Çevrimiçi saldırılar genellikle hız sınırlamasına tabidir, bu da ayrıca yardımcı olur; ancak sızdırılmış bir özet veritabanı bu korumayı ortadan kaldırır.
- Bir parolayı birden fazla sitede kullanmak entropisini geçersiz kılar: tek bir ihlal her yerde ortaya çıkarır.
Karakter Kümesi Boyutları Başvuru Tablosu
Karakter başına bit sayısı \(\log_2(N)\)'dir. Her karakterin kümeden tekdüze rastgele seçildiği varsayıldığında, entropiyi elde etmek için bu değeri parola uzunluğuyla çarpın.
| Karakter kümesi | Boyut N | Karakter başına bit (log2 N) |
|---|---|---|
| Yalnızca rakamlar (0–9) | 10 | 3.32 |
| Küçük harfler (a–z) | 26 | 4.70 |
| Büyük harfler (A–Z) | 26 | 4.70 |
| Küçük + büyük harfler | 52 | 5.70 |
| Alfanümerik (harfler + rakamlar) | 62 | 5.95 |
| Yazdırılabilir ASCII sembolleri | 32 | 5.00 |
| Tüm yazdırılabilir ASCII (harfler, rakamlar, semboller) | 94 | 6.55 |
| Onaltılık (0–9, a–f) | 16 | 4.00 |
| Base64 alfabesi | 64 | 6.00 |
| Diceware kelime listesi (kelime başına) | 7776 | 12.92 |
Hesap makinesi seçili kümelerin boyutlarını toplar: dört kutunun da işaretli olduğu durumda \(N = 26 + 26 + 10 + 32 = 94\). 32 sembol, standart yazdırılabilir ASCII noktalama karakterleridir. Diğer karakterlere (aksanlı harfler veya emoji gibi) izin veren klavyeler veya siteler daha büyük bir havuza sahiptir; sembolleri kısıtlayan siteler ise daha küçük bir havuza sahiptir.
Sıkça Sorulan Sorular
Kaç bit "güçlü" sayılır? 60 bit ve üzeri, çoğu hesap için yeterlidir; yüksek değerli veya ana parolalar için 80 bit ve üzeri önerilir.
Bu hesaplama sözlük saldırılarını da dikkate alıyor mu? Hayır. Formül, karakterlerin rastgele olduğunu varsayar. Gerçek kelimeler, isimler ve harf değiştirmeleri (örneğin "a" yerine "@") gerçek entropiyi önemli ölçüde düşürür — rastgele bir parola üreteci ya da parola cümlesi (passphrase) kullanın.
Neden saniyede 10 milyar tahmin? Bu, hızlı algoritmalarla şifrelenmiş parolalara yönelik, kaynakları geniş bir çevrimdışı saldırı için makul bir tahmindir; daha yavaş şifreleme yöntemleri saldırganları daha da yavaşlatır.