비밀번호 엔트로피란?
비밀번호 엔트로피는 비밀번호가 얼마나 예측하기 어려운지를 나타내는 척도로, 비트(bit) 단위로 표현합니다. 비트가 1씩 늘어날 때마다 공격자가 시도해야 하는 추측 횟수는 두 배로 늘어납니다. 엔트로피가 40비트인 비밀번호를 무차별 대입(brute-force)으로 뚫으려면 최대 \(2^{40}\)회(약 1조 번)의 시도가 필요하고, 80비트라면 그 강도는 천문학적으로 높아집니다. 엔트로피는 비밀번호 강도를 객관적으로 비교할 수 있는 가장 유용한 단일 지표입니다.
계산기 사용 방법
비밀번호 길이를 입력하고, 비밀번호에 사용된 문자 종류를 모두 체크하세요. 계산기는 각 문자 풀의 크기 — 소문자(26), 대문자(26), 숫자(10), 기호(32) — 를 더해 전체 문자 집합 크기 \(N\)을 구한 뒤 엔트로피를 계산합니다. 길이가 길수록, 그리고 문자 종류가 다양할수록 엔트로피가 높아지지만, 대개는 길이를 늘리는 쪽이 가장 큰 효과를 냅니다.
공식 풀이
표준 공식은 다음과 같습니다.
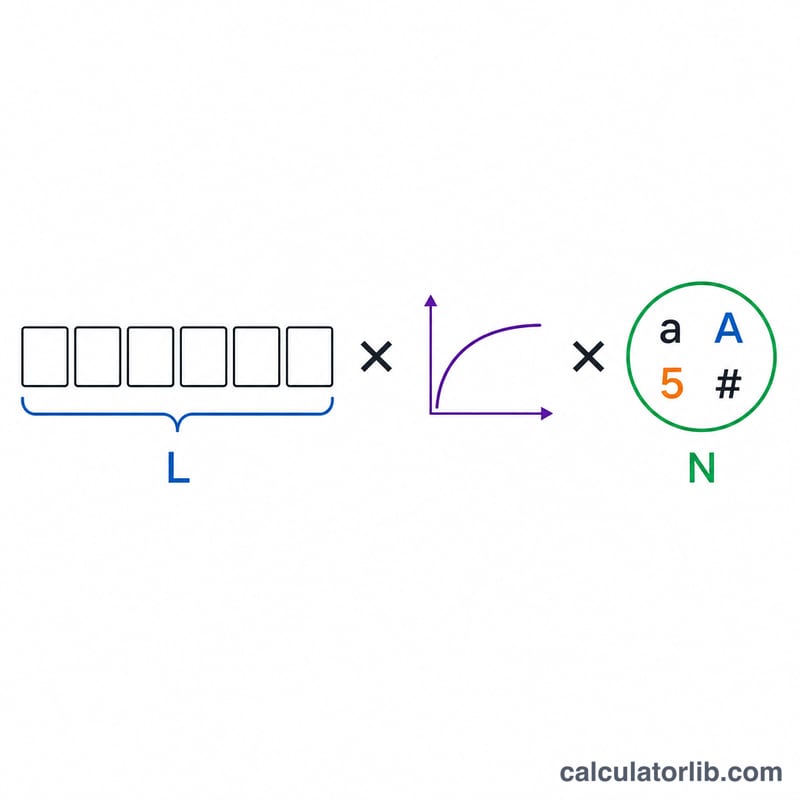
$$E = \text{Length} \times \log_{2}(N)$$여기서 \(L\)은 문자 개수, \(N\)은 문자 풀의 크기입니다. 각 자리마다 \(N\)개의 기호 중 무엇이든 독립적으로 들어갈 수 있으므로, 가능한 비밀번호의 총 개수는 \(N^{L}\)이 되고, 여기에 \(\log_{2}\)를 취하면 엔트로피 비트값이 나옵니다. 단, 이 계산은 완전히 무작위로 생성된 비밀번호를 전제로 합니다. 사전에 있는 단어나 예측 가능한 패턴을 쓰면 실제 유효 엔트로피는 공식이 보여주는 값보다 훨씬 낮아집니다.
계산 예시
소문자, 대문자, 숫자를 사용한 12자리 비밀번호를 예로 들어 보겠습니다. 문자 풀은 \(26 + 26 + 10 = 62\) 입니다. 엔트로피는 다음과 같습니다.
$$E = 12 \times \log_{2}(62) = 12 \times 5.954 \approx 71.45 \text{ 비트}$$이는 약 \(2^{71.45} \approx 3.2 \times 10^{21}\)가지 조합에 해당하며, 무차별 대입 공격에 대단히 강한 수준입니다.
엔트로피 결과 해석하기
비트 단위의 엔트로피는 비밀번호가 문자 집합에서 균등하게 무작위로 선택되었다고 가정했을 때 공격자가 몇 번의 추측을 해야 하는지를 나타냅니다. 계산기는 \(E = L \times \log_2(N)\)을 사용하며, 여기서 \(L\)은 길이이고 \(N\)은 문자 풀의 크기입니다(소문자 26개, 대문자 26개, 숫자 10개, 기호 32개).
| 엔트로피 | 등급 | 의미 |
|---|---|---|
| 28비트 미만 | 매우 약함 | 어떤 추측 공격에도 거의 즉시 뚫림 |
| 28–35비트 | 약함 | 단순하고 사소한 추측으로부터만 보호됨 |
| 36–59비트 | 보통 | 중요도가 낮은 계정에는 적합하지만, 빠른 해시에 대한 오프라인 공격에 취약함 |
| 60–79비트 | 강함 | 대부분의 오프라인 공격에 수년간 견딤 |
| 80비트 이상 | 매우 강함 | 현재 하드웨어로는 현실적인 무차별 대입 공격 범위를 넘어섬 |
비트가 하나 늘 때마다 추측 횟수는 두 배가 됩니다
엔트로피가 \(E\)비트인 비밀번호에는 \(2^E\)개의 동일한 확률의 가능성이 있습니다. 비트가 하나 늘어나면 탐색 공간은 두 배가 되고, 10비트가 늘어나면 약 1,000배(\(2^{10} = 1024\))가 됩니다.
크랙 시간은 어떻게 계산되는가
평균적으로 공격자는 전체 공간의 절반을 탐색한 후 비밀번호를 찾으므로 다음과 같습니다:
$$t_{\text{avg}} = \frac{ 2^{E-1} }{ R }$$
여기서 \(R\)은 초당 추측 횟수입니다. 이 계산기는 \(R = 10^{10}\)(초당 100억 회 추측)을 가정합니다. 60비트 비밀번호의 예시는 다음과 같습니다:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{years}$$
(1년 ≈ 31,557,600초를 사용함).
중요한 유의사항
- 이 결과는 모든 문자가 무작위로 독립적으로 선택되었다고 가정합니다. 사람이 고른 비밀번호(단어, 이름, 날짜, "Password1!")는 공식이 시사하는 것보다 실제 엔트로피가 훨씬 낮은데, 공격자는 흔한 패턴을 먼저 시도하기 때문입니다.
- 초당 100억 회라는 수치는 솔트가 없는 빠른 해시(MD5나 SHA-1 등)를 GPU로 오프라인 공격하는 상황을 가정합니다. bcrypt, scrypt, Argon2와 같은 느리고 솔트가 적용된 해시는 공격자의 속도를 몇 자릿수나 낮추므로, 실제 크랙 시간은 훨씬 길어질 수 있습니다.
- 온라인 공격은 보통 시도 횟수가 제한되어 있어 이 점이 추가로 도움이 되지만, 유출된 해시 데이터베이스는 이러한 보호를 없애 버립니다.
- 여러 사이트에서 같은 비밀번호를 재사용하면 엔트로피의 의미가 없어집니다. 한 번의 유출로 모든 곳이 노출됩니다.
문자 집합 크기 참고표
문자당 비트 수는 \(\log_2(N)\)입니다. 각 문자가 집합에서 균등하게 무작위로 선택된다고 가정하면, 이에 비밀번호 길이를 곱하여 엔트로피를 구할 수 있습니다.
| 문자 집합 | 크기 N | 문자당 비트 수 (log2 N) |
|---|---|---|
| 숫자만 (0–9) | 10 | 3.32 |
| 소문자 (a–z) | 26 | 4.70 |
| 대문자 (A–Z) | 26 | 4.70 |
| 소문자 + 대문자 | 52 | 5.70 |
| 영숫자 (문자 + 숫자) | 62 | 5.95 |
| 출력 가능한 ASCII 기호 | 32 | 5.00 |
| 전체 출력 가능한 ASCII (문자, 숫자, 기호) | 94 | 6.55 |
| 16진수 (0–9, a–f) | 16 | 4.00 |
| Base64 알파벳 | 64 | 6.00 |
| Diceware 단어 목록 (단어당) | 7776 | 12.92 |
계산기는 선택된 집합의 크기를 더합니다. 네 개의 상자를 모두 선택하면 \(N = 26 + 26 + 10 + 32 = 94\)입니다. 32개의 기호는 표준 출력 가능한 ASCII 구두점 문자입니다. 다른 문자(액센트가 있는 문자나 이모지 등)를 허용하는 키보드나 사이트는 풀이 더 크고, 기호를 제한하는 사이트는 풀이 더 작습니다.
자주 묻는 질문
몇 비트면 "강한" 비밀번호인가요? 대부분의 계정에는 60비트 이상이면 무난하고, 중요 계정이나 마스터 비밀번호에는 80비트 이상을 권장합니다.
사전 공격(dictionary attack)도 반영되나요? 아닙니다. 이 공식은 무작위 문자를 가정합니다. 실제 단어, 이름, 흔한 문자 치환 등은 진짜 엔트로피를 크게 떨어뜨리므로, 무작위 생성기나 패스프레이즈(여러 단어 조합)를 사용하세요.
왜 초당 100억 회 추측을 기준으로 하나요? 빠른 해시로 저장된 비밀번호를 자금력 있는 공격자가 오프라인에서 공략할 때의 합리적인 추정치입니다. 해시 연산이 느릴수록 공격 속도는 더 떨어집니다.