비밀번호 조합 계산기란?
이 계산기는 문자 집합 크기와 비밀번호 길이를 바탕으로 만들 수 있는 고유한 비밀번호의 총 개수를 계산합니다. 또한 비밀번호 강도를 나타내는 표준 지표인 엔트로피를 비트 단위로 알려줍니다. 가능한 조합이 많을수록 무차별 대입(brute force) 공격으로 비밀번호를 뚫기가 그만큼 어려워집니다.
사용 방법
먼저 문자 집합 크기를 입력하세요. 이는 허용되는 서로 다른 문자의 개수입니다(예: 숫자만 사용하면 10, 소문자만 26, 영문자와 숫자를 합치면 62, 기호까지 포함하면 약 94). 그다음 비밀번호에 들어가는 문자 수인 비밀번호 길이를 입력하면, 계산기가 총 조합 수와 엔트로피를 알려줍니다.
공식 설명
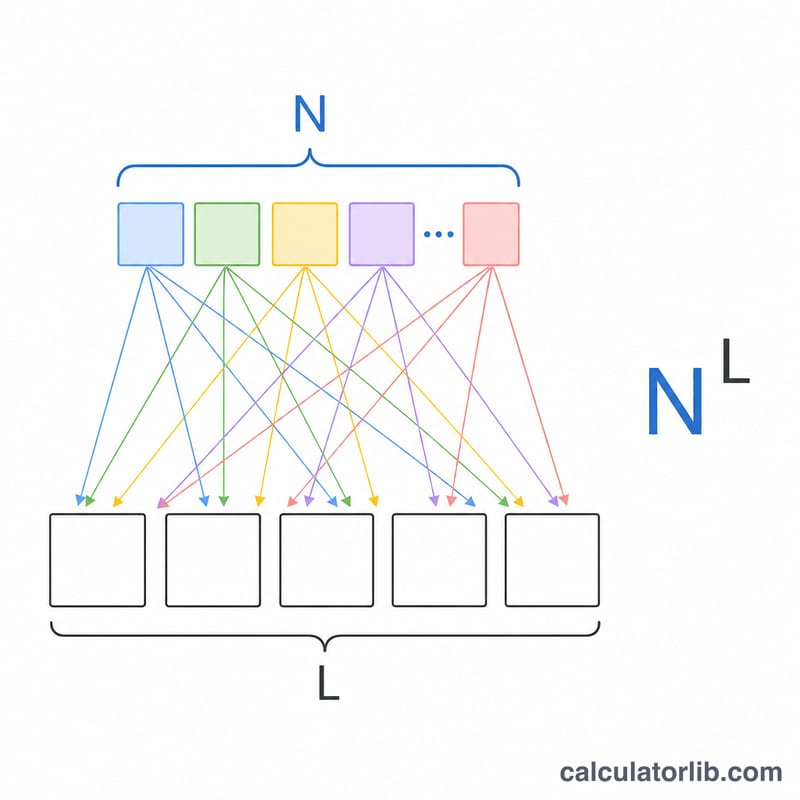
조합의 수는 문자 집합 크기를 길이만큼 거듭제곱한 값으로 간단히 구합니다: $$C = N^{L}$$ \(L\)개의 각 자리마다 \(N\)개의 문자 중 어느 것이든 독립적으로 올 수 있으므로 각 경우의 수를 곱하면 됩니다. 엔트로피는 $$E = L \times \log_{2}(N)$$ 으로 구하며, 탐색 공간의 크기를 비트로 나타냅니다. 비트가 1씩 늘어날 때마다 무차별 대입에 필요한 작업량은 두 배가 됩니다.
실전 예제
소문자와 숫자를 사용하고(\(N = 62\)), 8자리 비밀번호(\(L = 8\))를 쓴다고 가정해 봅시다. 조합 수는 $$62^{8} = 218{,}340{,}105{,}584{,}896$$ 즉 218조 가지가 넘습니다. 엔트로피는 $$8 \times \log_{2}(62) \approx 47.63 \text{ bits}$$ 로 중간 수준이며, 보안 전문가들은 민감한 계정에는 흔히 60비트 이상을 권장합니다.
엔트로피 결과 해석하기
엔트로피는 탐색 공간이 얼마나 큰지를 비트 단위로 나타냅니다. 문자 집합의 크기가 \(N\)인 집합에서 무작위로 뽑은 길이 \(L\)의 비밀번호라면, 가능한 조합의 수는 \(N^L\)이고 엔트로피는 다음과 같습니다:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$예를 들어, 출력 가능한 ASCII 문자 94개로 만든 12자리 비밀번호의 경우 \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 비트이며, 각 문자가 균일하게 무작위로 선택된다고 가정합니다.
엔트로피 등급
| 엔트로피 | 등급 | 의미 | |
|---|---|---|---|
| 40비트 미만 | 약함 | 빠른 오프라인 공격자라면 몇 분 이내에 모두 시도할 수 있습니다. 추측 횟수가 엄격하게 제한된 경우에만 적합합니다. | |
| 40–60비트 | 보통 | 일반적인 공격은 막을 수 있지만, 강력한 하드웨어를 갖춘 집요한 오프라인 공격에는 뚫릴 수 있습니다. | |
| 60–80비트 | 강함 | 대부분의 공격자에게는 현실적으로 도달하기 어렵지만, 빠른 해시에 대해 막대한 자원을 가진 공격자라면 하한선 근처에서 여전히 우려될 수 있습니다. | |
| 80비트 이상 | 매우 강함 | 비밀번호가 진정으로 무작위라면, 현재 기술로는 무차별 대입 공격이 불가능합니다. |
비트마다 작업량이 두 배가 된다
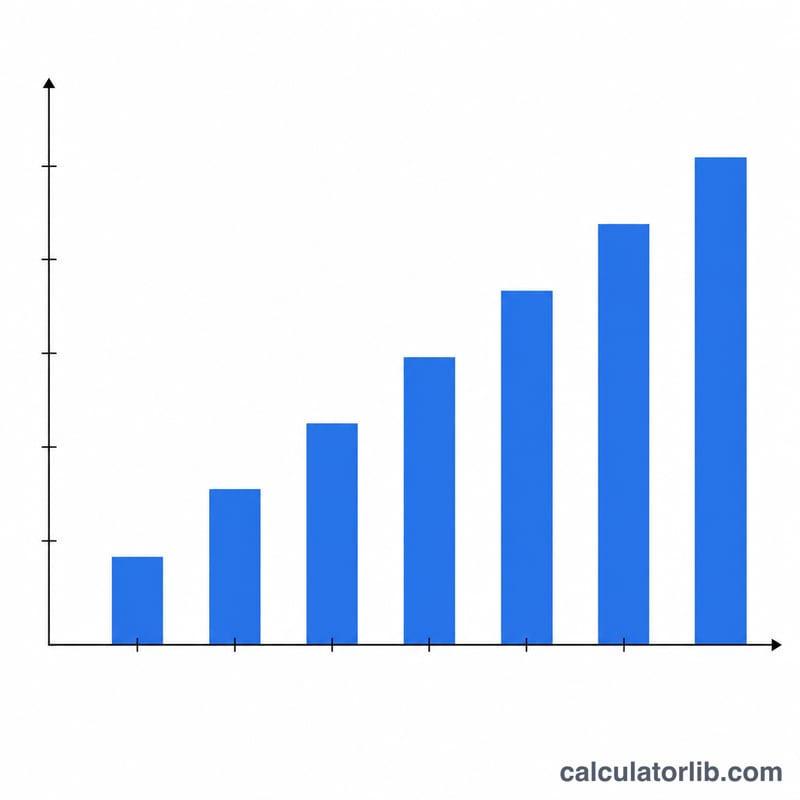
엔트로피가 1비트 늘어날 때마다 탐색 공간은 두 배가 됩니다. 10비트가 늘어나면 1,024배가 됩니다. 평균적으로 공격자는 무작위로 선택된 비밀번호를 공간의 약 절반을 탐색한 후에 찾게 되며, 이는 약 \(2^{E-1}\)번의 추측에 해당합니다.
전체 공간을 소진하는 데 걸리는 예상 시간
아래 수치는 공격자가 초당 \(10^{10}\)(100억) 번의 추측을 한다고 가정하며, 1년 ≈ \(3.156 \times 10^{7}\)초를 사용합니다. 이는 예시일 뿐 예측이 아닙니다. 실제 속도는 해싱 방식과 하드웨어에 따라 크게 달라집니다.
| 엔트로피 | 탐색 공간 \(2^E\) | 전부 시도하는 데 걸리는 시간 | 평균 시간 (절반) |
|---|---|---|---|
| 30비트 | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11초 | ≈ 0.05초 |
| 40비트 | ≈ \(1.10 \times 10^{12}\) | ≈ 110초 | ≈ 55초 |
| 60비트 | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7년 | ≈ 1.8년 |
| 80비트 | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\)년 | ≈ \(1.9 \times 10^{6}\)년 |
| 128비트 | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\)년 | ≈ \(5.4 \times 10^{20}\)년 |
중요한 유의 사항
- 균일한 무작위성을 가정합니다. 이 공식은 모든 문자가 전체 집합에서 독립적이고 균일하게 선택된 경우에만 성립합니다. 예를 들어 무작위 생성기를 사용한 경우가 해당합니다.
- 사람이 고른 비밀번호는 실제 엔트로피가 훨씬 낮습니다. 예측 가능한 단어, 이름, 날짜, 키보드 패턴, 그리고 "a"를 "@"로 바꾸는 것과 같은 흔한 치환은 실질적인 탐색 공간을 크게 줄이므로, 이러한 비밀번호에 대해 계산된 값은 상한선에 불과합니다.
- 공격 조건이 중요합니다. 보통 시도 횟수가 제한되거나 계정이 잠기는 온라인 추측은, 탈취한 해시를 오프라인에서 깨는 것보다 훨씬 느립니다. 서비스가 사용하는 해싱 알고리즘은 추측 속도를 여러 자릿수 단위로 바꿀 수 있습니다.
- 맥락상의 표준. NIST SP 800-63B(디지털 신원에 관한 미국 가이드라인)는 임의의 구성 규칙보다 비밀번호 길이, 유출된 비밀번호와의 대조, 시도 횟수 제한을 강조합니다. 이 가이드라인은 단일한 엔트로피 목표치를 규정하지 않습니다.
이 내용은 엔트로피가 어떻게 계산되는지에 대한 일반적인 교육 정보이며, 개인화된 보안 조언이 아닙니다.
자주 묻는 질문
문자 집합 크기는 어떻게 정하나요? 비밀번호에 들어갈 수 있는 모든 문자의 개수를 사용하세요: 10(숫자), 26(영문 한 종류), 52(대소문자 혼합), 62(대소문자 혼합 + 숫자), 약 94(여기에 자주 쓰는 기호 추가).
엔트로피 몇 비트면 "강력한" 비밀번호인가요? 일반적인 기준으로 일상 계정은 50~60비트, 중요한 비밀 정보는 80비트 이상을 권장합니다. 비밀번호 길이를 늘리는 것이 문자 집합을 키우는 것보다 엔트로피를 더 빠르게 높여줍니다.
이 계산 결과가 내 비밀번호의 안전을 보장하나요? 아닙니다. 이 계산은 이론적인 무차별 대입 저항력만 측정할 뿐입니다. 예측하기 쉬운 단어, 비밀번호 재사용, 데이터 유출 등은 엔트로피가 높은 비밀번호도 무력화할 수 있습니다.