À quoi sert le calculateur de combinaisons de mots de passe ?
Cet outil détermine le nombre total de mots de passe uniques que l'on peut former à partir d'une taille de jeu de caractères et d'une longueur de mot de passe données. Il indique également l'entropie en bits, la mesure de référence pour évaluer la robustesse d'un mot de passe. Plus le nombre de combinaisons possibles est élevé, plus il est difficile de casser un mot de passe par force brute.
Comment l'utiliser
Saisissez la taille du jeu de caractères — soit le nombre de caractères distincts autorisés (par exemple 10 pour les chiffres, 26 pour les lettres minuscules, 62 pour les lettres et les chiffres, ou environ 94 si l'on ajoute les symboles). Indiquez ensuite la longueur du mot de passe, c'est-à-dire le nombre de caractères qu'il contient. Le calculateur affiche alors le nombre total de combinaisons et l'entropie correspondante.
La formule expliquée
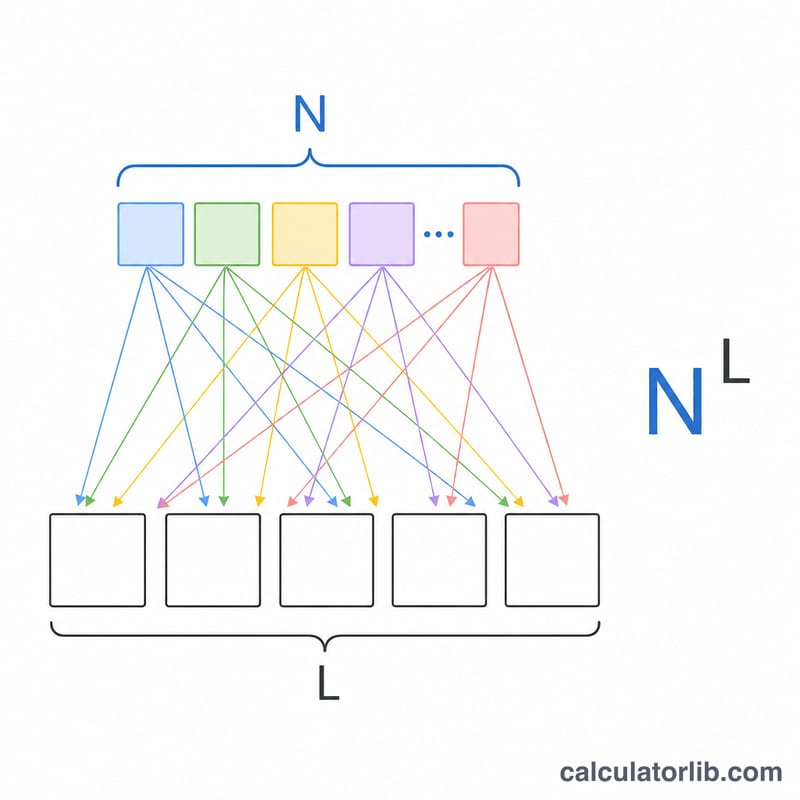
Le nombre de combinaisons correspond tout simplement à la taille du jeu de caractères élevée à la puissance de la longueur :
$$C = N^{L}$$Chacune des L positions peut accueillir indépendamment l'un des N caractères ; les possibilités se multiplient donc entre elles. L'entropie en découle avec
$$E = L \times \log_{2}(N)$$qui exprime la taille de l'espace de recherche en bits. Chaque bit supplémentaire double l'effort nécessaire pour casser le mot de passe par force brute.
Exemple concret
Imaginons que vous utilisiez des lettres minuscules et des chiffres (N = 62) avec un mot de passe de 8 caractères (L = 8). Le nombre de combinaisons est de
$$62^{8} = 218\,340\,105\,584\,896$$soit plus de 218 000 milliards de possibilités. L'entropie atteint
$$8 \times \log_{2}(62) \approx 47{,}63 \ \text{bits}$$un niveau modéré ; les experts en sécurité recommandent souvent au moins 60 bits pour les comptes sensibles.
Interpréter votre résultat d'entropie
L'entropie mesure la taille de l'espace de recherche, en bits. Pour un mot de passe de longueur \(L\) tiré au hasard dans un jeu de caractères de taille \(N\), le nombre de combinaisons est \(N^L\) et l'entropie vaut :
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$Par exemple, un mot de passe de 12 caractères issu des 94 caractères ASCII imprimables donne \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 bits, en supposant que chaque caractère est choisi uniformément au hasard.
Niveaux d'entropie
| Entropie | Évaluation | Signification |
|---|---|---|
| Moins de 40 bits | Faible | Peut être épuisé en quelques minutes, voire moins, par un attaquant hors ligne disposant de moyens rapides. Convient uniquement lorsque les tentatives sont strictement limitées. |
| 40–60 bits | Modérée | Résiste aux attaques occasionnelles, mais peut céder face à une attaque hors ligne déterminée utilisant un matériel puissant. |
| 60–80 bits | Forte | Hors de portée pratique pour la plupart des attaquants, bien qu'un attaquant très bien doté face à un hachage rapide puisse rester une source de préoccupation vers le bas de cette plage. |
| 80 bits et plus | Très forte | La force brute est irréalisable avec la technologie actuelle lorsque le mot de passe est réellement aléatoire. |
Chaque bit double le travail
Ajouter un bit d'entropie double l'espace de recherche. Ajouter 10 bits le multiplie par 1 024. En moyenne, un attaquant trouve un mot de passe choisi au hasard après avoir exploré environ la moitié de l'espace, soit environ \(2^{E-1}\) tentatives.
Durée illustrative pour épuiser l'espace
Les valeurs ci-dessous supposent un attaquant effectuant \(10^{10}\) (10 milliards) de tentatives par seconde et utilisent 1 an ≈ \(3.156 \times 10^{7}\) secondes. Il s'agit d'illustrations, non de prévisions. Les vitesses réelles varient énormément selon la méthode de hachage et le matériel.
| Entropie | Espace de recherche \(2^E\) | Temps pour tout essayer | Temps moyen (moitié) |
|---|---|---|---|
| 30 bits | ≈ \(1.07 \times 10^{9}\) | ≈ 0,11 seconde | ≈ 0,05 seconde |
| 40 bits | ≈ \(1.10 \times 10^{12}\) | ≈ 110 secondes | ≈ 55 secondes |
| 60 bits | ≈ \(1.15 \times 10^{18}\) | ≈ 3,7 ans | ≈ 1,8 an |
| 80 bits | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\) ans | ≈ \(1.9 \times 10^{6}\) ans |
| 128 bits | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\) ans | ≈ \(5.4 \times 10^{20}\) ans |
Mises en garde importantes
- Le caractère uniformément aléatoire est supposé. La formule n'est valable que si chaque caractère est choisi indépendamment et uniformément dans l'ensemble complet, par exemple par un générateur aléatoire.
- Les mots de passe choisis par des humains ont beaucoup moins d'entropie réelle. Les mots prévisibles, les noms, les dates, les motifs de clavier et les substitutions courantes (comme « a » remplacé par « @ ») réduisent fortement l'espace de recherche effectif ; la valeur calculée constitue donc une borne supérieure pour de tels mots de passe.
- Les conditions d'attaque comptent. Les tentatives en ligne, généralement limitées en débit ou bloquées après plusieurs échecs, sont beaucoup plus lentes qu'un craquage hors ligne d'un condensé volé. L'algorithme de hachage utilisé par le service modifie la vitesse de tentative de plusieurs ordres de grandeur.
- Normes de référence. La norme NIST SP 800-63B (une directive américaine sur l'identité numérique) met l'accent sur la longueur des mots de passe, le contrôle par rapport aux mots de passe déjà compromis et la limitation du débit plutôt que sur des règles de composition arbitraires. Elle ne prescrit pas de cible d'entropie unique.
Il s'agit d'une information pédagogique générale sur le calcul de l'entropie, et non d'un conseil de sécurité personnalisé.
Questions fréquentes
Quelle taille de jeu de caractères dois-je indiquer ? Comptez l'ensemble des caractères que votre mot de passe peut contenir : 10 (chiffres), 26 (lettres d'une seule casse), 52 (majuscules et minuscules), 62 (majuscules, minuscules et chiffres) ou environ 94 (en ajoutant les symboles courants).
Combien de bits d'entropie correspondent à un mot de passe « robuste » ? On retient généralement entre 50 et 60 bits pour les comptes du quotidien et 80 bits ou plus pour les secrets les plus précieux. Allonger un mot de passe fait gagner de l'entropie plus rapidement qu'élargir le jeu de caractères.
Cela garantit-il que mon mot de passe est sûr ? Non. Cet outil ne mesure que la résistance théorique à une attaque par force brute. Des mots prévisibles, la réutilisation d'un mot de passe ou une fuite de données peuvent compromettre même un mot de passe à forte entropie.