什么是密码熵值?
密码熵值用来衡量一个密码有多难以被猜中,单位是比特。每增加一个比特,攻击者需要尝试的次数就翻一倍。一个熵值为 40 比特的密码,暴力破解最多需要 \(2^{40}\)(约一万亿)次尝试;而 80 比特的密码则要强得不可同日而语。在客观比较密码强度时,熵值是最有参考价值的一个数字。
如何使用本计算器
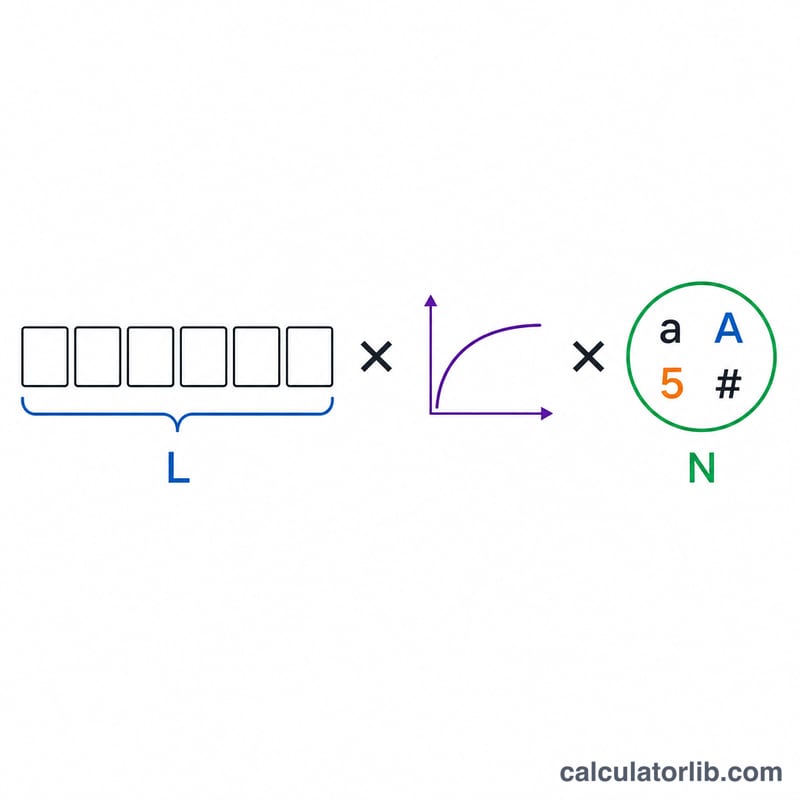
输入你的密码长度,并勾选密码中用到的每一类字符。工具会把各字符集的规模相加——小写字母(26)、大写字母(26)、数字(10)、符号(32)——得出字符集总规模 \(N\),再据此计算熵值。增加长度和增加字符种类都能提升熵值,但通常增加长度带来的提升最为显著。
公式详解
标准公式为 $$E = L \times \log_{2}(N)$$ 其中 \(L\) 是字符个数,\(N\) 是字符池的规模。由于每一位都可以独立地是 \(N\) 个字符中的任意一个,所有可能的密码总数为 \(N^{L}\),对其取以 2 为底的对数即可得到比特熵值。这一计算的前提是密码真正随机;如果使用词典单词或可预测的规律,其有效熵值会远低于公式给出的结果。
计算实例
以一个使用小写字母、大写字母和数字的 12 位密码为例。字符池大小为 \(26 + 26 + 10 = 62\)。 $$E = 12 \times \log_{2}(62) = 12 \times 5.954 \approx 71.45 \text{ 比特}$$ 这相当于约 \(2^{71.45} \approx 3.2 \times 10^{21}\) 种组合——极难被暴力破解。
解读你的熵值结果
以比特为单位的熵衡量的是:如果你的密码是从字符集中均匀随机选取的,攻击者需要猜测多少次。计算器使用 \(E = L \times \log_2(N)\),其中 \(L\) 为长度,\(N\) 为字符池大小(26 个小写字母、26 个大写字母、10 个数字、32 个符号)。
| 熵值 | 评级 | 含义 |
|---|---|---|
| 低于 28 比特 | 极弱 | 几乎会被任何猜测攻击瞬间破解 |
| 28–35 比特 | 弱 | 仅能抵御随意、简单的猜测 |
| 36–59 比特 | 一般 | 适用于低价值账户,但易受快速哈希的离线攻击 |
| 60–79 比特 | 强 | 可抵御大多数离线攻击数年之久 |
| 80+ 比特 | 极强 | 以当前硬件而言,已超出现实的暴力破解能力 |
每一比特都会使猜测次数翻倍
一个熵为 \(E\) 比特的密码有 \(2^E\) 种同样可能的组合。每增加一比特,搜索空间便翻一倍;增加 10 比特,则会使其约增至 1,000 倍(\(2^{10} = 1024\))。
破解时间如何推算
平均而言,攻击者会在搜索完一半的空间后找到密码,因此:
$$t_{\text{avg}} = \frac{ 2^{E-1} }{ R }$$
其中 \(R\) 为每秒猜测次数。本计算器假设 \(R = 10^{10}\)(每秒 100 亿次猜测)。以一个 60 比特的密码为例:
$$t = \frac{2^{59}}{10^{10}} = \frac{5.764 \times 10^{17}}{10^{10}} \approx 5.764 \times 10^{7}\ \text{s} \approx 1.8\ \text{years}$$
(按 1 年 ≈ 31,557,600 秒计算)。
重要注意事项
- 该结果假设每个字符都是随机且相互独立选取的。人们自选的密码(单词、姓名、日期、“Password1!”)的实际熵远低于公式所显示的数值,因为攻击者会优先尝试常见模式。
- 每秒 100 亿次的数值模拟的是使用 GPU 对快速且未加盐的哈希(如 MD5 或 SHA-1)进行的离线攻击。bcrypt、scrypt 或 Argon2 等慢速且加盐的哈希会将攻击者的速率降低几个数量级,因此实际破解时间可能长得多。
- 在线攻击通常受到速率限制,这会进一步提供帮助,但泄露的哈希数据库会使这种保护失效。
- 在多个网站间重复使用同一密码会使其熵形同虚设:一次泄露就会在所有地方暴露。
字符集大小参考
每个字符的比特数为 \(\log_2(N)\)。前提是每个字符都是从字符集中均匀随机选取的,将其乘以密码长度即可得到熵值。
| 字符集 | 大小 N | 每个字符的比特数(log2 N) |
|---|---|---|
| 仅数字(0–9) | 10 | 3.32 |
| 小写字母(a–z) | 26 | 4.70 |
| 大写字母(A–Z) | 26 | 4.70 |
| 小写字母 + 大写字母 | 52 | 5.70 |
| 字母数字(字母 + 数字) | 62 | 5.95 |
| 可打印 ASCII 符号 | 32 | 5.00 |
| 完整可打印 ASCII(字母、数字、符号) | 94 | 6.55 |
| 十六进制(0–9、a–f) | 16 | 4.00 |
| Base64 字母表 | 64 | 6.00 |
| Diceware 词表(每个单词) | 7776 | 12.92 |
计算器会将所选字符集的大小相加:当四个复选框全部勾选时,\(N = 26 + 26 + 10 + 32 = 94\)。其中 32 个符号为标准可打印 ASCII 标点字符。允许使用其他字符(如带重音的字母或表情符号)的键盘或网站,其字符池更大;而限制符号的网站,字符池则较小。
常见问题
多少比特才算「强」?对大多数账户来说,60 比特以上已经不错;对于价值较高的账户或主密码,建议达到 80 比特以上。
这个计算考虑了词典攻击吗?没有。公式假定字符完全随机。真实的单词、人名以及简单的字符替换都会大幅降低实际熵值——请使用随机密码生成器或密码短语。
为什么按每秒 100 亿次猜测来估算?对于资金充裕、针对快速哈希密码发起的离线攻击而言,这是一个合理的估计;如果采用更慢的哈希算法,攻击者的速度会进一步被拖慢。