逆サブネットマスクとは?
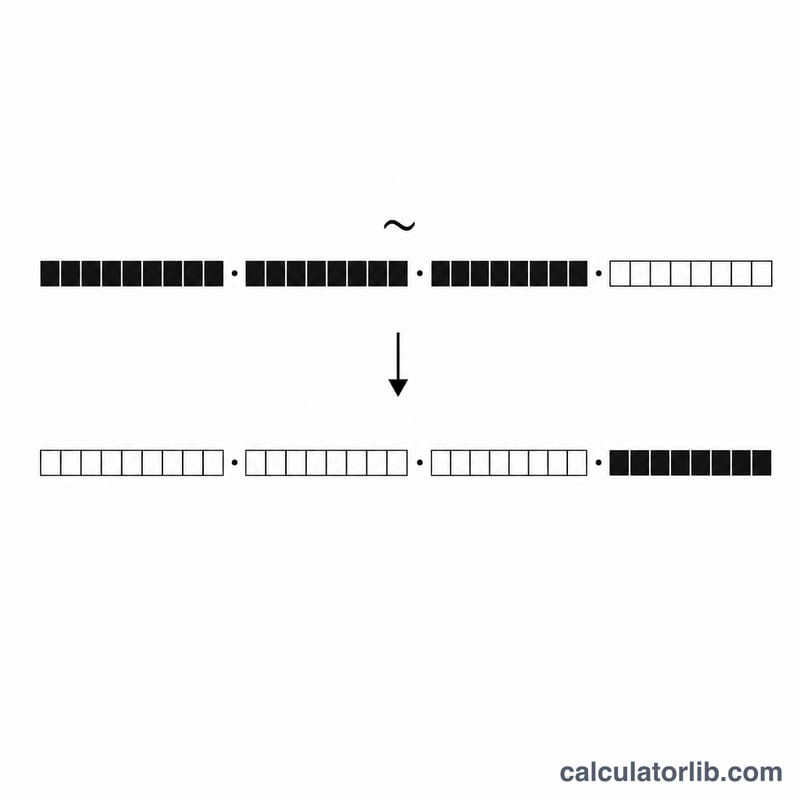
逆サブネットマスクは「ワイルドカードマスク」とも呼ばれ、通常のサブネットマスクのビットをすべて反転させたものです。サブネットマスクではビット「1」がIPアドレスのネットワーク部を示しますが、ワイルドカードマスクでは「0」が一致させたいビット、「1」が任意でよいビットを表します。ワイルドカードマスクはネットワークの現場で頻繁に使われ、特にCiscoのアクセスコントロールリスト(ACL)やOSPFの設定では、通常のマスクではなくワイルドカードマスクを指定する必要があります。
このツールでは、サブネットマスク(例:255.255.255.0)を1つ入力するだけで、対応するワイルドカードマスクに加え、関連する便利な値もすぐに表示します。具体的には、CIDRプレフィックス長、総ホスト数、利用可能なホスト数です。
使い方
- サブネットマスク:変換したいマスクをドット区切りの10進数で入力します(例:
255.255.255.192)。 - 送信すると、逆マスク(ワイルドカードマスク)、CIDR表記、総ホスト数、利用可能なホスト数が表示されます。
計算の仕組み
このツールは、次の4つのシンプルな計算を行います。
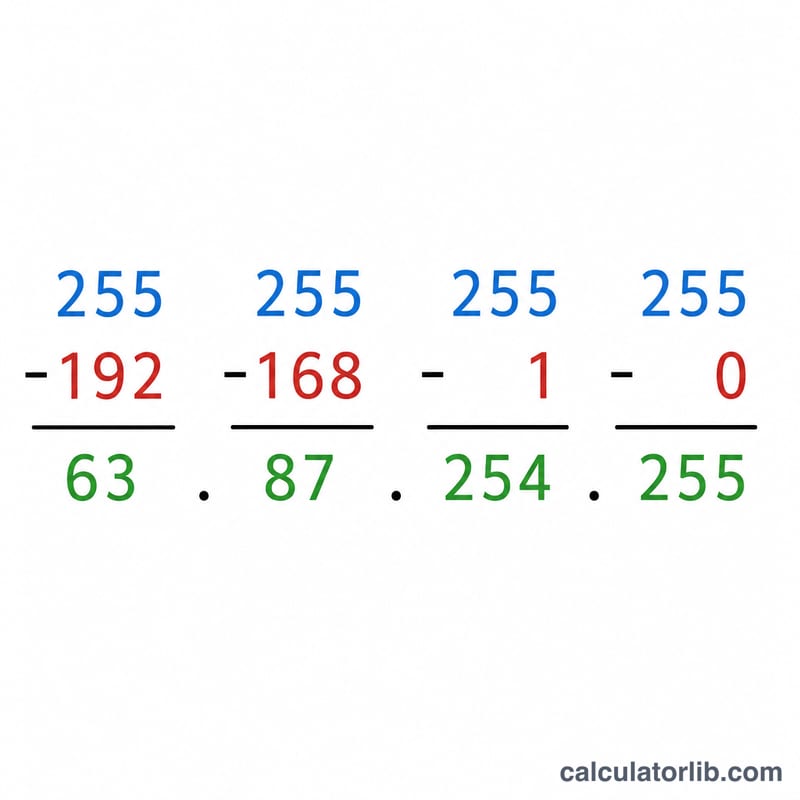
$$\text{Wildcard Mask} = 255.255.255.255 - \text{Subnet Mask}$$- ワイルドカードマスク:各オクテットを255から引きます(\(255 - \text{オクテット値}\))。
- CIDRプレフィックス:マスクを2進数に変換し、「1」のビット数を数えます。
- 総ホスト数:\(2^{(32 - \text{CIDR})}\)。
- 利用可能なホスト数:総ホスト数から2を引いた値(ネットワークアドレス分とブロードキャストアドレス分)。マイナスにはならず、最小値は0です。
計算例
たとえば 255.255.255.0 を入力した場合:
- ワイルドカードマスク:\(255-255\)、\(255-255\)、\(255-255\)、\(255-0\) =
0.0.0.255 - CIDR:2進数にすると「1」が24個なので、プレフィックスは /24
- 総ホスト数:$$2^{(32 - 24)} = 2^{8} = 256$$
- 利用可能なホスト数:\(256 - 2 = 254\)
一般的なサブネットマスクとワイルドカードマスク(CIDR /8~/32)
ワイルドカードマスクは、サブネットマスクのビットを反転させたものです。各オクテットは255からサブネットマスクの対応するオクテットを引いた値になります。この表では、一般的なIPv4プレフィックスを示しています。
| CIDRプレフィックス | サブネットマスク | ワイルドカードマスク | 総アドレス数 | 利用可能ホスト数 |
|---|---|---|---|---|
| /8 | 255.0.0.0 | 0.255.255.255 | 16,777,216 | 16,777,214 |
| /16 | 255.255.0.0 | 0.0.255.255 | 65,536 | 65,534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4,096 | 4,094 |
| /22 | 255.255.252.0 | 0.0.3.255 | 1,024 | 1,022 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 |
| /31 | 255.255.255.254 | 0.0.0.1 | 2 | 2(ポイントツーポイント、RFC 3021) |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1(単一ホスト) |
/8から/30までのプレフィックスでは、利用可能ホスト数 = 総アドレス数 − 2 です。ネットワークアドレスとブロードキャストアドレスは予約されるためです。この規則は/31と/32には適用されません。RFC 3021 では /31 にネットワークアドレスもブロードキャストアドレスもないため、ポイントツーポイントリンクでは両方のアドレスを使用できます。/32 は1つのホストを識別します(例:ループバックアドレスやホストルート)。
ワイルドカードマスクの解釈
ワイルドカードマスクは、デバイスがアドレスのどのビットを比較するかを示します。0ビットは、対応するアドレスビットが完全に一致しなければならないことを意味します。1ビットは、そのビットを無視し、任意の値を許容することを意味します。これは、1ビットがネットワーク部分を示すサブネットマスクとは逆の働きです。
例:サブネットマスク 255.255.255.0 の場合、ワイルドカードは 255.255.255.255 − 255.255.255.0 = 0.0.0.255 です。
使用例(Cisco IOS の構文)
access-list 10 permit 192.168.1.0 0.0.0.255は、192.168.1.0 から 192.168.1.255 までの任意の送信元アドレスを許可します。最初の3つのオクテットは一致する必要があり、最後のオクテットは任意の値を取れます。network 10.0.0.0 0.255.255.255 area 0(OSPF)は、アドレスが 10 で始まるすべてのインターフェースで OSPF を有効にし、そのインターフェースをエリア 0 に配置します。
特殊なワイルドカードマスク
- 0.0.0.0:すべてのビットが一致しなければならないため、ちょうど1つのホストに一致します。Cisco のアクセスリスト(ACL)では、キーワード
hostと同等です。 - 255.255.255.255:一致させる必要のあるビットがないため、任意のアドレスに一致します。キーワード
any(アドレス 0.0.0.0 を指定した場合)と同等です。
有効なサブネットマスク
有効なサブネットマスクは、連続する1の後に連続する0が続くものです(例:255.255.255.192。255.0.255.0 は無効です)。したがって、有効なサブネットマスクの反転は、連続する0の後に連続する1が続くものになります。一部のプラットフォームの ACL で使われるワイルドカードマスクは、不連続になることがあります(例:偶数または奇数のアドレスに一致させる 0.0.0.254)。このようなパターンは、どの有効なサブネットマスクの反転にも当たらないため、計算機には有効なサブネットマスクを入力してください。構文やワイルドカードのサポートはベンダーによって異なるため、機器のドキュメントを確認してください。
よくある質問
なぜ /24 のワイルドカードは 0.0.0.255 になるのですか? ワイルドカードはマスクをそのまま反転させたものだからです。マスクが固定するビット(ネットワーク部)は0になり、ホスト部のビットは1になります。この例では、最後のオクテットの256アドレス分がすべて1(変動可)になります。
ワイルドカードマスクは実際どこで使うのですか? 最もよく使われるのは、Cisco IOSのアクセスリストやOSPFのnetwork文です。これらは通常のサブネットマスクではなく、ワイルドカードマスクを指定する必要があります。
なぜ利用可能なホスト数では2を引くのですか? サブネット内の最初のアドレスはネットワークアドレス、最後のアドレスはブロードキャストアドレスとして予約されており、どちらも機器に割り当てることができないためです。