ما هي حاسبة تركيبات كلمات المرور؟
تحسب هذه الأداة العدد الإجمالي لكلمات المرور الفريدة التي يمكن تكوينها بناءً على حجم مجموعة الرموز المستخدمة وطول كلمة المرور. كما تعرض قيمة العشوائية (Entropy) مقدّرة بالبت، وهي المقياس المعياري لقوة كلمة المرور. وكلما زاد عدد التركيبات الممكنة، صار اختراق كلمة المرور بهجمات التخمين الشامل (Brute Force) أصعب بكثير.
كيفية استخدام الحاسبة
أدخل حجم مجموعة الرموز — أي عدد الرموز المختلفة المسموح بها (على سبيل المثال: 10 للأرقام، أو 26 للأحرف الصغيرة، أو 62 للأحرف والأرقام معًا، أو نحو 94 إذا أُضيفت الرموز الخاصة). ثم أدخل طول كلمة المرور، أي عدد الرموز التي تتكوّن منها. ستعرض الحاسبة بعدها إجمالي التركيبات الممكنة وقيمة العشوائية.
شرح المعادلة
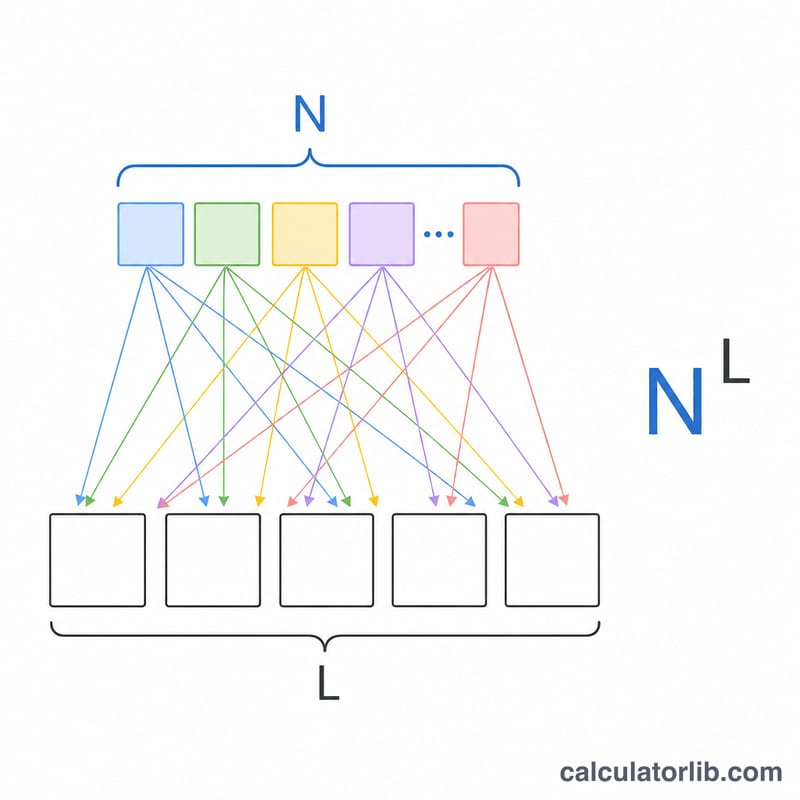
عدد التركيبات هو ببساطة حجم مجموعة الرموز مرفوعًا إلى أُس يساوي طول كلمة المرور: $$C = N^{L}$$ فكل موضع من المواضع الـ L يمكن أن يحتوي بشكل مستقل أيًّا من الرموز الـ N، ولذلك تُضرب الاحتمالات بعضها ببعض. أما العشوائية فتُحسب من المعادلة $$E = L \times \log_{2}(N)$$ التي تعبّر عن حجم فضاء البحث بوحدة البت. وكل بت إضافي يضاعف الجهد اللازم لكسر كلمة المرور بالتخمين الشامل.
مثال تطبيقي
لنفترض أنك تستخدم أحرفًا صغيرة وأرقامًا (N = 62) مع كلمة مرور من 8 رموز (L = 8). يكون عدد التركيبات $$62^{8} = 218{,}340{,}105{,}584{,}896$$ — أي أكثر من 218 تريليون احتمال. أما العشوائية فهي \(8 \times \log_{2}(62) \approx 47.63\) بت، وهي قيمة متوسطة؛ وكثيرًا ما يوصي خبراء الأمن بـ 60 بت فأكثر للحسابات الحساسة.
تفسير نتيجة الإنتروبيا لديك
تقيس الإنتروبيا مدى اتساع مساحة البحث، بوحدة البت. بالنسبة إلى كلمة مرور طولها \(L\) مختارة عشوائيا من مجموعة محارف حجمها \(N\)، يكون عدد التوافيق \(N^L\) وتكون الإنتروبيا:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$على سبيل المثال، تعطي كلمة مرور من 12 محرفا من بين 94 محرفا ASCII قابلا للطباعة \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 بت، بافتراض أن كل محرف يُختار بشكل عشوائي منتظم.
نطاقات الإنتروبيا
| الإنتروبيا | التقييم | المعنى |
|---|---|---|
| أقل من 40 بت | ضعيفة | يمكن استنفادها في دقائق أو أقل بواسطة مهاجم سريع يعمل دون اتصال. مناسبة فقط حيث تكون التخمينات مقيدة بمعدل صارم. |
| 40–60 بت | متوسطة | تقاوم الهجمات العابرة، لكنها قد تسقط أمام هجوم مصمم دون اتصال باستخدام عتاد قوي. |
| 60–80 بت | قوية | بعيدة عن المتناول العملي لمعظم المهاجمين، although قد يظل مهاجم ذو موارد كبيرة جدا يستهدف تجزئة سريعة مصدر قلق قرب الحد الأدنى. |
| 80 بت فأكثر | قوية جدا | القوة الغاشمة غير ممكنة بالتقنية الحالية عندما تكون كلمة المرور عشوائية حقا. |
كل بت يضاعف الجهد
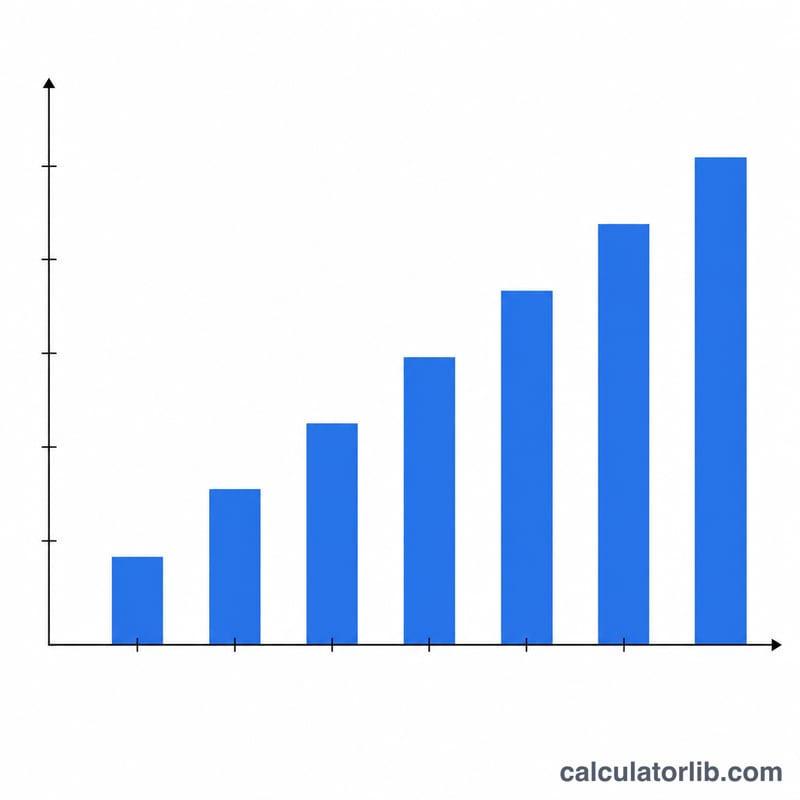
إضافة بت واحد من الإنتروبيا تضاعف مساحة البحث. إضافة 10 بتات تضربها في 1,024. في المتوسط، يجد المهاجم كلمة مرور مختارة عشوائيا بعد البحث في نصف المساحة تقريبا، أي نحو \(2^{E-1}\) تخمينا.
الوقت التقريبي لاستنفاد المساحة
تفترض الأرقام أدناه مهاجما يُجري \(10^{10}\) (10 مليارات) تخمين في الثانية، وتستخدم سنة واحدة ≈ \(3.156 \times 10^{7}\) ثانية. وهي أمثلة توضيحية لا تنبؤات. تختلف المعدلات الفعلية كثيرا بحسب طريقة التجزئة والعتاد.
| الإنتروبيا | مساحة البحث \(2^E\) | الوقت لتجربة الكل | متوسط الوقت (النصف) |
|---|---|---|---|
| 30 بت | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11 ثانية | ≈ 0.05 ثانية |
| 40 بت | ≈ \(1.10 \times 10^{12}\) | ≈ 110 ثانية | ≈ 55 ثانية |
| 60 بت | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7 سنة | ≈ 1.8 سنة |
| 80 بت | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\) سنة | ≈ \(1.9 \times 10^{6}\) سنة |
| 128 بت | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\) سنة | ≈ \(5.4 \times 10^{20}\) سنة |
تحذيرات مهمة
- يُفترض أن العشوائية منتظمة. لا تصح الصيغة إلا إذا اختير كل محرف بشكل مستقل ومنتظم من المجموعة الكاملة، مثلا بواسطة مولد عشوائي.
- كلمات المرور التي يختارها البشر تحمل إنتروبيا فعلية أقل بكثير. الكلمات المتوقعة والأسماء والتواريخ وأنماط لوحة المفاتيح والاستبدالات الشائعة (مثل تحويل "a" إلى "@") تقلص مساحة البحث الفعالة بشكل كبير، لذلك تكون القيمة المحسوبة حدا أعلى لمثل هذه الكلمات.
- لظروف الهجوم أهمية. التخمين عبر الإنترنت، الذي يكون عادة مقيدا بمعدل أو مغلقا بعد محاولات متكررة، أبطأ بكثير من كسر تجزئة مسروقة دون اتصال. تغير خوارزمية التجزئة التي تستخدمها الخدمة معدل التخمين بعدة درجات من حجم القدر.
- المعايير السياقية. يؤكد NIST SP 800-63B (إرشادات أمريكية بشأن الهوية الرقمية) على طول كلمة المرور، والفحص مقابل كلمات المرور المعروفة بأنها مخترقة، وتحديد معدل المحاولات بدلا من قواعد التركيب التعسفية. ولا يفرض هدفا واحدا للإنتروبيا.
هذه معلومات تثقيفية عامة عن كيفية حساب الإنتروبيا، وليست نصيحة أمنية شخصية.
الأسئلة الشائعة
ما حجم مجموعة الرموز الذي ينبغي أن أستخدمه؟ استخدم عدد جميع الرموز التي يمكن أن تحتوي عليها كلمة مرورك: 10 (أرقام فقط)، أو 26 (حالة واحدة من الأحرف)، أو 52 (أحرف كبيرة وصغيرة)، أو 62 (أحرف بحالتيها + أرقام)، أو نحو 94 (مع إضافة الرموز الشائعة).
كم عدد بتات العشوائية الذي يُعدّ "قويًّا"؟ القاعدة الشائعة هي 50–60 بت للحسابات اليومية، و80 بت فأكثر للأسرار عالية القيمة. ومن المهم الانتباه إلى أن زيادة طول كلمة المرور ترفع العشوائية أسرع من توسيع مجموعة الرموز.
هل يضمن ذلك أن كلمة مروري آمنة؟ لا. فهذا المقياس يقيس فقط المقاومة النظرية لهجمات التخمين الشامل. أما الكلمات المتوقعة، وإعادة استخدام كلمة المرور، وتسريبات البيانات فقد تُعرّض للخطر حتى كلمات المرور ذات العشوائية العالية.