パスワード組み合わせ計算ツールとは?
このツールは、使用できる文字種の数とパスワードの長さをもとに、作成できるパスワードが何通りあるか(組み合わせの総数)を計算します。あわせて、パスワード強度の標準的な指標であるエントロピーをビット単位で表示します。組み合わせの数が多いほど、総当たり攻撃(ブルートフォース)で破られにくいパスワードといえます。
使い方
まず文字種の数を入力します。これは使用できる文字の種類の数で、たとえば数字のみなら10、英小文字のみなら26、英大小文字+数字なら62、記号を含めると約94になります。次にパスワードの長さ(文字数)を入力します。これだけで、組み合わせの総数とエントロピーが表示されます。
計算式の解説
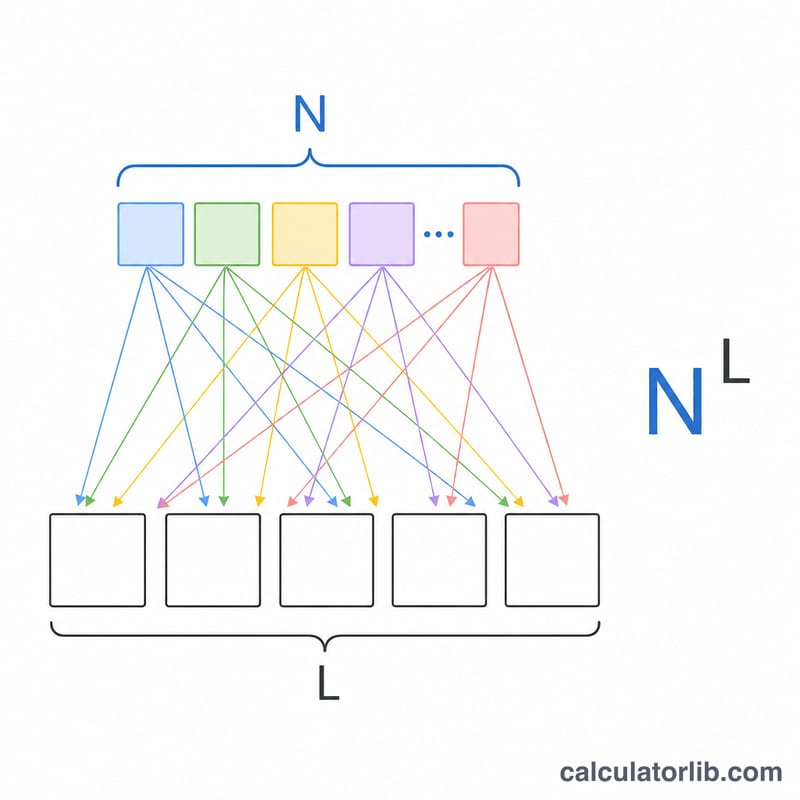
組み合わせの総数は、文字種の数をパスワードの長さで累乗するだけで求められます。式にすると
$$\text{Combinations} = \text{Charset Size}^{\,\text{Length}}$$です。L個の各位置には、それぞれ独立してN種類の文字のいずれかを置けるため、すべてを掛け合わせた数になります。エントロピーは
$$\text{Entropy} = \text{Length} \cdot \log_{2}\!\left(\text{Charset Size}\right) \ \text{bits}$$で求められ、探索空間の大きさをビット数で表します。エントロピーが1ビット増えるごとに、総当たりに必要な手間は2倍になります。
計算例
たとえば英小文字+数字(\(N = 62\))を使い、8文字のパスワード(\(L = 8\))を作る場合を考えます。組み合わせは \(62^{8} = 218{,}340{,}105{,}584{,}896\)、つまり218兆通りを超えます。エントロピーは \(8 \times \log_{2}(62) \approx 47.63\) ビットで、これは中程度の強度です。重要なアカウントでは、専門家はしばしば60ビット以上を推奨しています。
エントロピー結果の読み方
エントロピーは、検索空間の大きさをビット単位で示すものです。文字種の数が\(N\)の文字集合からランダムに選ばれた長さ\(L\)のパスワードの場合、組み合わせの数は\(N^L\)となり、エントロピーは次のとおりです:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$例えば、印字可能なASCII文字94種からなる12文字のパスワードの場合、\(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66ビットとなります。ただし、これは各文字が一様にランダムに選ばれると仮定した場合です。
エントロピーの区分
| エントロピー | 評価 | 意味 |
|---|---|---|
| 40ビット未満 | 弱い | 高速なオフライン攻撃者であれば、数分以内、場合によってはそれより短時間で総当たりされる可能性があります。推測の試行回数が厳格に制限されている場合にのみ適しています。 |
| 40~60ビット | 中程度 | 簡単な攻撃には耐えられますが、強力なハードウェアを用いた執拗なオフライン攻撃には破られる可能性があります。 |
| 60~80ビット | 強い | ほとんどの攻撃者にとって現実的に到達不可能ですが、高速なハッシュに対する非常に潤沢な資源を持つ攻撃者は、下限付近では依然として懸念となる場合があります。 |
| 80ビット以上 | 非常に強い | パスワードが真にランダムであれば、現在の技術ではブルートフォース攻撃は実行不可能です。 |
推測作業量は1ビットごとに倍増する
エントロピーが1ビット増えるごとに、検索空間は2倍になります。10ビット増えると、検索空間は1,024倍になります。平均的には、攻撃者はランダムに選ばれたパスワードを、空間の約半分を探索した時点で発見します。これは約\(2^{E-1}\)回の推測に相当します。
検索空間を使い果たすまでの目安時間
以下の数値は、攻撃者が毎秒\(10^{10}\)(100億)回の推測を行い、1年≈\(3.156 \times 10^{7}\)秒と仮定したものです。これらは例示であり、予測ではありません。実際の速度は、ハッシュ方式やハードウェアによって大きく異なります。
| エントロピー | 検索空間\(2^E\) | 全探索にかかる時間 | 平均時間(半分) |
|---|---|---|---|
| 30ビット | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11秒 | ≈ 0.05秒 |
| 40ビット | ≈ \(1.10 \times 10^{12}\) | ≈ 110秒 | ≈ 55秒 |
| 60ビット | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7年 | ≈ 1.8年 |
| 80ビット | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\)年 | ≈ \(1.9 \times 10^{6}\)年 |
| 128ビット | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\)年 | ≈ \(5.4 \times 10^{20}\)年 |
重要な注意点
- 一様なランダム性を前提としています。この式は、例えば乱数生成器によって、各文字が全文字集合から独立かつ一様に選ばれた場合にのみ成り立ちます。
- 人が選んだパスワードの実質的なエントロピははるかに低くなります。予測しやすい単語、名前、日付、キーボード配列のパターン、「a」を「@」に置き換えるような一般的な置換は、実効的な検索空間を大幅に縮小させるため、計算された値は、そのようなパスワードにとっては上限値に過ぎません。
- 攻撃条件が重要です。通常は試行回数が制限されるかロックアウトされるオンラインでの推測は、盗まれたハッシュに対するオフラインでの解読よりもはるかに遅くなります。サービスが使用するハッシュアルゴリズムによって、推測速度は桁違いに変化します。
- 関連する標準。NIST SP 800-63B(デジタルアイデンティティに関する米国のガイドライン)は、任意の構成ルールよりも、パスワードの長さ、既知の漏えいパスワードとの照合、レート制限を重視しています。単一のエントロピー目標を規定するものではありません。
これは、エントロピーがどのように計算されるかについての一般的な教育目的の情報であり、個人に向けたセキュリティ上のアドバイスではありません。
よくある質問
文字種の数はいくつにすればよいですか? パスワードに含まれ得るすべての文字の種類数を入力してください。数字のみなら10、英字(大小どちらか)なら26、英大小文字なら52、英大小文字+数字なら62、よく使う記号も加えるなら約94が目安です。
エントロピーは何ビットあれば「強い」といえますか? 一般的な目安として、日常的なアカウントでは50〜60ビット、機密性の高い情報には80ビット以上が望ましいとされています。文字種を増やすよりも、パスワードを長くするほうがエントロピーは速く増えます。
このツールでパスワードの安全性は保証されますか? いいえ。これはあくまで理論上の総当たり耐性を測るものです。推測されやすい単語の使用、使い回し、漏えいなどがあれば、エントロピーの高いパスワードでも破られる可能性があります。