Что такое калькулятор комбинаций пароля?
Этот инструмент вычисляет, сколько уникальных паролей можно составить при заданном размере набора символов и длине пароля. Кроме того, он показывает энтропию в битах — общепринятую меру стойкости пароля. Чем больше возможных комбинаций, тем сложнее подобрать пароль методом полного перебора (brute force).
Как пользоваться
Укажите размер набора символов — количество различных допустимых символов (например, 10 для цифр, 26 для строчных букв, 62 для букв и цифр или около 94, если добавить спецсимволы). Затем введите длину пароля — число символов в нём. Калькулятор выдаст общее число комбинаций и энтропию.
Разбор формулы
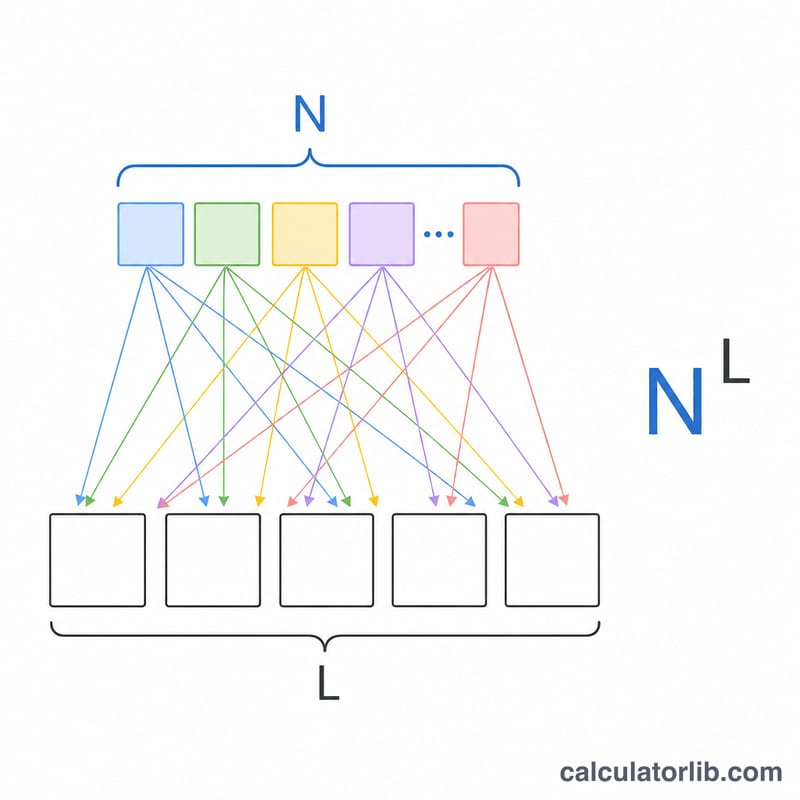
Число комбинаций — это просто размер набора символов, возведённый в степень длины пароля: \(C = N^{L}\). Каждая из L позиций может независимо принимать любой из N символов, поэтому значения перемножаются.
$$\text{Combinations} = \text{Charset Size}^{\,\text{Length}}$$Энтропия рассчитывается по формуле \(E = L \times \log_{2}(N)\) и выражает размер пространства перебора в битах.
$$\text{Entropy} = \text{Length} \cdot \log_{2}\!\left(\text{Charset Size}\right) \ \text{bits}$$Каждый дополнительный бит удваивает объём работы, нужной для взлома пароля перебором.
Пример расчёта
Допустим, вы используете строчные буквы и цифры (\(N = 62\)) и пароль из 8 символов (\(L = 8\)). Тогда число комбинаций равно
$$62^{8} = 218\,340\,105\,584\,896$$— более 218 триллионов вариантов. Энтропия составляет
$$8 \times \log_{2}(62) \approx 47{,}63 \ \text{бита}$$что считается средним уровнем; специалисты по безопасности часто рекомендуют 60 бит и выше для ответственных аккаунтов.
Частые вопросы
Какой размер набора символов выбрать? Берите количество всех символов, которые может содержать ваш пароль: 10 (цифры), 26 (буквы одного регистра), 52 (буквы в обоих регистрах), 62 (буквы обоих регистров + цифры) или ~94 (с добавлением распространённых спецсимволов).
Сколько бит энтропии считается «надёжным»? Общее правило: 50–60 бит для повседневных аккаунтов и 80 бит и более для особо ценных секретов. Увеличение длины пароля добавляет энтропию быстрее, чем расширение набора символов.
Гарантирует ли это безопасность моего пароля? Нет. Здесь оценивается лишь теоретическая стойкость к полному перебору. Предсказуемые слова, повторное использование и утечки способны скомпрометировать даже пароль с высокой энтропией.
Интерпретация результата энтропии
Энтропия показывает, насколько велико пространство поиска, в битах. Для пароля длиной \(L\), случайно выбранного из набора символов размером \(N\), число комбинаций равно \(N^L\), а энтропия составляет:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$Например, для 12-символьного пароля из 94 печатаемых символов ASCII \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 бита, при условии что каждый символ выбирается равномерно случайно.
Диапазоны энтропии
| Энтропия | Оценка | Значение |
|---|---|---|
| Менее 40 бит | Слабая | Может быть перебрана за минуты или меньше быстрым автономным злоумышленником. Подходит только там, где число попыток строго ограничено. |
| 40–60 бит | Средняя | Противостоит случайным атакам, но может пасть перед целенаправленной автономной атакой с мощным оборудованием. |
| 60–80 бит | Сильная | Находится за пределами практической досягаемости для большинства злоумышленников, хотя очень хорошо оснащённый злоумышленник против быстрого хеша всё ещё может представлять угрозу у нижней границы. |
| 80+ бит | Очень сильная | Полный перебор невозможен при современных технологиях, если пароль действительно случайный. |
Каждый бит удваивает объём работы
Добавление одного бита энтропии удваивает пространство поиска. Добавление 10 бит умножает его на 1 024. В среднем злоумышленник находит случайно выбранный пароль, перебрав около половины пространства, то есть примерно \(2^{E-1}\) попыток.
Ориентировочное время перебора пространства
Приведённые ниже данные предполагают, что злоумышленник делает \(10^{10}\) (10 миллиардов) попыток в секунду, и используют 1 год ≈ \(3.156 \times 10^{7}\) секунд. Это иллюстрации, а не прогнозы. Реальные скорости сильно зависят от метода хеширования и оборудования.
| Энтропия | Пространство поиска \(2^E\) | Время на полный перебор | Среднее время (половина) |
|---|---|---|---|
| 30 бит | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11 секунды | ≈ 0.05 секунды |
| 40 бит | ≈ \(1.10 \times 10^{12}\) | ≈ 110 секунд | ≈ 55 секунд |
| 60 бит | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7 года | ≈ 1.8 года |
| 80 бит | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\) лет | ≈ \(1.9 \times 10^{6}\) лет |
| 128 бит | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\) лет | ≈ \(5.4 \times 10^{20}\) лет |
Важные оговорки
- Предполагается равномерная случайность. Формула верна только если каждый символ выбирается независимо и равномерно из полного набора, например, генератором случайных чисел.
- Пароли, выбранные человеком, имеют гораздо меньше реальной энтропии. Предсказуемые слова, имена, даты, клавиатурные шаблоны и распространённые замены (например, «a» на «@») резко сокращают эффективное пространство поиска, поэтому расчётное значение для таких паролей является верхней границей.
- Условия атаки имеют значение. Онлайн-подбор, который обычно ограничен по частоте попыток или блокируется, гораздо медленнее автономного взлома украденного хеша. Алгоритм хеширования, используемый сервисом, изменяет скорость подбора на много порядков.
- Контекстные стандарты. NIST SP 800-63B (американское руководство по цифровой идентичности) делает акцент на длине пароля, проверке по известным скомпрометированным паролям и ограничении частоты попыток, а не на произвольных правилах состава. Он не задаёт единого целевого значения энтропии.
Это общая учебная информация о том, как рассчитывается энтропия, а не персональный совет по безопасности.