Công Cụ Tính Số Tổ Hợp Mật Khẩu Là Gì?
Công cụ này tính tổng số mật khẩu duy nhất có thể tạo ra khi biết kích thước bộ ký tự và độ dài mật khẩu. Ngoài ra, nó còn cho biết độ entropy tính bằng bit — thước đo tiêu chuẩn để đánh giá độ mạnh của mật khẩu. Càng nhiều tổ hợp khả dĩ thì mật khẩu càng khó bị bẻ khóa bằng phương pháp dò tìm cạn kiệt (brute force).
Cách Sử Dụng
Nhập kích thước bộ ký tự — tức số ký tự khác nhau được phép dùng (ví dụ: 10 nếu chỉ có chữ số, 26 cho chữ thường, 62 cho cả chữ và số, hoặc khoảng 94 nếu thêm cả ký tự đặc biệt). Sau đó nhập độ dài mật khẩu, tức số ký tự trong mật khẩu. Công cụ sẽ trả về tổng số tổ hợp cùng độ entropy tương ứng.
Giải Thích Công Thức
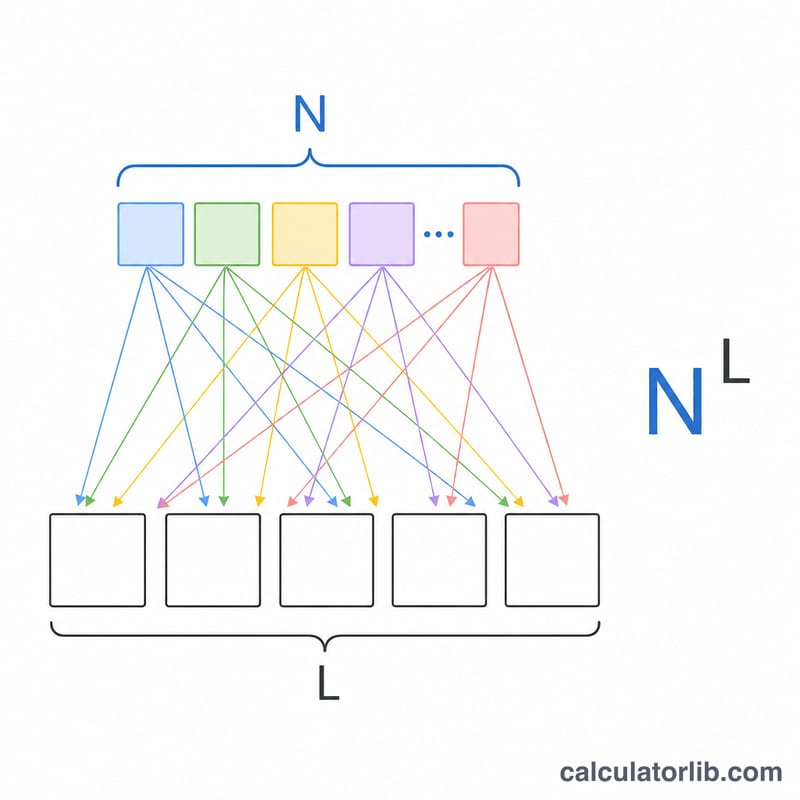
Số tổ hợp đơn giản chính là kích thước bộ ký tự lũy thừa với độ dài mật khẩu:
$$C = N^{L}$$Mỗi vị trí trong số L vị trí đều có thể độc lập nhận bất kỳ ký tự nào trong N ký tự, nên các khả năng được nhân với nhau. Độ entropy được tính theo công thức
$$E = L \times \log_{2}(N)$$biểu thị kích thước không gian tìm kiếm dưới dạng bit. Mỗi bit tăng thêm sẽ tăng gấp đôi khối lượng công việc cần thiết để dò tìm mật khẩu.
Ví Dụ Minh Họa
Giả sử bạn dùng chữ thường và chữ số (N = 62) với mật khẩu dài 8 ký tự (L = 8). Số tổ hợp sẽ là
$$62^{8} = 218\,340\,105\,584\,896$$— hơn 218 nghìn tỷ khả năng. Độ entropy là
$$8 \times \log_{2}(62) \approx 47{,}63 \ \text{bit}$$ở mức trung bình; các chuyên gia bảo mật thường khuyến nghị từ 60 bit trở lên cho những tài khoản quan trọng.
Giải thích kết quả entropy của bạn
Entropy đo kích thước không gian tìm kiếm, tính bằng bit. Với mật khẩu có độ dài \(L\) được chọn ngẫu nhiên từ một bộ ký tự có kích thước \(N\), số tổ hợp là \(N^L\) và entropy là:
$$E = \log_2\left(N^{L}\right) = L \cdot \log_2 N$$Ví dụ, một mật khẩu 12 ký tự từ 94 ký tự ASCII in được có \(E = 12 \times \log_2 94 \approx 12 \times 6.5546 =\) 78.66 bit, với giả định mỗi ký tự được chọn ngẫu nhiên đồng đều.
Các mức entropy
| Entropy | Xếp hạng | Ý nghĩa |
|---|---|---|
| Dưới 40 bit | Yếu | Có thể bị thử hết trong vài phút hoặc ít hơn bởi kẻ tấn công ngoại tuyến dùng máy nhanh. Chỉ phù hợp khi số lần đoán bị giới hạn nghiêm ngặt. |
| 40–60 bit | Trung bình | Chống được các cuộc tấn công thông thường nhưng có thể bị phá bởi kẻ tấn công ngoại tuyến quyết tâm với phần cứng mạnh. |
| 60–80 bit | Mạnh | Vượt ngoài tầm với thực tế của hầu hết kẻ tấn công, tuy nhiên kẻ tấn công rất giàu nguồn lực nhắm vào hàm băm nhanh vẫn có thể là mối lo ở mức thấp. |
| 80+ bit | Rất mạnh | Vét cạn là không khả thi với công nghệ hiện nay khi mật khẩu thực sự ngẫu nhiên. |
Mỗi bit làm đôi công việc
Thêm một bit entropy sẽ nhân đôi không gian tìm kiếm. Thêm 10 bit sẽ nhân nó với 1.024. Trung bình, kẻ tấn công tìm ra một mật khẩu ngẫu nhiên sau khi duyệt khoảng một nửa không gian, tức khoảng \(2^{E-1}\) lần đoán.
Thời gian minh họa để vét cạn không gian
Các con số dưới đây giả định kẻ tấn công thực hiện \(10^{10}\) (10 tỷ) lần đoán mỗi giây và dùng 1 năm ≈ \(3.156 \times 10^{7}\) giây. Chúng chỉ là minh họa, không phải dự đoán. Tốc độ thực tế thay đổi rất lớn tùy theo phương pháp băm và phần cứng.
| Entropy | Không gian tìm kiếm \(2^E\) | Thời gian thử tất cả | Thời gian trung bình (một nửa) |
|---|---|---|---|
| 30 bit | ≈ \(1.07 \times 10^{9}\) | ≈ 0.11 giây | ≈ 0.05 giây |
| 40 bit | ≈ \(1.10 \times 10^{12}\) | ≈ 110 giây | ≈ 55 giây |
| 60 bit | ≈ \(1.15 \times 10^{18}\) | ≈ 3.7 năm | ≈ 1.8 năm |
| 80 bit | ≈ \(1.21 \times 10^{24}\) | ≈ \(3.8 \times 10^{6}\) năm | ≈ \(1.9 \times 10^{6}\) năm |
| 128 bit | ≈ \(3.40 \times 10^{38}\) | ≈ \(1.1 \times 10^{21}\) năm | ≈ \(5.4 \times 10^{20}\) năm |
Những lưu ý quan trọng
- Giả định tính ngẫu nhiên đồng đều. Công thức chỉ đúng khi mỗi ký tự được chọn độc lập và đồng đều từ toàn bộ bộ ký tự, chẳng hạn bởi một bộ sinh số ngẫu nhiên.
- Mật khẩu do con người chọn có entropy thực tế thấp hơn nhiều. Các từ dễ đoán, tên, ngày tháng, mẫu bàn phím và các phép thay thế phổ biến (như "a" thành "@") làm thu nhỏ đáng kể không gian tìm kiếm hiệu dụng, vì vậy giá trị được tính toán chỉ là cận trên đối với những mật khẩu như vậy.
- Điều kiện tấn công rất quan trọng. Đoán trực tuyến, thường bị giới hạn tần suất hoặc khóa tài khoản, chậm hơn nhiều so với bẻ khóa ngoại tuyến một hàm băm bị đánh cắp. Thuật toán băm mà dịch vụ sử dụng làm thay đổi tốc độ đoán theo nhiều bậc độ lớn.
- Các tiêu chuẩn tham chiếu. NIST SP 800-63B (một hướng dẫn của Hoa Kỳ về danh tính số) nhấn mạnh độ dài mật khẩu, kiểm tra với các mật khẩu đã bị lộ và giới hạn tần suất truy cập thay vì các quy tắc thành phần tùy ý. Tiêu chuẩn này không quy định một mục tiêu entropy duy nhất.
Đây là thông tin giáo dục chung về cách tính entropy, không phải lời khuyên bảo mật cá nhân hóa.
Câu Hỏi Thường Gặp
Nên dùng kích thước bộ ký tự bao nhiêu? Hãy dùng tổng số loại ký tự mà mật khẩu của bạn có thể chứa: 10 (chỉ chữ số), 26 (chữ một kiểu hoa hoặc thường), 52 (cả chữ hoa lẫn chữ thường), 62 (chữ hoa, chữ thường và chữ số), hoặc khoảng 94 (khi thêm các ký tự đặc biệt thông dụng).
Bao nhiêu bit entropy thì được coi là "mạnh"? Một hướng dẫn phổ biến là 50–60 bit cho tài khoản thường ngày và 80 bit trở lên cho những bí mật có giá trị cao. Mật khẩu dài hơn sẽ tăng entropy nhanh hơn so với việc mở rộng bộ ký tự.
Điều này có đảm bảo mật khẩu của tôi an toàn không? Không. Công cụ chỉ đo khả năng chống dò tìm cạn kiệt về mặt lý thuyết. Những từ dễ đoán, việc tái sử dụng mật khẩu hay các vụ rò rỉ dữ liệu vẫn có thể làm lộ ngay cả những mật khẩu có entropy cao.